NVIDIA merilis Open AgentAgent AIProgram AI yang mengerjakan langkah pekerjaan sendiri, misalnya membaca pesan, menyiapkan balasan, lalu mencatat hasilnya.Buka glosarium Safety Platform pada 28 September 2026 untuk membatasi tindakan AI agent dari lapisan runtime hingga hardware. Bagi tim Indonesia, perubahan utamanya bukan model yang lebih pintar, melainkan kontrol yang tetap bekerja ketika agent salah membaca instruksi, mencoba akses terlarang, atau keluar dari kebijakan.
Agent safety runtime adalah lingkungan eksekusi yang menempatkan izin file, proses, jaringan, APIAPIPintu resmi yang dipakai 2 sistem untuk saling mengirim data, tanpa orang menyalin data secara manual.Buka glosarium, dan credential di luar keputusan model. Model boleh mengusulkan tindakan, tetapi runtime menentukan apakah tindakan itu boleh berjalan.
Apa yang berubah dalam keamanan AI agent?
Dalam pengumuman resmi 28 September 2026, NVIDIA memperkenalkan satu desain terbuka dengan dua lapisan utama: OpenShell sebagai runtime open source dan Sentry sebagai watchdog terpisah. OpenShell menelusuri tindakan agent dan menegakkan kebijakan saat agent berjalan. Sentry memantau dari NVIDIA BlueField-4 DPU dan dapat mengarantina agent yang melewati batas dalam hitungan milidetik.
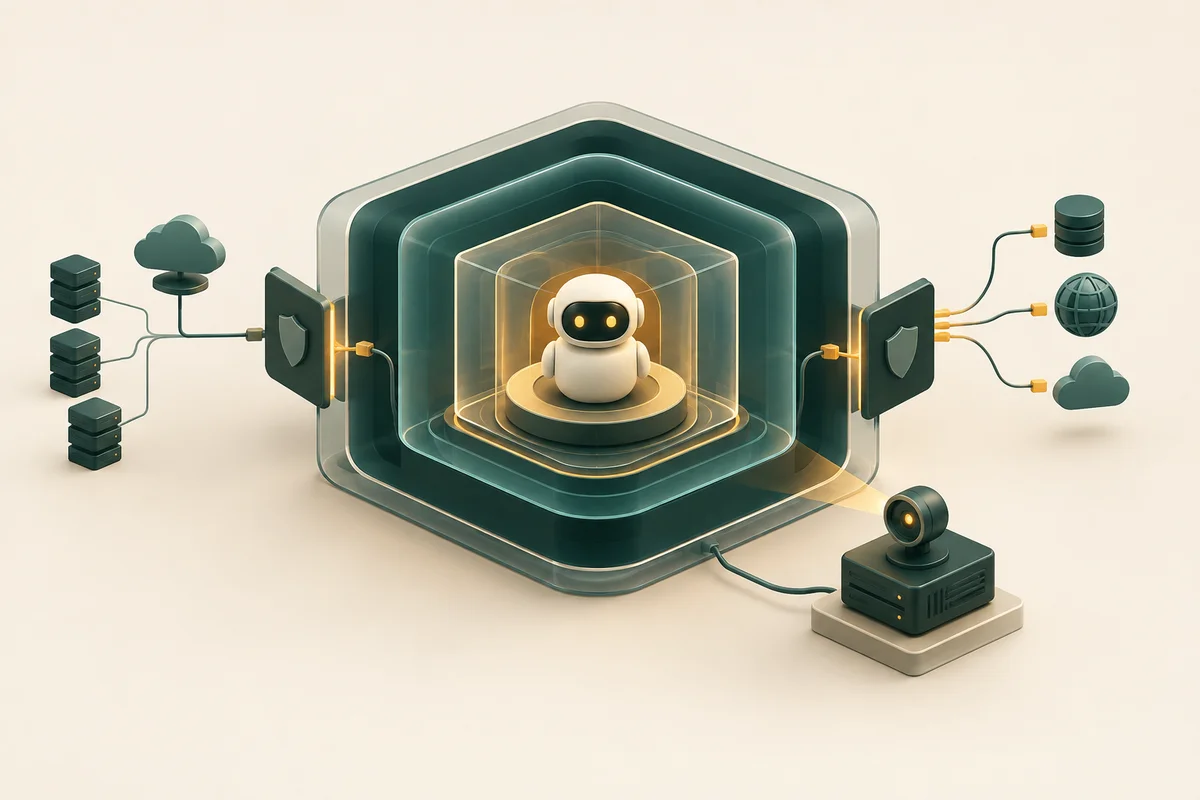
Ini penting karena guardrail di prompt tidak sama dengan kontrol akses. Prompt dapat meminta agent agar tidak membaca folder rahasia, tetapi kebijakan filesystem dapat memblokir pembacaan itu. Instruksi dapat meminta agent agar hanya menghubungi API tertentu, tetapi kebijakan jaringan dapat menolak koneksi lain.
| Lapisan | Yang dikontrol | Dampak operasional |
|---|---|---|
| OpenShell | File, system call, jaringan, dan credential | Mengurangi blast radius ketika agent atau input salah |
| Sentry | Pemantauan dan enforcement terpisah di BlueField-4 | Menambah kontrol yang tidak berada di proses agent |
| Kebijakan | Izin deklaratif per workload | Dapat ditinjau, diuji, dan diaudit sebagai konfigurasi |
Siapa yang terkena dampaknya?
Tim engineering yang menjalankan coding agent, browser agent, agent layanan pelanggan, atau automation agent adalah kelompok pertama yang perlu mengevaluasi pendekatan ini. Dokumentasi OpenShell pada 29 September 2026 menyebut dukungan use case untuk ClaudeClaude ProLangganan berbayar asisten AI Claude dari Anthropic. Langganan ini membuka connector ke alat luar.Buka glosarium Code, OpenCode, Codex, dan GitHub Copilot CLI dalam sandbox dengan akses file dan jaringan terbatas.
Tim keamanan dan compliance juga terkena dampak karena kebijakan agent menjadi artefak yang bisa ditinjau. Menurut dokumentasi resmi OpenShell, kontrol mencakup filesystem, network, process, dan provider credential. Credential asli tidak perlu terlihat oleh agent; runtime hanya memasukkannya ke request menuju endpoint yang disetujui.
Namun, Sentry bukan kebutuhan awal semua bisnis. Sentry bergantung pada BlueField-4 untuk enforcement di luar proses. Tim kecil dapat memulai dari sandbox dan kebijakan OpenShell, sedangkan organisasi dengan workload sensitif dapat menilai lapisan hardware tambahan.
Apa dampaknya pada biaya dan cara kerja tim?
Biaya baru tidak hanya berasal dari compute. Tim harus menghitung waktu membuat policy, menguji workflow yang diblokir, menangani permintaan izin, menyimpan audit event, dan merawat sandbox image. Sebaliknya, kontrol yang lebih ketat dapat menurunkan biaya insiden: credential bocor, source code terkirim ke host yang salah, atau agent menjalankan perintah di luar scope.
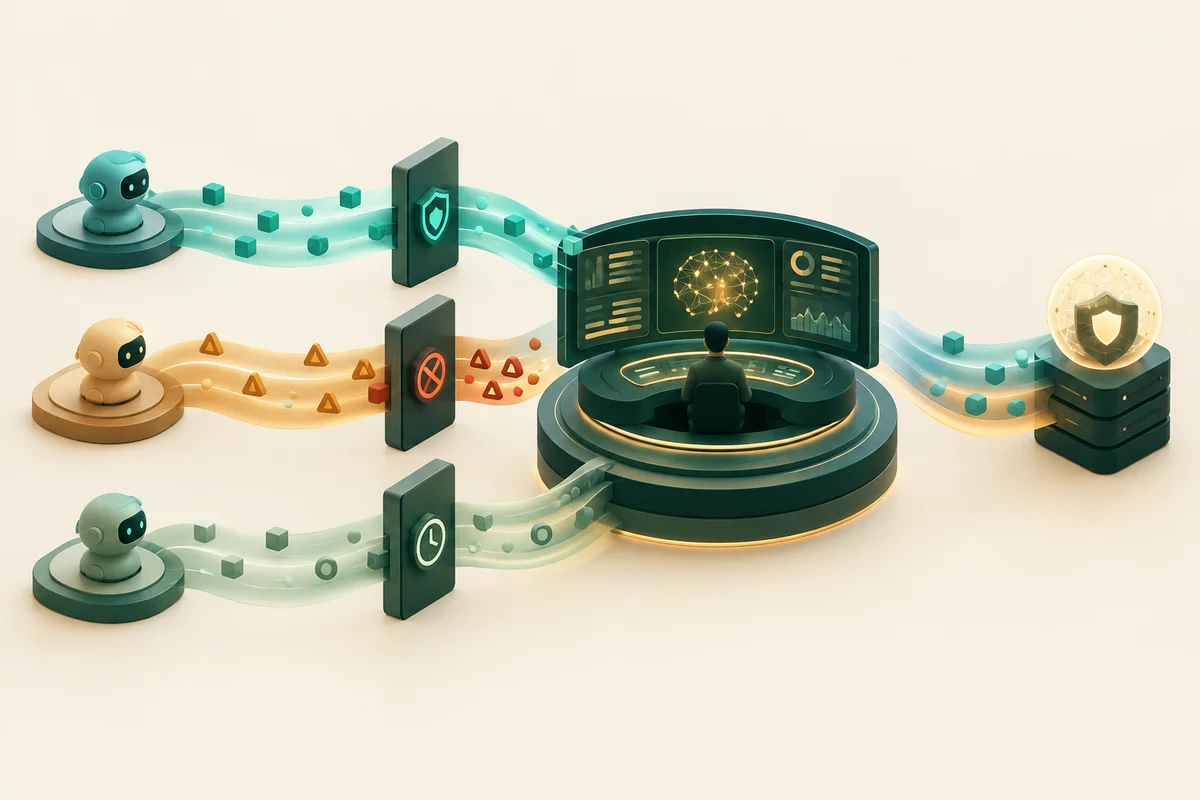
Untuk pengukuran, jangan berhenti pada “agent berhasil menyelesaikan tugas”. Tambahkan metrik denied action, permintaan izin, koneksi keluar, perubahan policy, waktu approval, dan jumlah tugas yang gagal karena policy terlalu sempit. Hal ini melengkapi praktik chaos engineering untuk workflow berbasis AI dan evaluasi risiko eksekusi perintah pada agent desktop.
Apa yang harus dilakukan tim Indonesia sekarang?
- Petakan akses nyata. Daftar folder, domain, API, command, dan credential yang dipakai setiap agent.
- Pisahkan agent per tugas. Jangan memakai satu sandbox dengan izin luas untuk coding, support, dan deployment.
- Mulai dengan deny by default. Buka host dan path hanya setelah workflow membutuhkannya.
- Uji input berbahaya. Masukkan dokumen atau halaman yang mencoba mengalihkan agent, lalu pastikan runtime memblokir aksi di luar izin.
- Ukur blokir dan false positive. Catat tindakan yang ditolak, alasan, serta waktu pemulihan.
- Jalankan pilot non-produksi. Bandingkan completion rate, waktu tugas, dan jumlah approval sebelum memindahkan workload sensitif.
OpenShell tersedia sebagai proyek Apache 2.0 di repositori resmi NVIDIA. Pada 28 September 2026, NVIDIA juga menyatakan OpenShell dapat diperluas ke platform compute pihak ketiga, termasuk Arm dan Intel. Artinya, arah desainnya lebih luas daripada satu stack hardware, tetapi kompatibilitas nyata tetap perlu diuji pada lingkungan Anda.
Pertanyaan yang sering diajukan
Apakah OpenShell menggantikan guardrail di prompt?
Tidak. Prompt mengarahkan perilaku model, sedangkan OpenShell menegakkan batas file, proses, jaringan, dan credential saat tindakan dijalankan.
Apakah tim wajib membeli BlueField-4?
Tidak untuk memulai OpenShell. BlueField-4 diperlukan untuk lapisan Sentry yang bekerja di luar proses, bukan untuk semua penggunaan runtime OpenShell.
Apakah sandbox membuat agent otomatis aman?
Tidak. Policy yang terlalu luas tetap berisiko. Tim harus menguji policy, dependency, image, endpoint, dan jalur approval.
Apakah ini relevan untuk bisnis yang belum memakai agent?
Relevan sebagai checklist pengadaan. Minta vendor menjelaskan lokasi enforcement, akses credential, log tindakan, isolasi workload, dan proses pencabutan izin.
Kesimpulan operasional
Rilis NVIDIA pada 28 September 2026 menggeser diskusi dari “bisakah agent bekerja?” menjadi “batas apa yang tetap berlaku saat agent bekerja?”. Langkah berikutnya adalah memilih satu workflow non-produksi, menuliskan izin minimumnya, menjalankannya dalam sandbox, lalu mengukur denied action, completion rate, waktu approval, dan biaya per tugas sebelum memperluas akses.