Hermes Agent 0.21.3: Refresh Session dan Writer state.db Diperbaiki
Hermes Agent 0.21.3 dirilis 14 September 2026 untuk memperbaiki sesi remote yang putus saat refresh burst dan kebocoran writer handle state.db. Ini dampak, batas, dan langkah upgrade amannya.
Tim Editorial Rama Digital6 menit baca
0dilihat
0dibagikan
// ringkasan sumber
Pokok bahasan
Hermes Agent 0.21.3 dirilis 14 September 2026 untuk memperbaiki sesi remote yang putus saat refresh burst dan kebocoran writer handle state.db. Ini dampak, batas, dan langkah upgrade amannya.
Hermes AgentAgent AIProgram AI yang mengerjakan langkah pekerjaan sendiri, misalnya membaca pesan, menyiapkan balasan, lalu mencatat hasilnya.Buka glosarium 0.21.3 dirilis pada 14 September 2026 dan layak diprioritaskan oleh tim yang memakai remote Desktop, Cloud, gateway, ACP, atau proses CLI berumur panjang. Upgrade ini memperbaiki dua jalur operasional: sesi remote yang bisa tercabut saat banyak request me-refresh token bersamaan, serta penumpukan writer handle pada `state.db`.
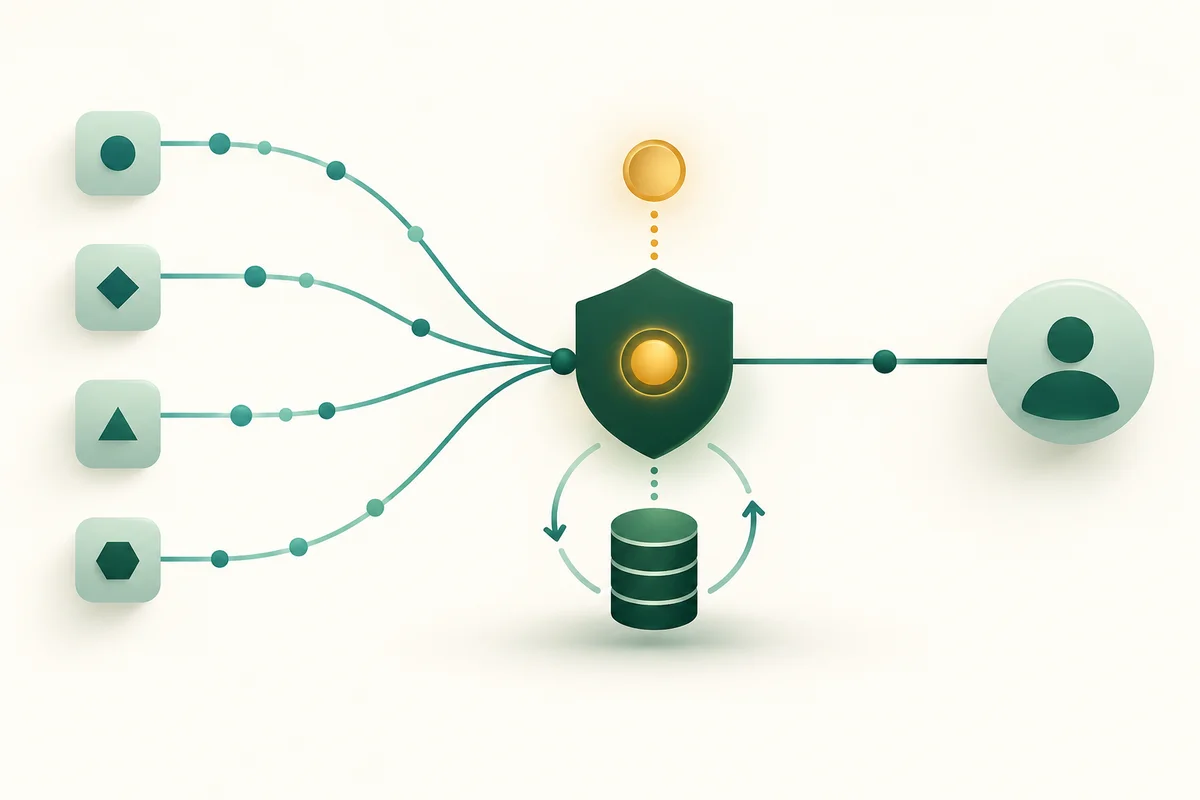
**Refresh burst** adalah beberapa request yang datang hampir bersamaan setelah access token kedaluwarsa. Tanpa koordinasi, request pertama dapat merotasi refresh token, lalu request berikutnya memakai token lama dan memicu deteksi reuse sehingga seluruh sesi dicabut.
Alur single-flight menggabungkan request dengan refresh token yang sama sebelum gateway menghubungi identity provider.
Apa yang berubah di Hermes Agent 0.21.3?
[Catatan rilis resmi Hermes Agent 0.21.3](https://github.com/NousResearch/hermes-agent/releases/tag/v2026.9.14), diterbitkan 14 September 2026, menyebut versi ini sebagai patch rollup dari sekitar 338 pull request sejak 0.21.2. Fokus rilis stabil ini adalah membawa perbaikan sign-in remote ke image Docker, Hermes Cloud, dan deployment hosted.
Area
Sebelum 0.21.3
Perubahan pada 0.21.3
Dampak operator
Refresh sesi remote
Request bersamaan dapat memakai refresh token lama setelah token dirotasi.
Request dengan token yang sama digabung menjadi satu refresh.
Desktop wake burst tidak lagi mencabut seluruh sesi karena reuse detection.
Event loop gateway
Panggilan identity provider yang lambat dapat menahan endpoint status.
Refresh dijalankan di luar event loop.
Pemeriksaan status tidak ikut menunggu identity provider yang lambat.
Akses `state.db`
Jalur internal tertentu membuka writer `SessionDB` tambahan.
Reader memakai mode read-only dan writer dalam satu proses berbagi registry handle.
Peringatan banyak writer handle tidak lagi muncul pada topologi sehat.
Perubahan sesi berasal dari [pull request #110061](https://github.com/NousResearch/hermes-agent/pull/110061), yang di-merge 13 September 2026. Uji live pada pull request itu mencatat skenario dasar hanya menyelamatkan 1 dari 4 request dalam satu burst, sedangkan implementasi baru menyelamatkan 4 dari 4 request dan mengurangi empat panggilan provider menjadi satu. Angka itu adalah hasil reproduksi upstream pada stub identity provider, bukan jaminan performa pada setiap deployment.
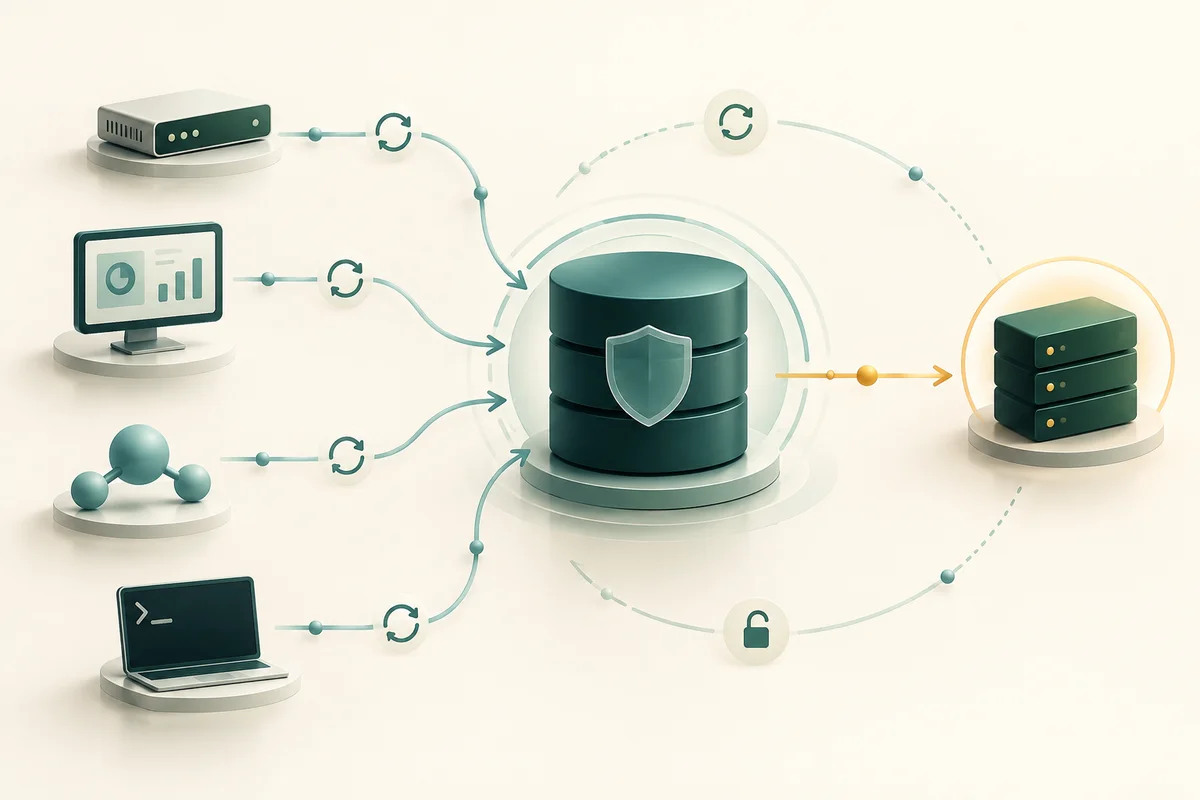
Perubahan database berasal dari [pull request #110934](https://github.com/NousResearch/hermes-agent/pull/110934), di-merge 14 September 2026. Jalur dashboard, gateway, ACP, dan CLI yang hanya membaca sekarang membuka database dalam mode read-only. Jalur yang menulis memakai registry bersama agar satu proses tidak membuat writer connection baru untuk path yang sama.
Hermes Agent 0.21.3 memisahkan reader read-only dari satu writer bersama di dalam proses.
Apakah tim perlu upgrade sekarang?
**Ya, prioritaskan upgrade terkontrol** jika deployment Anda memakai remote Desktop atau Cloud, kehilangan sesi setelah laptop bangun, menjalankan gateway dan dashboard berumur panjang, memakai ACP, atau pernah melihat peringatan `N live SessionDB handles`. Untuk instalasi lokal satu pengguna tanpa remote login dan tanpa gejala database, jadwalkan canary dalam maintenance window; tidak perlu memotong pekerjaan aktif hanya karena nomor versi berubah.
Jika tidak upgrade, risikonya bergantung pada topologi. Pengguna remote dapat terus mengalami logout atau pencabutan sesi saat refresh terjadi bersamaan. Proses yang hidup lama dapat terus membuka writer handle tambahan dan memicu warning precursor. [Laporan issue #100896](https://github.com/NousResearch/hermes-agent/issues/100896), diterbitkan 2 September 2026, mendokumentasikan empat insiden korupsi `state.db` dalam lima minggu pada satu host dengan beberapa proses penulis. Laporan itu adalah data satu deployment dan tidak membuktikan bahwa setiap warning akan berakhir pada korupsi.
Rama Digital sebelumnya membahas [risiko maintenance `state.db` saat gateway aktif](https://ramadigital.id/blog/bug-p1-hermes-agent-0210-maintenance-state-db-gateway-aktif-korupsi). Versi 0.21.3 menutup kebocoran duplicate writer handle yang disebut sebagai precursor, tetapi upgrade bukan alat pemulihan database yang sudah rusak. Backup yang dapat direstore dan pemeriksaan integritas tetap diperlukan.
Bagaimana cara upgrade Hermes Agent 0.21.3 dengan aman?
1. **Catat versi dan gejala saat ini.** Simpan waktu logout remote, warning `SessionDB`, dan status gateway agar hasil canary dapat dibandingkan.
2. **Buat backup `state.db` saat penulis berhenti.** Jangan mengandalkan salinan file tunggal ketika WAL atau proses lain masih aktif. Uji bahwa backup dapat dibuka dan lolos pemeriksaan integritas.
3. **Pilih satu canary.** Gunakan satu host atau satu profil non-kritis. Panduan [memilih VPS untuk Hermes Agent](https://ramadigital.id/blog/best-vps-for-hermes-agent) membantu memisahkan kapasitas host dari masalah aplikasi.
4. **Gunakan jalur update resmi.** Catatan rilis 14 September 2026 menetapkan `hermes update` untuk instalasi Git. Deployment Docker memakai image `nousresearch/hermes-agent:v2026.9.14`.
5. **Uji dua skenario.** Biarkan access token mendekati kedaluwarsa lalu buka beberapa request dashboard. Jalankan gateway dan dashboard sepanjang pola penggunaan canary, lalu periksa apakah warning writer handle kembali muncul.
6. **Siapkan rollback.** Pertahankan artefak versi sebelumnya dan backup sebelum upgrade. Rollback aplikasi tidak otomatis memperbaiki database yang sudah korup.
Jangan langsung rollout ke semua host jika deployment memakai filesystem lintas-VM atau shared storage. Catatan rilis 14 September 2026 juga menyebut penolakan WAL pada filesystem lintas-VM, tetapi detail lengkap perubahan 0.21.x baru dijanjikan untuk rilis 0.22.0. Verifikasi perilaku storage pada canary sebelum memperluas rollout.
Apa yang harus dipantau setelah upgrade?
Pantau sesi remote, latensi endpoint status, jumlah panggilan refresh ke identity provider, warning `SessionDB`, dan hasil integrity check database. Bandingkan sinyal itu dengan baseline sebelum upgrade, bukan hanya dengan kesan bahwa dashboard berfungsi.
Tetapkan stop condition: hentikan rollout jika sesi masih tercabut, warning writer handle kembali muncul, integrity check gagal, atau gateway menunjukkan error database baru. Jika canary stabil selama pola penggunaan rutinnya, lanjutkan bertahap ke host berikutnya.
Tanya jawab Hermes Agent 0.21.3
Kapan Hermes Agent 0.21.3 dirilis?
Hermes Agent 0.21.3, dengan tag `v2026.9.14`, dirilis 14 September 2026 menurut halaman release GitHub resmi.
Apakah versi ini memperbaiki semua korupsi `state.db`?
Tidak ada dasar untuk menyatakan semua kelas korupsi selesai. Rilis memperbaiki kebocoran duplicate writer handle dalam proses, tetapi issue historis melibatkan topologi, WAL, proses berbeda, dan kondisi storage yang perlu diuji terpisah.
Siapa yang paling perlu upgrade?
Tim yang memakai remote Desktop atau Cloud, gateway/dashboard berumur panjang, ACP, atau yang melihat warning banyak `SessionDB` writer handle mendapat manfaat operasional paling langsung.
Apa risiko terbesar bila tetap di versi lama?
Risiko yang terdokumentasi adalah pencabutan sesi remote saat refresh burst dan penumpukan writer handle pada proses lama. Besarnya risiko bergantung pada topologi dan pola request deployment Anda.
Apakah restart cukup sebagai mitigasi?
Restart dapat menghapus gejala sementara, tetapi tidak memasang mekanisme single-flight refresh atau registry writer bersama. Restart juga bukan pemulihan untuk database yang sudah rusak.
Kesimpulan operasional
Upgrade Hermes Agent 0.21.3 melalui canary sekarang jika Anda memakai remote session atau proses gateway berumur panjang. Ambil backup yang teruji, gunakan tag resmi, pantau refresh dan `state.db`, lalu perluas rollout hanya setelah stop condition tidak terpicu.