Pada 29 Oktober 2026, marketplace ekstensi Cursor menyajikan ekstensi ClaudeClaude ProLangganan berbayar asisten AI Claude dari Anthropic. Langganan ini membuka connector ke alat luar.Buka glosarium Code versi 2.1.312 dan 2.1.313 yang sudah disusupi kode jahat selama 11 jam 8 menit. Jika laptop Windows atau macOS Anda memakai Cursor, cari kunci SSH svc-telemetry sekarang, lalu bersihkan laptop dan ganti kredensial bila kunci itu ada.
Cursor menyebut paling banyak 5.000 pengguna terkena, dalam unggahan X Cursor pada 30 Oktober 2026. Versi palsu itu bukan buatan Anthropic, menurut pemberitahuan keamanan Cursor.
Serangan rantai pasok adalah serangan yang masuk lewat alat atau paket yang Anda percaya, bukan lewat celah di aplikasi Anda sendiri. Di kasus ini, alat itu adalah ekstensi editor yang developer pakai setiap hari.
Apa yang terjadi pada 29 Oktober 2026?
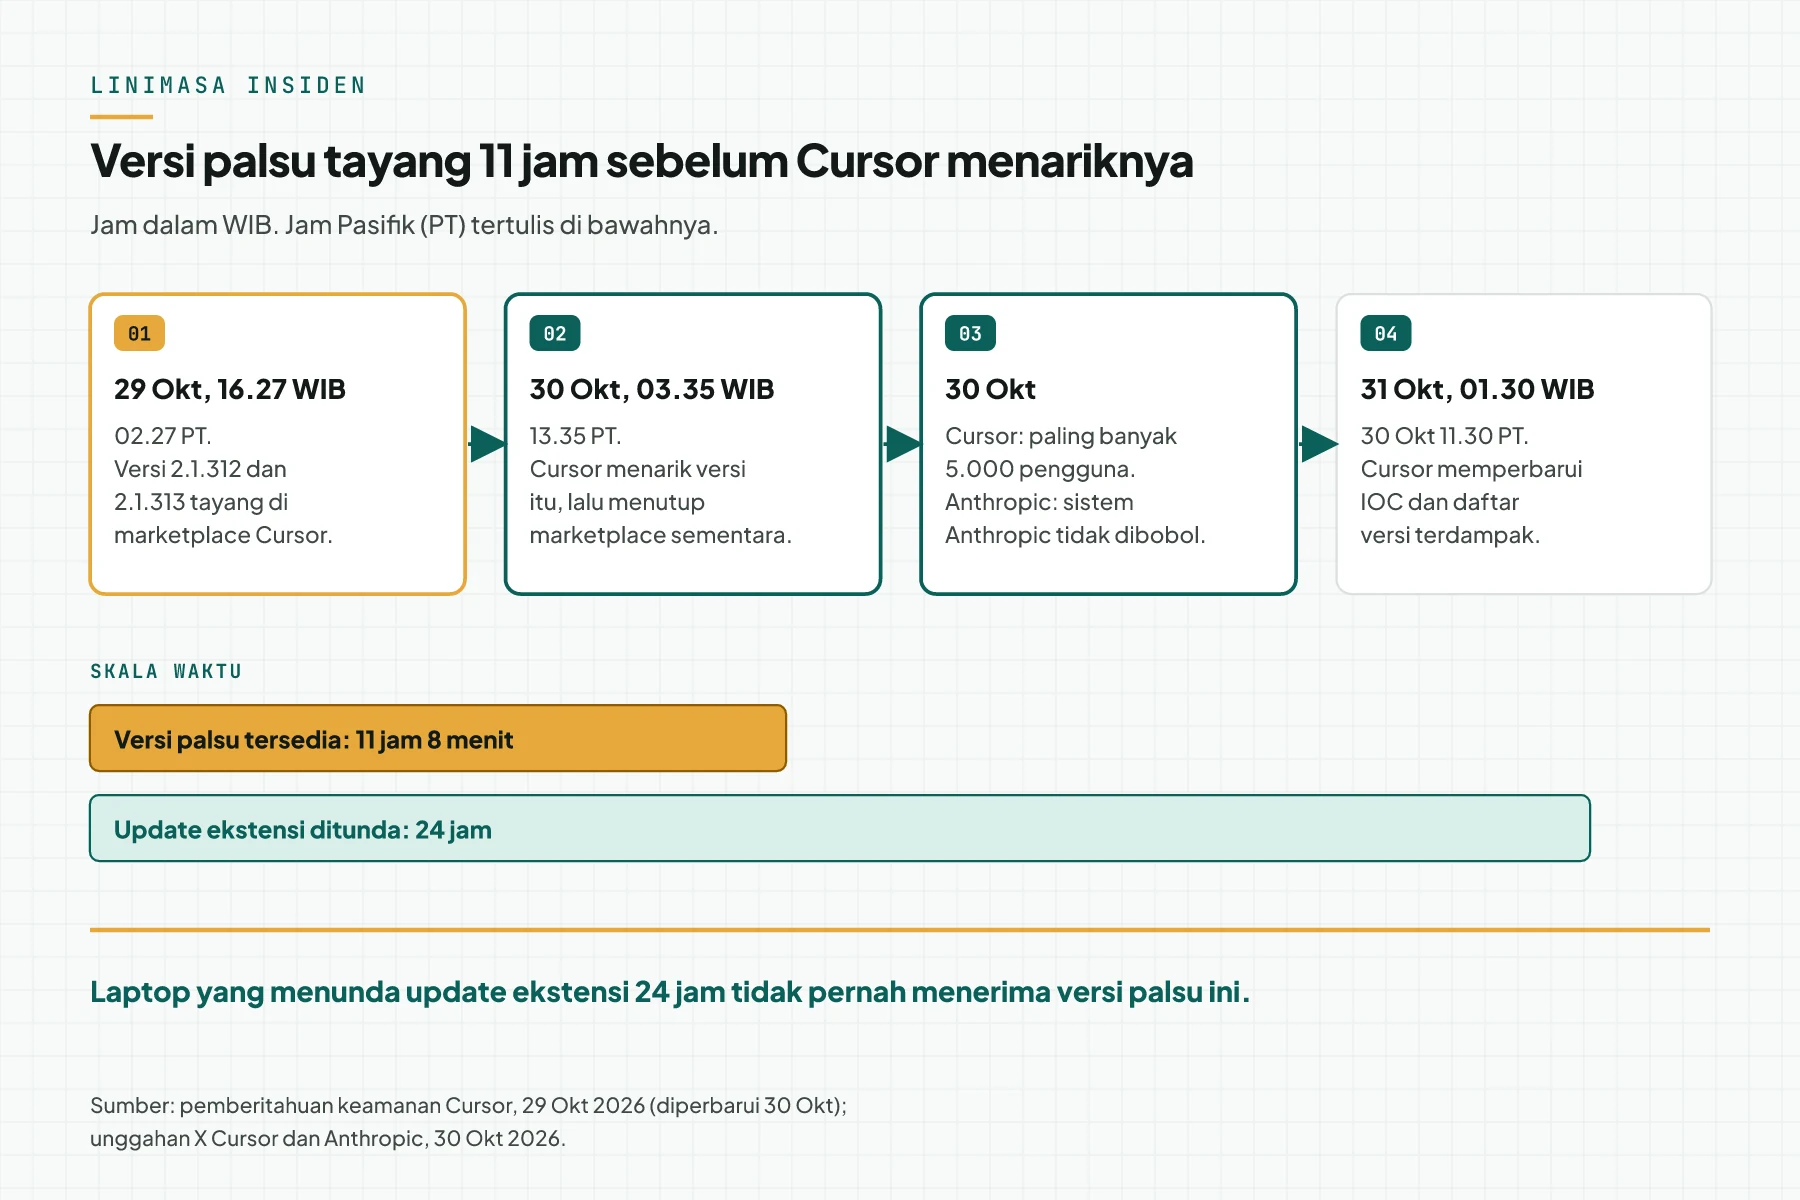
Penyerang menerbitkan salinan ekstensi Claude Code yang sudah diubah di marketplace ekstensi milik Cursor, selama 11 jam 8 menit. Versi palsu tayang pukul 02.27 sampai 13.35 waktu Pasifik (PT), atau 16.27 WIB 29 Oktober sampai 03.35 WIB 30 Oktober.
Cursor menarik versi itu, menutup marketplace sementara, mengaudit akses, dan mengganti kunci. Sesudah itu, Cursor membangun ulang marketplace dan tidak menemukan ekstensi lain yang diubah.
| Item | Fakta | Sumber |
|---|---|---|
| Ekstensi | anthropic.claude-code versi 2.1.312 dan 2.1.313 | Cursor, 29 Okt 2026, diperbarui 30 Okt |
| Platform | Windows dan macOS | Cursor |
| Jendela | 16.27 WIB 29 Okt sampai 03.35 WIB 30 Okt, 11 jam 8 menit | Cursor |
| Pengguna terkena | Paling banyak 5.000 | X Cursor, 30 Okt 2026 |
| Penemu | Phorion, perusahaan keamanan macOS | Phorion, 30 Okt 2026 |
| Server penyerang | Sudah offline | Cursor |
Anthropic menyatakan sistemnya tidak dibobol. Felix Rieseberg dari Anthropic menulis di X pada 30 Oktober 2026 bahwa penyerang memakai akses ke marketplace Cursor, dan versi di kanal resmi Anthropic tidak terkena. Unggahan Rieseberg tidak menjelaskan cara penyerang mendapat akses itu.
Siapa yang terkena, dan siapa yang tidak?
Anda terkena bila Cursor di laptop Windows atau macOS memasang ekstensi Claude Code 2.1.312 atau 2.1.313 selama jendela 11 jam itu. Update otomatis ekstensi bisa memasang versi itu tanpa klik dari Anda.
Cek setiap laptop yang membuka Cursor pada 29 atau 30 Oktober 2026. Tabel ini merangkum status setiap kanal.
| Kanal | Status | Sumber |
|---|---|---|
| Marketplace Cursor, versi 2.1.312 dan 2.1.313, Windows dan macOS | Terkena | Cursor |
| Ekstensi lain di marketplace Cursor | Tidak ada perubahan yang ditemukan | Cursor |
| Kanal resmi Anthropic, termasuk Claude Code CLI | Tidak terkena | Anthropic, 30 Okt 2026 |
| Open VSX | Tidak ada bukti terkena. Phorion mengoreksi temuan awal ke marketplace Cursor. | Phorion, 30 Okt 2026 |
Cursor hanya menyebut build Windows dan macOS. Phorion menemukan jalur persistence untuk Linux di kode yang sama. Pengguna Linux tetap sebaiknya menjalankan cek di bawah.
Apa yang dilakukan kode jahat itu?
Kode jahat itu berjalan saat Cursor memuat ekstensi, tanpa klik apa pun, lalu mencoba membuka akses SSH jarak jauh ke laptop. Ini ringkasan dari pemberitahuan Cursor dan advisory Phorion:
- Mengirim data laptop: nama host, nama user, sistem operasi, folder kerja, email Git, IP publik, dan nama variabel env yang cocok dengan KEY, TOKEN, SECRET, PASS, AWS, atau GCP. Nilai variabel tidak ikut terkirim.
- Menambah kunci SSH milik penyerang dengan komentar
svc-telemetryke berkasauthorized_keys. - Mencoba menyalakan layanan SSH dan membuka tunnel SSH keluar ke server penyerang. Skrip mencoba lagi setiap 60 detik.
- Memasang persistence: LaunchAgent
com.apple.sysmonddi macOS, tugas terjadwalSysMondi Windows, dan entri cron@rebootdi Linux.
Di macOS tanpa hak admin, langkah menyalakan Remote Login sering gagal, menurut Phorion. Kunci SSH dan persistence tetap terpasang. Bila Remote Login sudah aktif atau aktif nanti, akses itu terbuka.
Cursor menyebut server penyerang sudah offline. Tetap bersihkan laptop, karena menghapus ekstensi tidak menghapus skrip persistence.
Bagaimana cara cek laptop Anda?
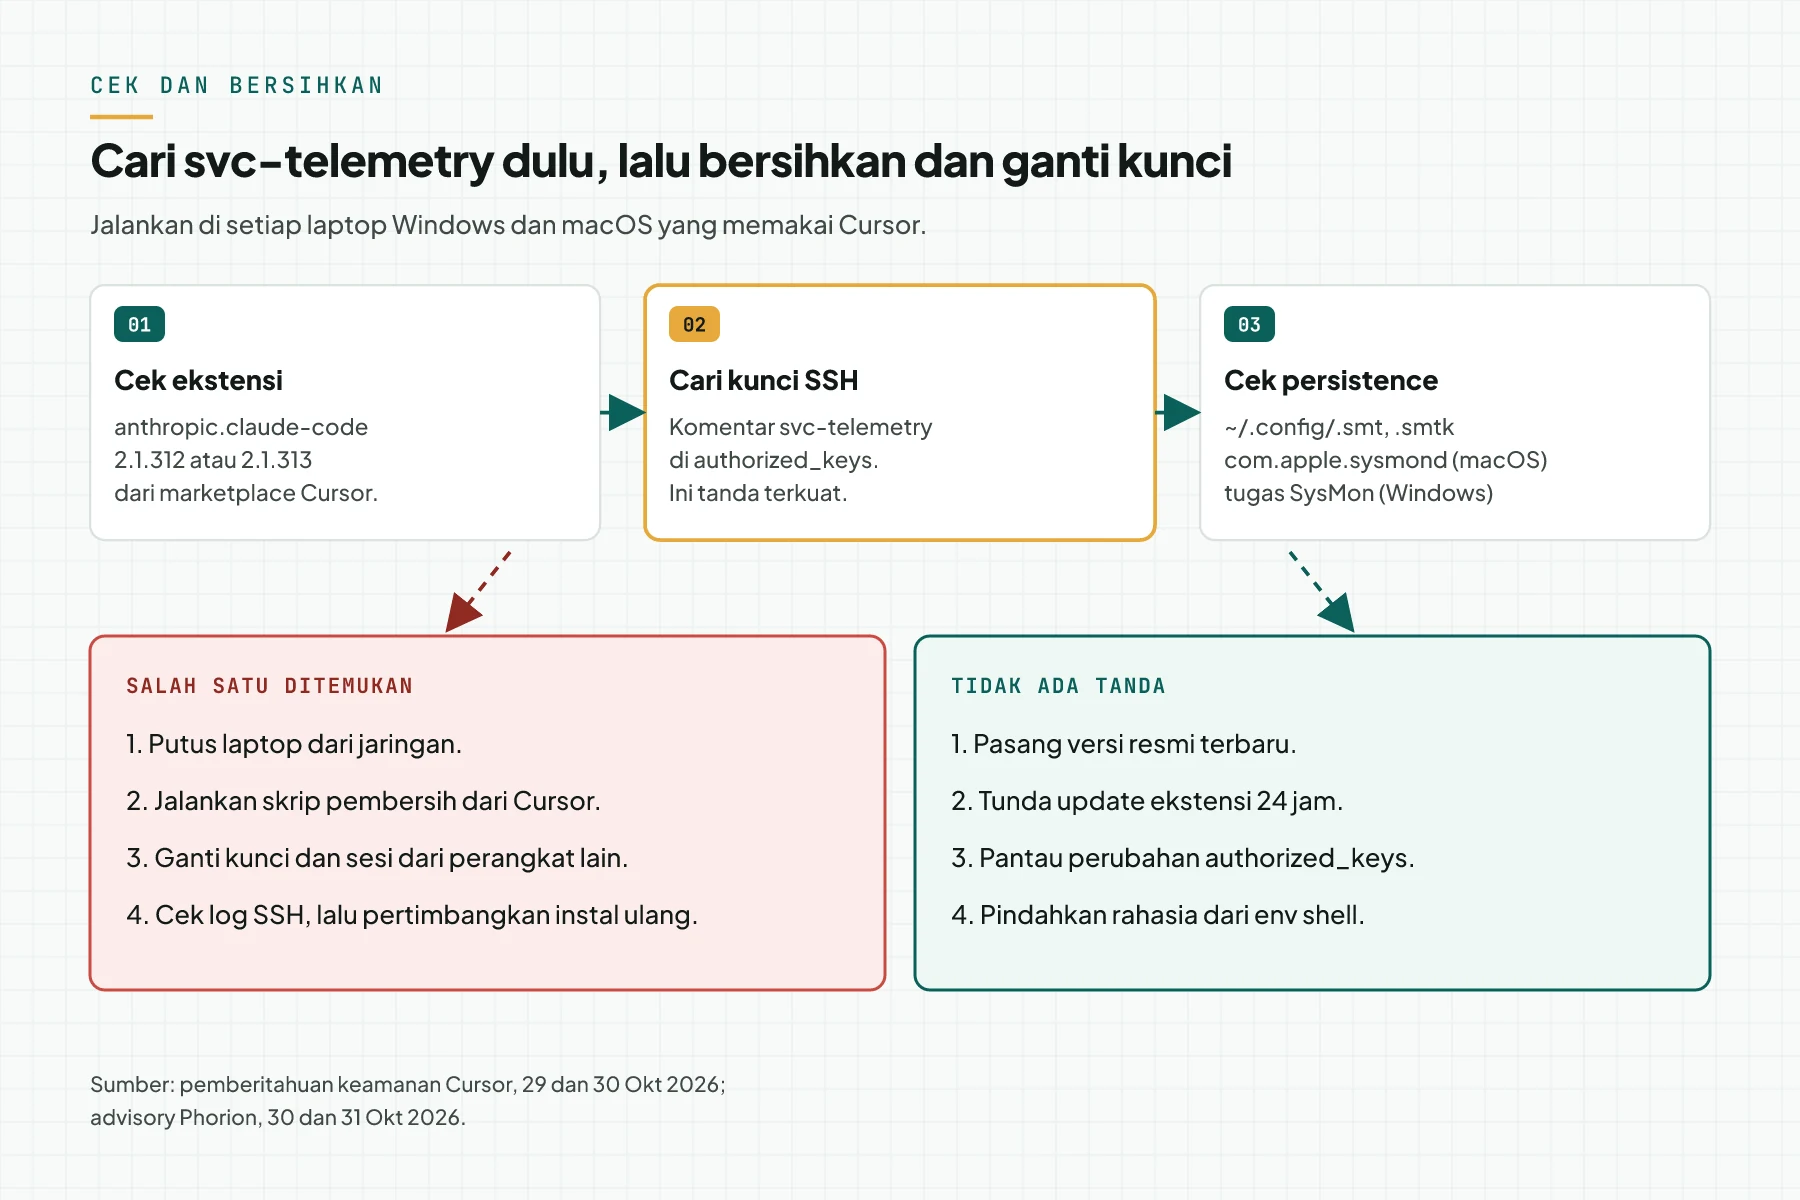
Cari kunci svc-telemetry lebih dulu, karena kunci itu tanda terkuat bahwa kode jahat sudah berjalan di laptop Anda. Jalankan perintah ini di Terminal macOS atau Linux. Perintah ini hanya membaca dan tidak mengubah apa pun.
# 1. Kunci SSH penyerang
grep -n "svc-telemetry" ~/.ssh/authorized_keys

# 2. Berkas persistence
ls -la ~/.config/.smt ~/.config/.smtk ~/Library/LaunchAgents/com.apple.sysmond.plist 2>/dev/null

# 3. Proses tunnel yang masih berjalan
ps aux | grep -E "[s]sh -N -R|[a]utossh"

# 4. Entri cron (Linux)
crontab -l 2>/dev/null | grep -n "\.smt"

# 5. Folder ekstensi Claude Code di Cursor
ls ~/.cursor/extensions | grep -i "anthropic.claude-code"
Di Windows, jalankan perintah ini di PowerShell:
Select-String -Path "$HOME\.ssh\authorized_keys","C:\ProgramData\ssh\administrators_authorized_keys" -Pattern "svc-telemetry" -ErrorAction SilentlyContinue
schtasks /query /tn SysMon
Get-ChildItem "$HOME\.cursor\extensions" | Where-Object Name -like "anthropic.claude-code-*"
Laptop bersih tidak menampilkan hasil untuk perintah 1 sampai 4. Di Windows, laptop bersih hanya menampilkan pesan bahwa tugas SysMon tidak ada.
Perintah 5 hanya menunjukkan versi yang terpasang sekarang. Folder 2.1.312 atau 2.1.313 adalah tanda kuat, tetapi folder versi lain tidak membuktikan laptop bersih.
| Tanda | Lokasi | OS |
|---|---|---|
Kunci dengan komentar svc-telemetry | ~/.ssh/authorized_keys dan C:\ProgramData\ssh\administrators_authorized_keys | Semua |
Skrip .smt dan kunci .smtk | ~/.config/ | macOS, Linux |
LaunchAgent com.apple.sysmond | ~/Library/LaunchAgents/ | macOS |
Tugas terjadwal SysMon | Task Scheduler, juga folder Startup | Windows |
Berkas kunci sementara .stk_* | /tmp/ | macOS, Linux |
Koneksi ke 134.209.82[.]225 | Log firewall, port 22 atau 8099 | Semua |
Daftar hash VSIX dan hash extension.js lengkap ada di pemberitahuan Cursor. Pakai daftar itu bila tim Anda punya EDR atau log endpoint.
Apa yang harus dilakukan bila tanda ditemukan?
Putus laptop dari jaringan, jalankan skrip pembersih dari Cursor, lalu ganti semua kunci yang laptop itu bisa baca dari perangkat lain. Ikuti urutan ini:
- Putus Wi-Fi dan kabel jaringan laptop itu.
- Unduh skrip pembersih dari pemberitahuan Cursor. Jalankan
remediate-macos.shsebagai user yang terkena, atauremediate-windows.ps1dari PowerShell admin. - Periksa kode keluar skrip. Kode bukan nol berarti masih ada sisa.
- Cek log SSH untuk login dari
127.0.0.1atau::1dengan kuncisvc-telemetry. Login itu tanda penyerang sudah memakai tunnel, menurut Phorion. - Ganti kredensial dari perangkat lain yang bersih. Ikuti urutan di tabel berikut.
- Instal ulang sistem bila log menunjukkan login penyerang.
| Urutan | Yang diganti | Alasan |
|---|---|---|
| 1 | Kunci SSH dan token Git: GitHub, GitLab, Bitbucket | Tunnel SSH memberi akses ke akun user di laptop. |
| 2 | Kunci cloud dan token deploy: AWS, GCP, Cloudflare | Kode jahat mencatat nama variabel yang cocok dengan AWS dan GCP. |
| 3 | Kunci APIAPIPintu resmi yang dipakai 2 sistem untuk saling mengirim data, tanpa orang menyalin data secara manual.Buka glosarium di berkas .env: model AI, pembayaran, email | Pola KEY, TOKEN, SECRET, dan PASS ikut tercatat. |
| 4 | Sesi login CLI dan browser | Sesi aktif bisa dipakai dari laptop itu. |
Nama variabel saja sudah memberi peta layanan Anda kepada penyerang. Bila kunci svc-telemetry ditemukan, anggap setiap kunci yang laptop itu bisa baca sudah bocor.
Apa artinya bagi biaya dan cara kerja tim?
Biaya terbesar insiden ini ada pada rotasi kunci, karena 1 laptop developer sering memegang akses ke Git, cloud, model AI, dan pembayaran. Jendela serangan hanya 11 jam 8 menit, jadi laptop yang menunda update ekstensi 24 jam tidak menerima versi palsu ini.
Ubah 5 hal ini minggu ini:
- Matikan update otomatis ekstensi di laptop yang memegang akses produksi. Di Cursor dan VS Code, setel
"extensions.autoUpdate": false, lalu update manual sesudah versi baru berumur 24 jam. - Tulis daftar ekstensi yang boleh tim pasang. Hapus ekstensi yang tidak dipakai.
- Pindahkan rahasia dari variabel env shell ke secret manager atau berkas terenkripsi. Pakai token berumur pendek untuk cloud dan Git.
- Matikan Remote Login di macOS bila tim tidak memakainya. Cek di System Settings, General, Sharing, dengan akun admin.
- Pantau perubahan
~/.ssh/authorized_keys. Satu baris baru tanpa alasan adalah alarm.
AgentAgent AIProgram AI yang mengerjakan langkah pekerjaan sendiri, misalnya membaca pesan, menyiapkan balasan, lalu mencatat hasilnya.Buka glosarium coding seperti Claude Code mempercepat kerja tim, tetapi ekstensi dan agent berjalan dengan hak akses user. Baca juga perbaikan sandbox Claude Code 2.1.309 dan perubahan Claude Code 2.1.316 untuk batas akses agent yang lain.
Tanya jawab
Apakah Claude Code CLI ikut terkena?
Tidak, menurut Anthropic. Felix Rieseberg dari Anthropic menulis pada 30 Oktober 2026 bahwa versi di kanal resmi Anthropic tidak terkena. Insiden ini hanya menyangkut salinan ekstensi di marketplace Cursor.
Apakah menghapus ekstensi sudah membersihkan laptop?
Tidak. Cursor dan Phorion menyebut skrip persistence tetap berjalan sesudah ekstensi dihapus. Cari kunci svc-telemetry, jalankan skrip pembersih dari Cursor, lalu ganti kredensial bila tanda ditemukan.
Server penyerang sudah offline. Apakah saya masih harus mengganti kunci?
Ya, bila tanda ditemukan. Server itu aktif selama jendela serangan, jadi data laptop bisa sudah terkirim. Cursor tetap menyarankan pembersihan dan rotasi kredensial dari perangkat yang bersih.
Saya memakai Linux. Apakah laptop saya aman?
Cursor hanya menyebut build Windows dan macOS. Phorion menemukan entri cron @reboot untuk Linux di kode yang sama. Jalankan perintah cek di atas, karena perintah itu hanya membaca berkas.
Bagaimana tim kecil mencegah kasus serupa?
Tunda update ekstensi 24 jam di laptop yang memegang akses produksi, batasi daftar ekstensi, dan simpan rahasia di luar env shell. Jendela insiden ini 11 jam 8 menit, jadi penundaan 24 jam sudah melewatinya.
Langkah berikutnya
Jalankan 5 perintah cek hari ini di setiap laptop yang membuka Cursor pada 29 atau 30 Oktober 2026. Bila satu tanda muncul, ikuti urutan pembersihan dan rotasi kunci sebelum laptop kembali ke jaringan kantor.
Bila tim Anda butuh tinjauan kode dan infrastruktur sesudah insiden, lihat audit forensik Vibe Code Rescue.