Jawaban langsung: CVE-2026-99999, yang penelitinya beri nama PwnEscape, adalah celah di stack jaringan IPv4 kernel Linux. Paket dari VM tamu (guest) dapat membuat kernel host menulis ulang header IPv4 yang sudah lolos cek. Host lalu membocorkan 32 byte memorinya per paket, dan peneliti menyusunnya menjadi escape dari guest ke host di lab milik mereka.
CNA kernel.org, lembaga yang menerbitkan CVE untuk kernel Linux, memberi CVSS 9.3 (Critical). Ubuntu memberi prioritas Medium. Pada 19 Oktober 2026, belum ada satu pun paket kernel Ubuntu yang berstatus Fixed.
Kondisi utama: Celah ini paling berbahaya bagi host yang menjalankan VM atau kode milik pihak lain: sandbox AI agentAgent AIProgram AI yang mengerjakan langkah pekerjaan sendiri, misalnya membaca pesan, menyiapkan balasan, lalu mencatat hasilnya.Buka glosarium, runner CI, dan server virtualisasi. Bila Anda menyewa VPS, kernel yang harus ditambal adalah kernel host milik provider. Batas: Artikel ini tidak memuat kode eksploit, dan kami tidak menguji eksploit.
Status paket bisa berubah sesudah 19 Oktober 2026, jadi ulangi langkah 3 sebelum Anda mengambil keputusan. Kami membaca halaman CVE Ubuntu, API JSON Ubuntu, NVD, tracker keamanan Debian, halaman CVE Red Hat, halaman CVE SUSE, katalog KEV CISA, laporan hasil tantangan Vercel Sandbox, dan tulisan PwnEscape dari pwn.ai pada 19 Oktober 2026. Perintah di langkah 1 sampai 3 kami jalankan pada laptop berbasis Ubuntu 24.04 pada tanggal yang sama; nama host disamarkan dan data simulasi adalah data dummy.
Masalah: skor 9.3, prioritas Medium, dan paket yang belum ada
Admin server melihat tiga sinyal yang tampak bertentangan. Halaman Ubuntu menampilkan 9.3 Critical, dan label Ubuntu priority di sebelahnya menulis Medium. Hari ini, apt upgrade tidak mengubah apa pun untuk CVE ini.
Sinyal yang campur aduk itu menghasilkan dua kesalahan. Tim pertama panik dan memasang kernel dari sumber tidak resmi di server produksi. Tim kedua membaca Medium, lalu menunda, padahal host mereka menjalankan kode AI agent dari repositori luar.
Risikonya ada pada peran mesin, bukan pada nama celah. Host yang menjalankan VM orang lain berbeda dari VPS yang Anda sewa, dan berbeda lagi dari laptop kerja. Artikel checklist hardening OpenClaw di VPS membahas pengamanan di dalam VPS; artikel ini menambah lapisan di bawahnya, yaitu kernel host.
Konteksnya juga baru. Vercel membuka tantangan US$1 juta untuk menembus Vercel Sandbox pada Agustus 2026, lalu menerima 1.285 laporan dalam 2 minggu dan membayar US$242.000. Satu-satunya temuan Critical adalah celah kernel ini, dan Vercel menulis bahwa peneliti kini berburu "at AI speed".
Cara kerja: header dicek, lalu ditulis ulang
Metadata checksum adalah janji untuk menulis nanti
Kernel Linux tidak selalu menghitung checksum TCP atau UDP saat paket dibuat. Paket bisa membawa status CHECKSUM_PARTIAL dan dua angka: csum_start (awal hitungan) dan csum_offset (jarak ke kolom hasil). Fungsi skb_checksum_help() kemudian menulis hasilnya di posisi csum_start + csum_offset, sesuai dokumentasi Checksum Offloads kernel.
Pada VM, metadata ini bisa datang dari guest lewat header virtio-net. tulisan PwnEscape dari pwn.ai menekankan satu hal: angka itu bukan sekadar keterangan. Angka itu memberi izin untuk menulis ke memori paket.
Urutan yang salah di ip_do_fragment
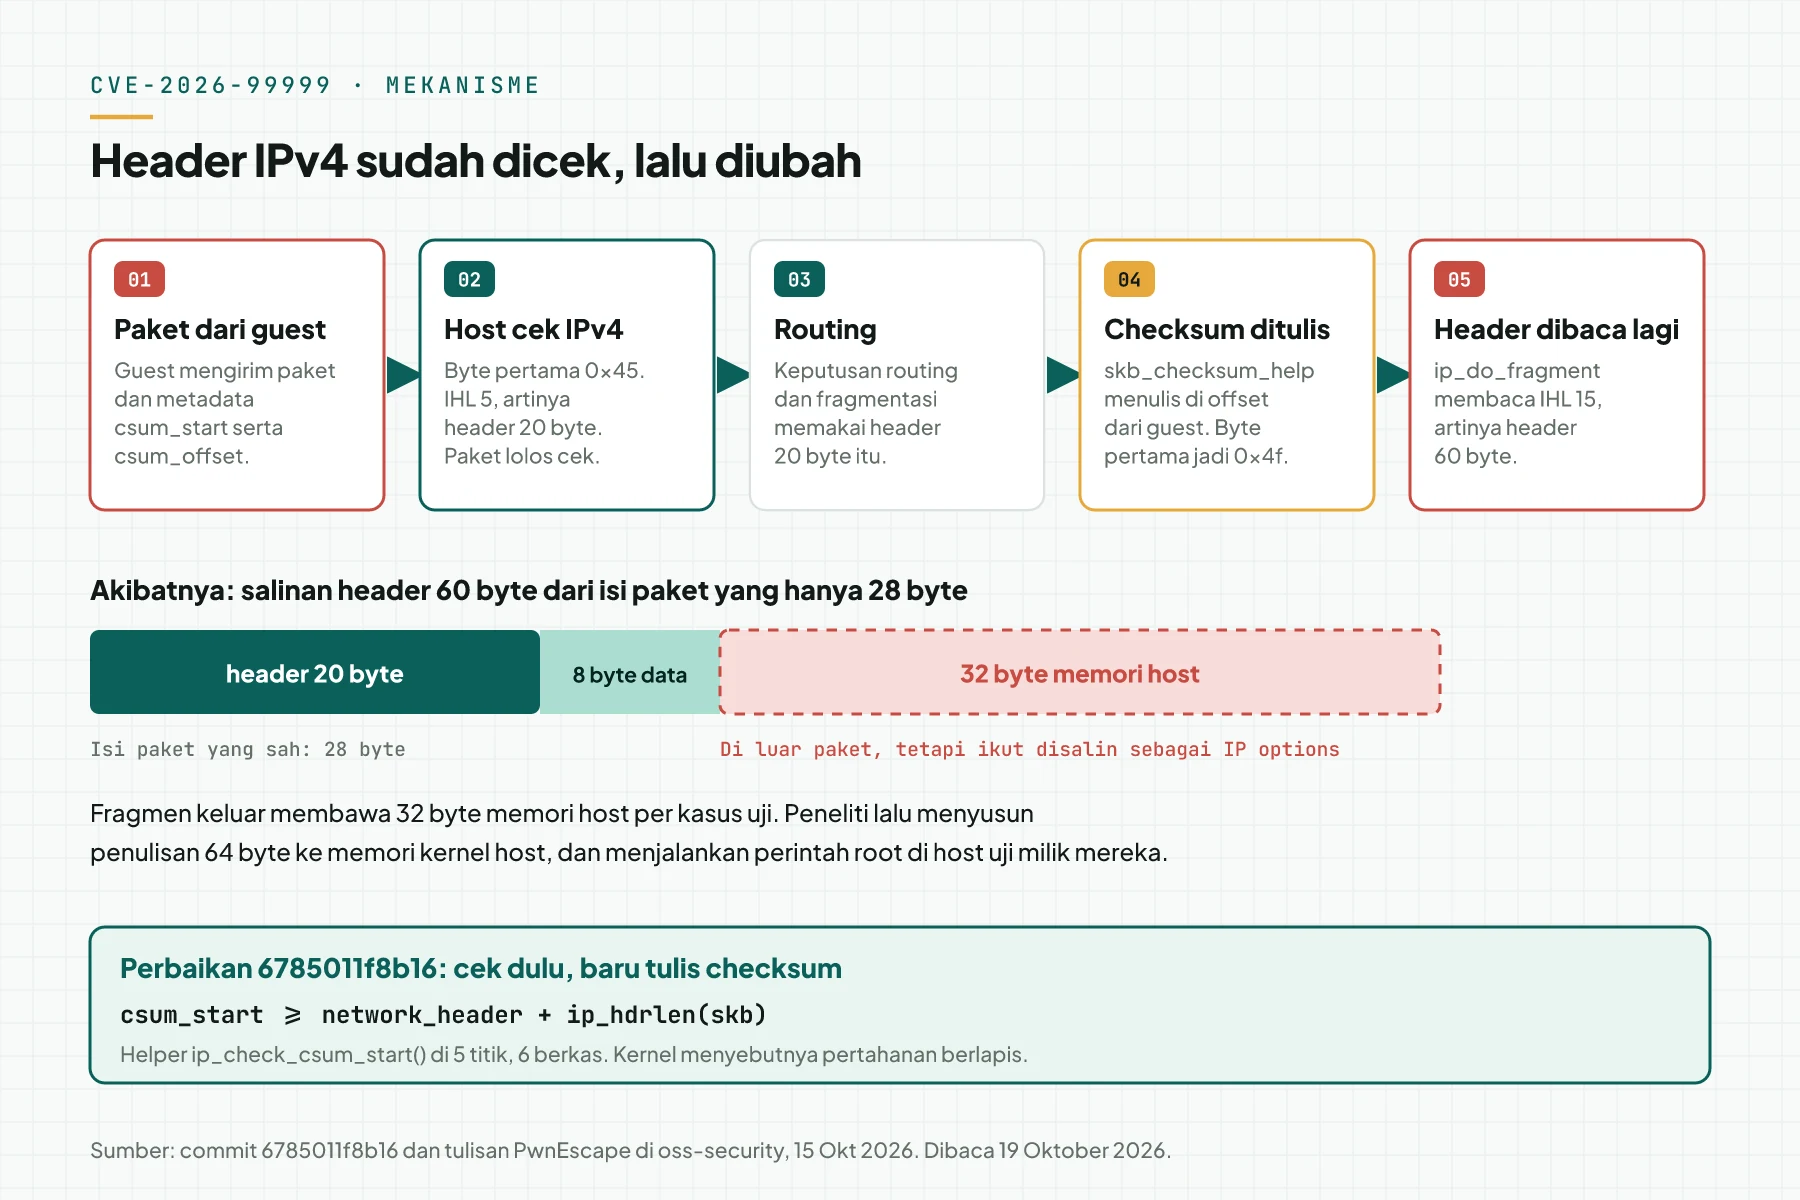
Host menerima paket dengan header IPv4 biasa. Byte pertamanya 0x45: versi 4, IHL 5, artinya header 20 byte. Routing dan fragmentasi mengambil keputusan dengan header 20 byte itu.
Sebelum perbaikan, ip_do_fragment() menyelesaikan checksum dulu, baru membaca header IPv4. Dengan metadata yang dibuat khusus, tulisan checksum jatuh di dalam header itu sendiri. Pada uji peneliti, byte pertama berubah dari 0x45 menjadi 0x4f, artinya IHL 15 atau header 60 byte.
Dari 32 byte bocor ke escape
Isi linear paket hanya 28 byte: header 20 byte dan data 8 byte. Fragmenter menyalin 60 byte sebagai header, jadi 32 byte memori host di luar paket ikut terkirim sebagai IP options.
laporan hasil tantangan Vercel Sandbox menulis bahwa kebocoran memori ini terbukti pada sandbox produksi Vercel. Crash host dan eksekusi kode terbukti pada mesin KVM dan Firecracker milik peneliti dengan konfigurasi yang sama. Vercel juga menulis bahwa tidak ada laporan yang menunjukkan akses ke data pelanggan.
tulisan PwnEscape dari pwn.ai menyebut penulisan 64 byte ke memori kernel host, lalu perintah root di host uji milik peneliti, dalam 4 kali boot dingin. Peneliti memperkirakan eksploit untuk konfigurasi yang lebih lemah muncul dalam hitungan minggu. Itu klaim peneliti, bukan kejadian yang sudah tercatat.
Perbaikan upstream dan batasnya
Patch Michael S. Tsirkin menambah helper ip_check_csum_start() di include/net/ip.h. Aturannya satu: csum_start harus berada sesudah akhir header IPv4, dan kernel memeriksanya sebelum menulis checksum. Pemeriksaan ini ada di 5 titik dalam 6 berkas.
Commit 6785011f8b16 masuk net.git pada 8 Oktober 2026 dan mainline pada 14 Oktober 2026. Pesan commit menyebutnya pertahanan berlapis (defence in depth), dan validasi input yang lebih lengkap masih dikerjakan di diskusi patch di netdev. Jadi, kernel bertambal menutup jalur yang terbukti, tetapi belum mengubah seluruh API checksum virtio.
Data NVD mencatat bahwa celah ini ada sejak Linux 2.6.27. Tabel berikut memuat versi stabil upstream yang sudah membawa perbaikan.
| Cabang kernel | Versi pertama dengan perbaikan |
|---|---|
| 5.10 | 5.10.272 |
| 5.15 | 5.15.223 |
| 6.1 | 6.1.190 |
| 6.6 | 6.6.159 |
| 6.12 | 6.12.113 |
| 6.18 | 6.18.57 |
| 7.2 | 7.2.11 |
| mainline | 7.3-rc7 |
Tabel ini untuk kernel upstream. Kernel distro memakai nomor versi sendiri dan memasang backport, jadi jangan bandingkan nomor kernel Ubuntu langsung dengan tabel ini. Langkah 2 dan 3 menunjukkan caranya.
Penilaian: kenapa Ubuntu menulis Medium untuk skor 9.3
Empat pihak memberi empat label. Setiap label menjawab pertanyaan yang berbeda, jadi angkanya tidak bisa diadu langsung.
| Pihak | Label | Isi penilaian | Artinya bagi Anda |
|---|---|---|---|
| Ubuntu | Priority Medium | Urutan kerja tim keamanan Ubuntu. Faktornya: konfigurasi, jumlah pengguna, dan eksploitasi aktif. | Bukan ukuran risiko host Anda. |
| CNA kernel.org, dipakai NVD | CVSS 3.1: 9.3 Critical | AV:L, AC:L, PR:N, UI:N, S:C, dampak C, I, dan A tinggi. | Kode di guest tanpa hak khusus bisa berdampak ke host. |
| Red Hat | Important, CVSS 8.8 | PR:L dan CWE-787 (penulisan di luar batas). | Penyerang dianggap perlu hak rendah di guest. |
| SUSE | CVSS 3.1: 8.8, CVSS 4.0: 9.3 | Status Pending. Produk SLE berstatus Affected. | Belum ada paket perbaikan. |
| CISA SSVC, 16 Oktober 2026 | Technical impact: total | Exploitation: none. Automatable: no. | Belum ada eksploitasi yang tercatat saat itu. |
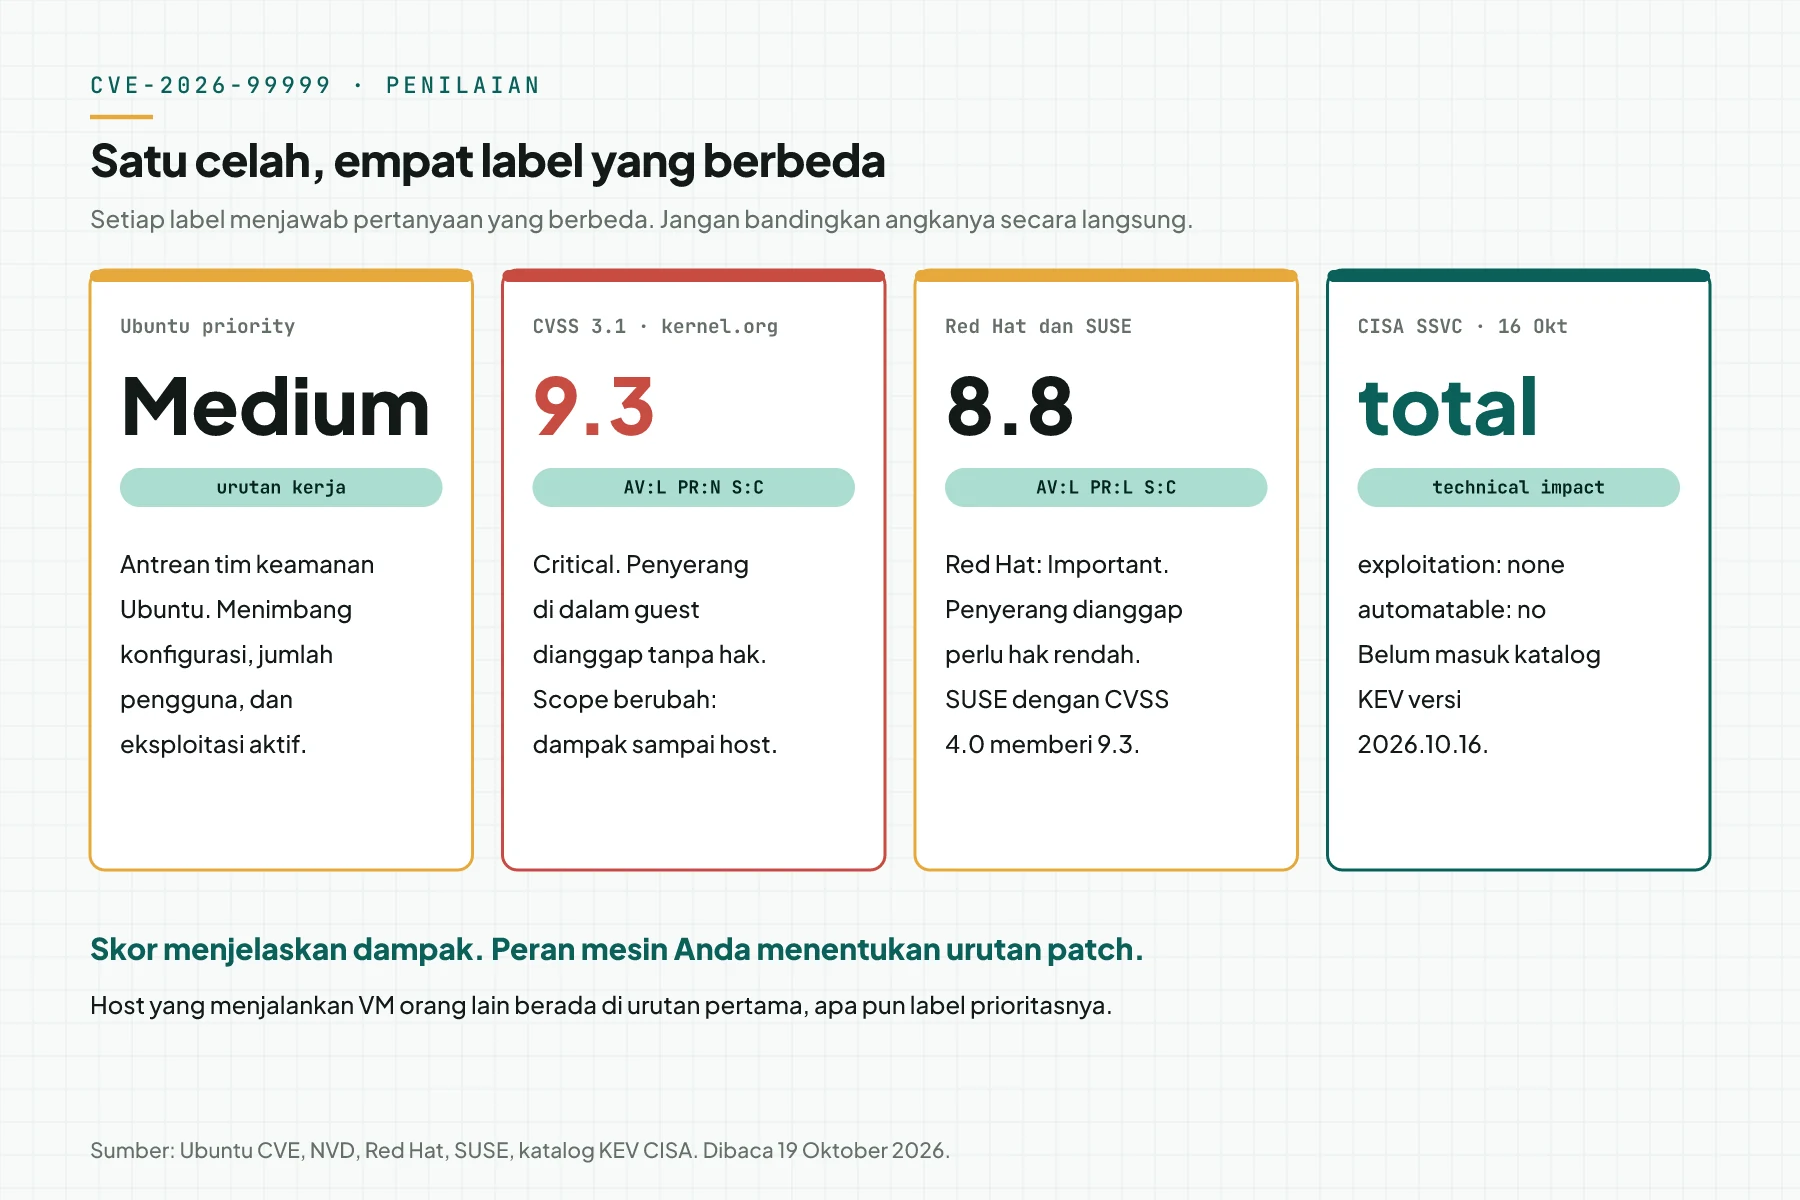
halaman About CVEs Ubuntu menyebut bahwa Ubuntu priority berbeda dari skor CVSS. Halaman itu juga menulis bahwa CVSS bukan ukuran risiko. halaman CVE Ubuntu tidak memuat catatan atau mitigasi untuk CVE ini pada 19 Oktober 2026.
Inferensi kami: celah ini butuh posisi lokal, misalnya kode di dalam guest, jadi laptop atau server biasa tanpa VM orang lain tidak berada di jalur utamanya. Itu sebabnya label Medium masuk akal untuk rata-rata pengguna Ubuntu. Untuk host sandbox, label itu tidak mengubah urutan Anda.
Satu catatan perlu Anda pegang. halaman CVE Red Hat menulis bahwa Red Hat melacak celah ini sebagai kasus KEV active-exploit, tetapi katalog KEV CISA versi 2026.10.16 belum memuat CVE-2026-99999. Perlakukan status eksploitasi sebagai belum pasti, dan cek ulang katalog itu.
Lini masa: 3 hari ke primitif, 7 minggu ke patch
Vercel membuka tantangan pada 18 Agustus 2026. Peneliti mengirim laporan kebocoran memori pada 20 Agustus, lalu melapor ke tim keamanan kernel dengan patch pada 4 September. Patch akhir masuk mainline pada 14 Oktober, dan CVE terbit pada 15 Oktober di CVE.org.
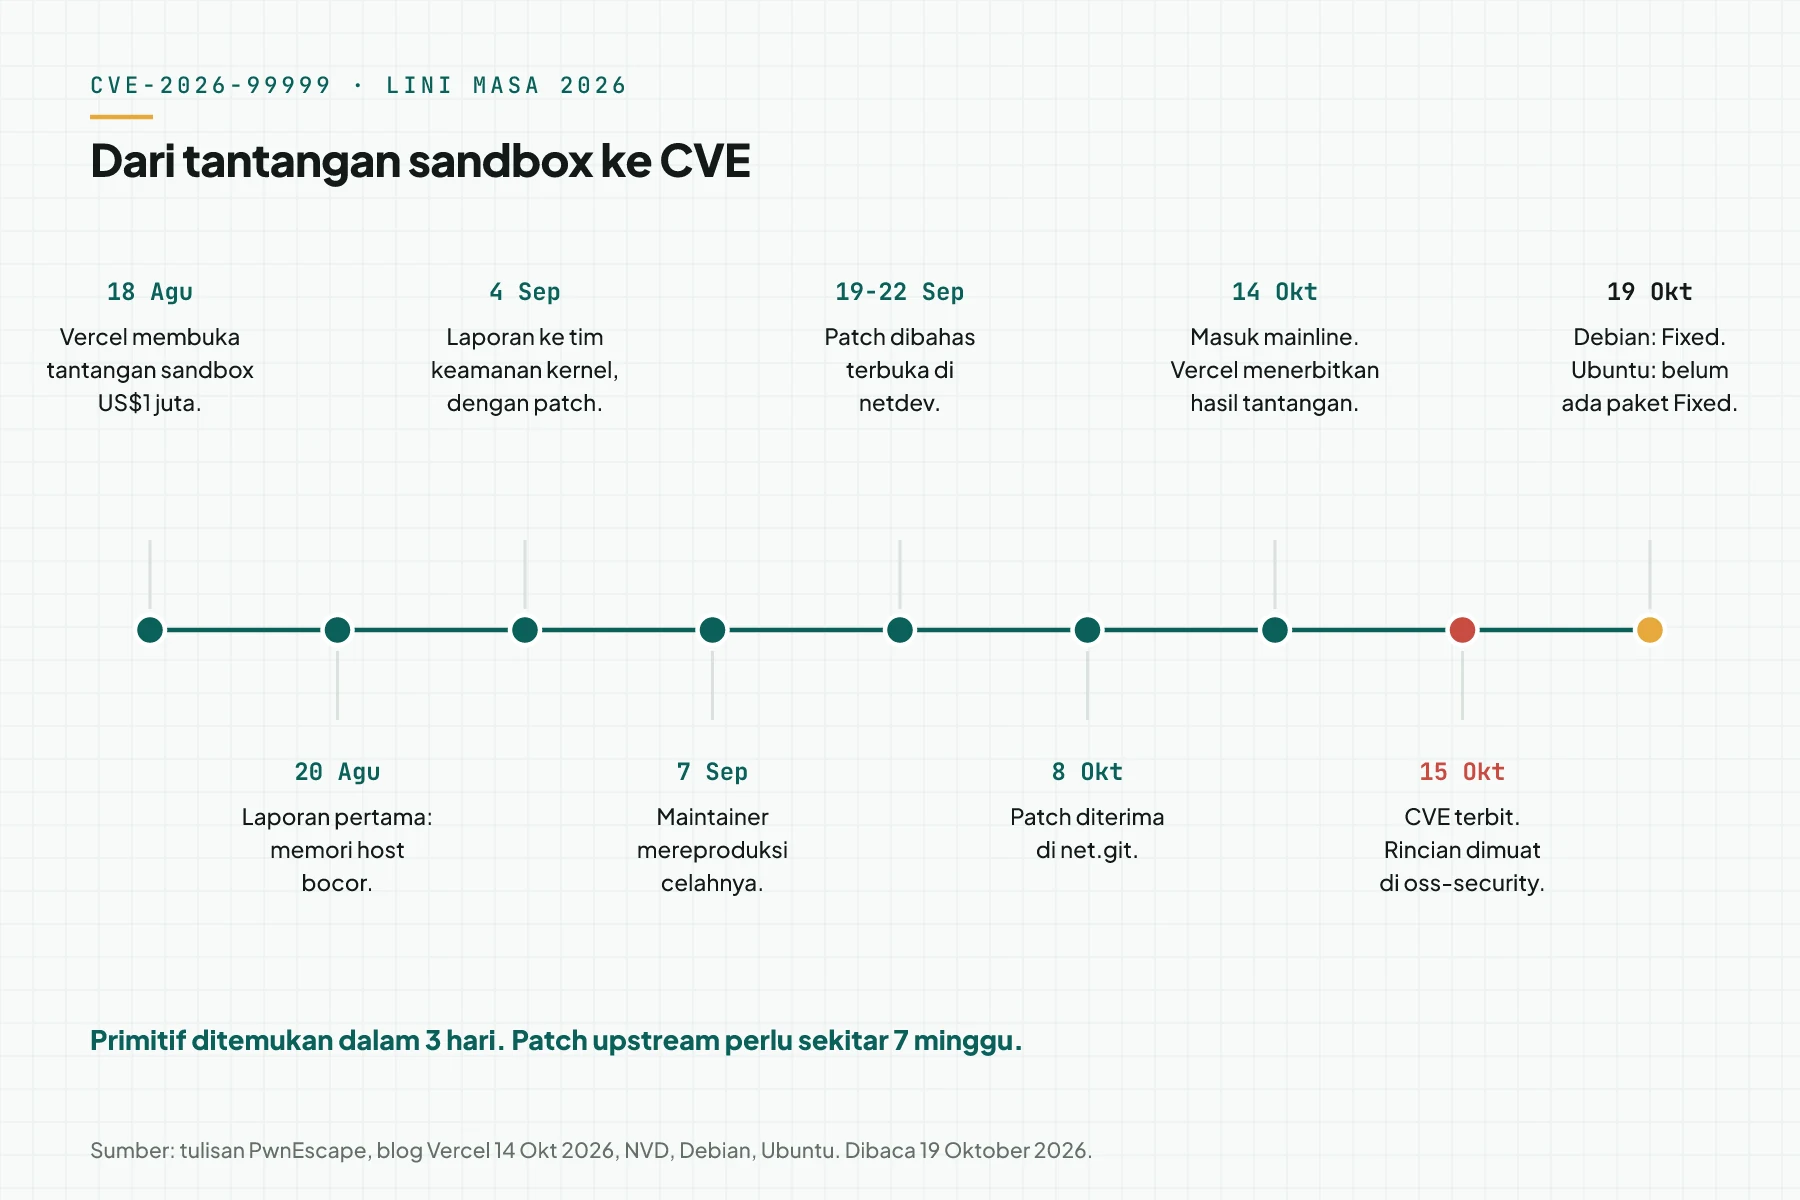
Tulisan PwnEscape menyebut riset ini memakai model GPT-5.6 Sol sebagai mesin penalaran, dengan manusia yang memimpin, dan biaya token APIAPIPintu resmi yang dipakai 2 sistem untuk saling mengirim data, tanpa orang menyalin data secara manual.Buka glosarium di bawah US$700. posting oss-security 15 Oktober 2026 memuat salinan tulisan itu. Pelajarannya untuk tim kecil: jarak dari celah ke eksploit makin pendek, jadi jalur patch Anda harus siap sebelum berita berikutnya.
Yang Anda butuhkan sebelum mulai
- Akses shell ke setiap mesin Linux, dengan hak sudo untuk langkah 5.
- curl dan jq. Di Ubuntu, pasang jq dengan
sudo apt install jqbila belum ada. - Daftar mesin: host virtualisasi, server kontainer, VPS sewaan, dan laptop kerja.
- Kontak support setiap provider VPS dan akses ke panel tiketnya.
- Jendela reboot yang disetujui pemilik layanan. Kernel baru aktif hanya sesudah reboot.
Langkah 1: Tentukan peran setiap mesin
Buka terminal di setiap mesin, lalu jalankan tiga perintah ini. Ketiganya hanya membaca dan tidak mengubah sistem.
systemd-detect-virt
ls -l /dev/kvm
lsmod | grep -E '^(kvm|kvm_amd|kvm_intel|vhost_net|tun) '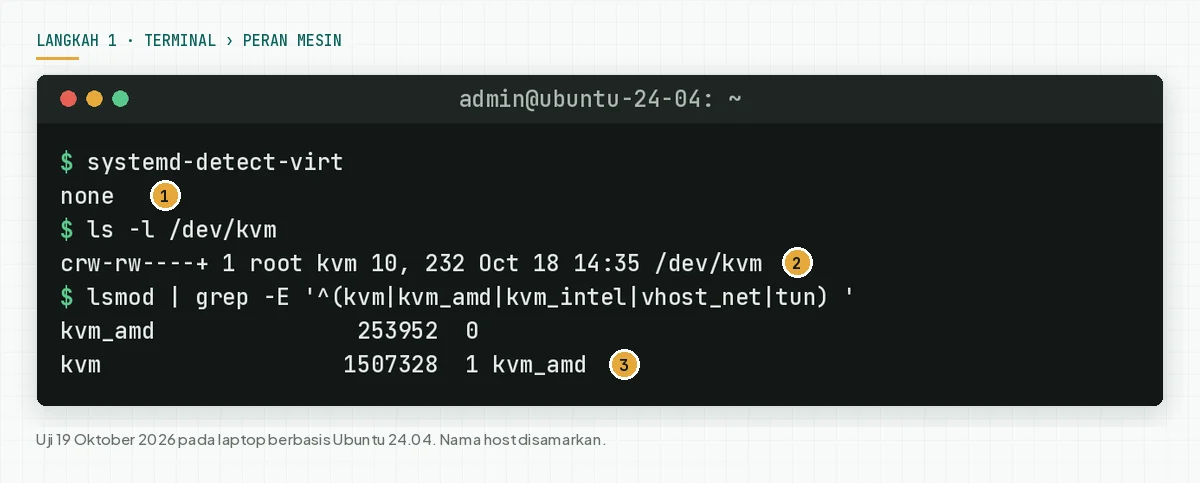
Bila systemd-detect-virt menulis nama hypervisor, misalnya kvm atau microsoft, Anda berada di dalam guest. Bila /dev/kvm ada dan mesin itu menjalankan VM atau sandbox untuk pihak lain, mesin itu host dengan urutan 1 di langkah 4.
Pada uji kami tanggal 19 Oktober 2026, laptop menulis none dan modul kvm_amd aktif. Mesin itu bisa menjadi host KVM, tetapi saat uji belum menjalankan VM pihak lain. Langkah ini selesai bila setiap mesin di daftar punya satu peran: host, server kontainer, VPS sewaan, atau laptop.
Langkah 2: Catat kernel yang berjalan dan paket sumbernya
Jalankan tiga perintah berikut di mesin yang sama. Perintah ketiga mencari paket sumber dari image kernel yang sedang berjalan.
uname -r
cat /proc/version_signature
dpkg-query -W -f='${source:Package} ${Version}\n' linux-image-$(uname -r)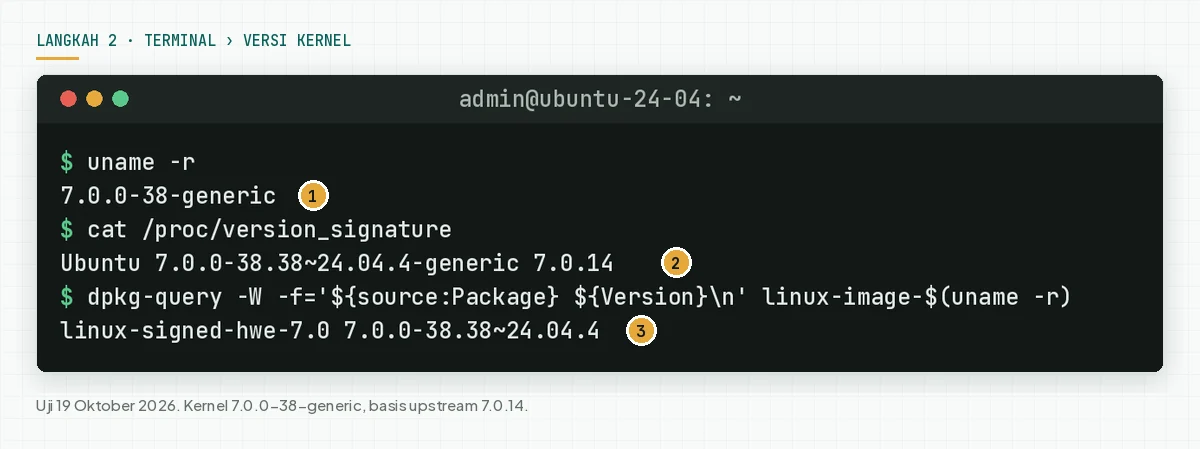
Pada uji kami, basis upstreamnya 7.0.14, dan cabang 7.0 tidak ada di tabel versi stabil yang diperbaiki. Itu tidak berarti kernel Ubuntu ini tidak akan diperbaiki. Ubuntu memasang backport ke paketnya sendiri, jadi status resminya ada di langkah 3.
Bila nama paket sumber diawali linux-signed, hapus bagian -signed untuk mendapat nama di tracker Ubuntu. Contoh: linux-signed-hwe-7.0 menjadi linux-hwe-7.0. Langkah ini selesai bila setiap mesin punya tiga nilai: uname -r, basis upstream, dan nama paket sumber.
Langkah 3: Baca status CVE untuk rilis dan paket Anda
halaman CVE Ubuntu menampilkan tabel status per paket dan per rilis. Untuk banyak mesin, API JSON Ubuntu lebih cepat. Ganti nilai pkg dengan nama paket dari langkah 2, dan nilai rel dengan codename rilis: noble untuk 24.04, jammy untuk 22.04, focal untuk 20.04, dan resolute untuk 26.04.
curl -s https://ubuntu.com/security/cves/CVE-2026-99999.json \
  | jq -r --arg pkg linux-hwe-7.0 --arg rel noble '
    "priority: \(.priority)  cvss3: \(.cvss3)",
    (.packages[] | select(.name == $pkg) | .statuses[]
     | select(.release_codename == $rel) | "\($pkg) \($rel): \(.status)")'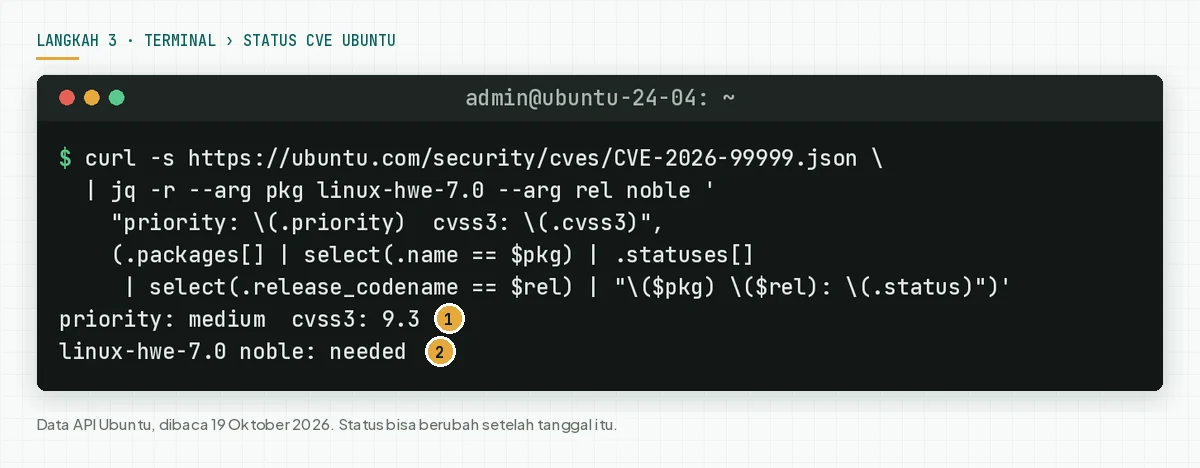
Pada 19 Oktober 2026, semua paket kernel di rilis Ubuntu yang kami cek berstatus needed di API. Status released hanya muncul di baris upstream, bukan di rilis Ubuntu.
Bila status berubah menjadi released, kolom description di JSON memuat versi paket yang membawa perbaikan, dan halaman web menampilkannya sebagai Fixed. Simpan versi itu untuk langkah 5. Langkah ini selesai bila setiap mesin punya status bertanggal: needed, atau released dengan versi.
Langkah 4: Tetapkan urutan tindakan dari peran mesin
Gabungkan peran dari langkah 1 dengan status dari langkah 3. Diagram berikut memberi urutan yang kami pakai untuk klien.
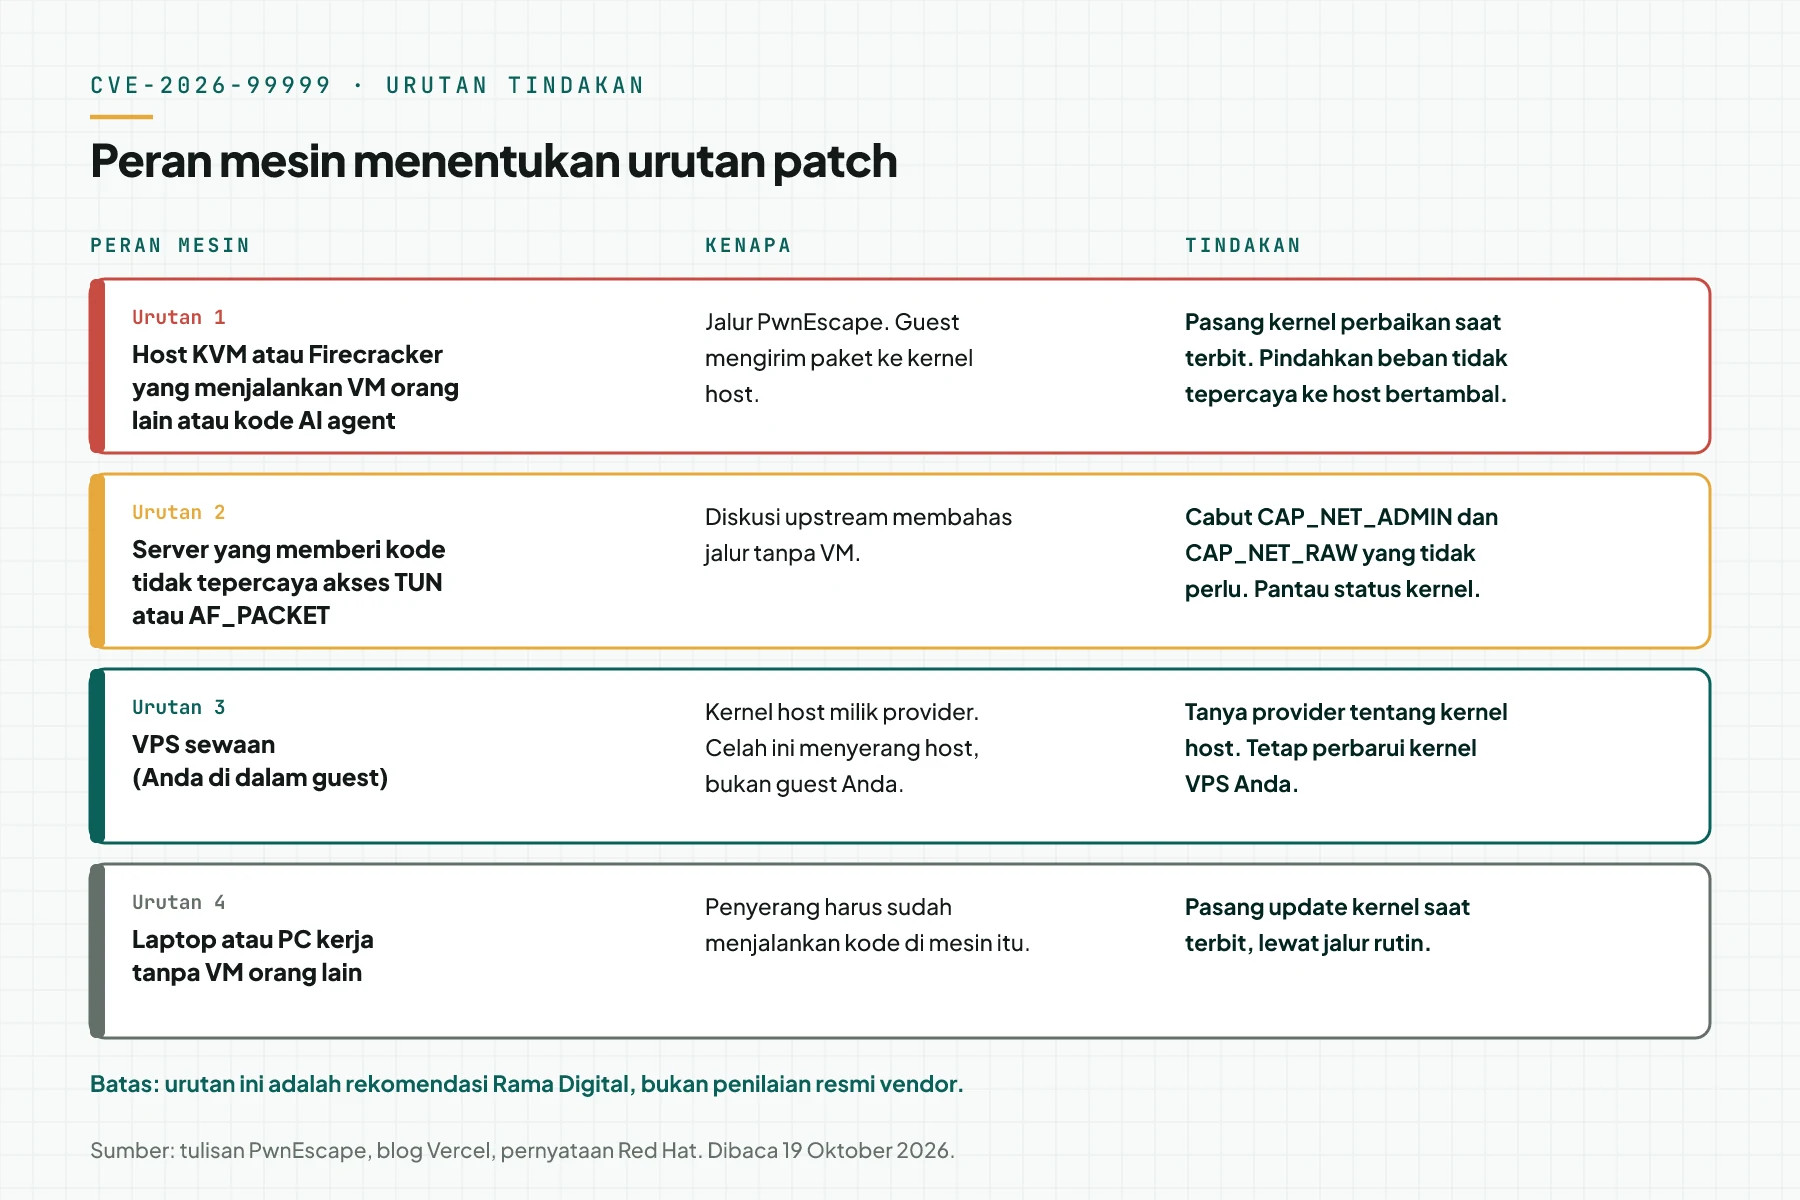
Urutan 1 adalah host yang menjalankan VM orang lain atau kode AI agent, karena itu jalur PwnEscape. Rekomendasi Rama Digital: selama status masih needed, jalankan beban tidak tepercaya di host yang kernelnya sudah Fixed, atau jeda beban itu. Contoh beban tidak tepercaya: kode yang ditulis AI agent, job CI dari pull request luar, dan VM pelanggan.
Bila agent Anda berjalan tanpa sandbox, kode agent itu sudah berjalan langsung di host. Artikel trade-off mode full host di OpenClaw menjelaskan trade-off mode itu, dan hak akses, approval, dan audit log untuk MCP server membahas batas akses tool agent.
Urutan 2 adalah server yang memberi kode tidak tepercaya akses TUN atau AF_PACKET. Tulisan PwnEscape menyebut bahwa diskusi upstream juga membahas skenario TUN dan AF_PACKET tanpa VM, tetapi kami belum menemukan bukti publik bahwa jalur itu sudah dipakai. Periksa opsi --privileged dan --cap-add pada kontainer, lalu cabut CAP_NET_ADMIN dan CAP_NET_RAW yang tidak perlu.
Urutan 3 adalah VPS sewaan, dan tindakannya ada di provider. Kirim pertanyaan tertulis: "Apakah kernel host untuk VPS saya sudah memuat perbaikan CVE-2026-99999, yaitu commit 6785011f8b16 atau backport-nya? Kapan jadwal pemasangannya?" Artikel ciri provider VPS yang aman membahas ciri provider yang bisa menjawab pertanyaan seperti ini.
Urutan 4 adalah laptop dan PC kerja tanpa VM orang lain. Penyerang harus sudah menjalankan kode di mesin itu, jadi pasang update kernel lewat jalur rutin saat status berubah. Langkah ini selesai bila setiap mesin punya nomor urutan dan pemilik tindakan.
Langkah 5: Pasang kernel Fixed, reboot, lalu buktikan
Saat status rilis Anda menjadi released, pasang update dari repositori resmi. halaman About CVEs Ubuntu menyarankan perintah sudo apt update && sudo apt upgrade dan menyarankan agar Anda tidak memilih paket satu per satu.
sudo apt update && sudo apt upgrade
ls /var/run/reboot-required
sudo reboot
cat /proc/version_signature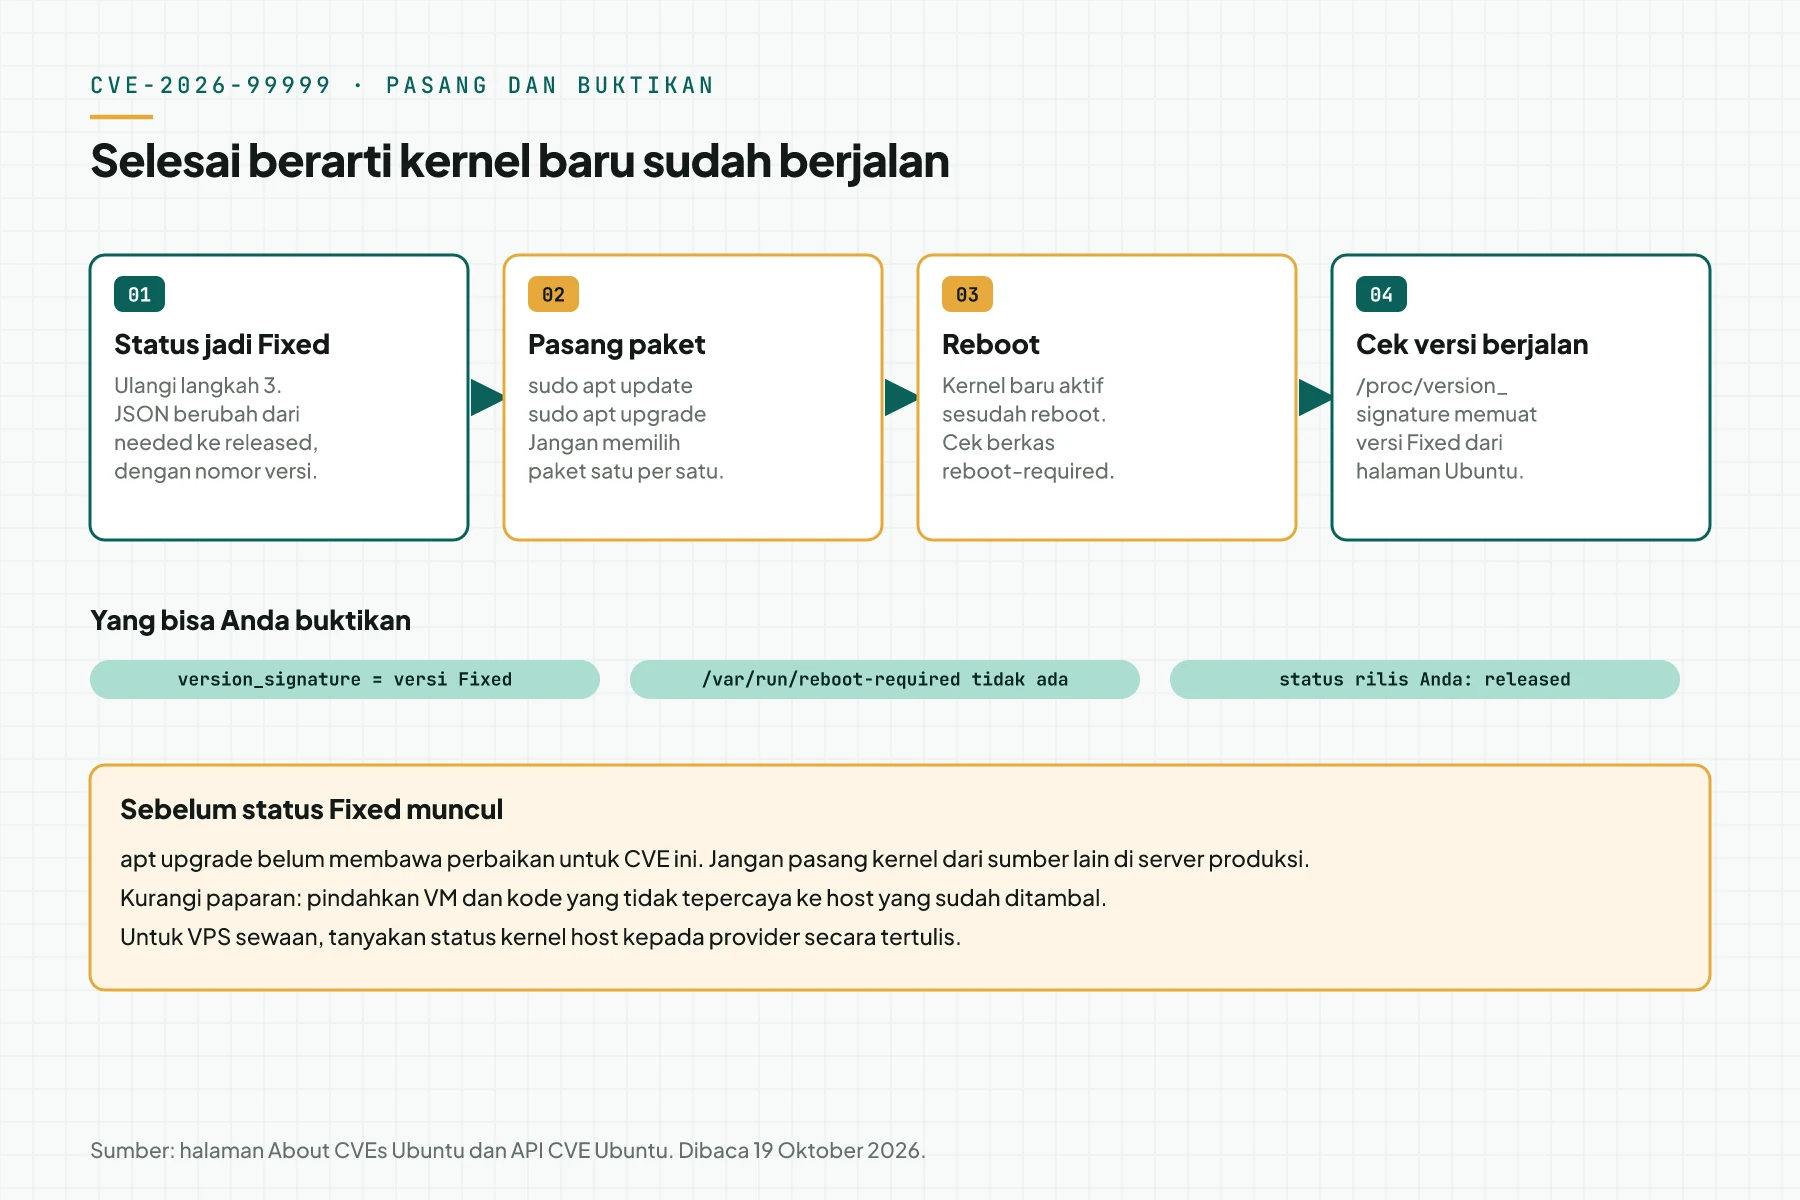
Kernel baru aktif hanya sesudah reboot. Sebelum reboot, /proc/version_signature masih menulis versi lama. Reboot host urutan 1 lebih dulu, lalu ikuti urutan dari langkah 4.
Sebelum status Fixed muncul, apt upgrade tidak membawa perbaikan untuk CVE ini. Jangan pasang kernel buatan sendiri atau kernel dari sumber tidak resmi di server produksi hanya karena berita ini. Langkah ini selesai bila /proc/version_signature memuat versi Fixed, berkas reboot-required tidak ada, dan API menulis released untuk rilis Anda.
Contoh simulasi: 1 host sandbox, 2 VPS, 5 laptop
Contoh ini simulasi dengan data dummy. Perusahaan contoh menjalankan AI agent yang menulis dan menjalankan kode di 1 host KVM Ubuntu 24.04. Perusahaan itu juga menyewa 2 VPS dan memakai 5 laptop.
| Waktu | Tindakan | Yang tercatat | Hasil |
|---|---|---|---|
| Senin 09:00 | Langkah 1 di host sandbox | none, /dev/kvm ada, 6 VM agent berjalan | Urutan 1 |
| Senin 09:20 | Langkah 2 dan 3 | linux-hwe-7.0, noble: needed | Belum ada paket |
| Senin 10:00 | Jeda job agent dari repositori luar | 14 job dijeda, 3 job internal tetap jalan | Paparan turun |
| Senin 11:00 | Tiket ke 2 provider VPS | TKT-0001 dan TKT-0002 | Menunggu jawaban |
| Hari X | Langkah 3 diulang | noble: released, versi paket tercatat | Siap pasang |
| Hari X + 2 jam | apt upgrade, reboot, cek versi | /proc/version_signature memuat versi Fixed | Job agent dibuka lagi |
Hari X adalah hari saat Ubuntu merilis paket. Pada 19 Oktober 2026, tanggal itu belum diketahui.
Checklist untuk tim Anda
- Tandai peran setiap mesin. Pemilik: admin server. Bukti: tabel inventaris dengan hasil systemd-detect-virt dan /dev/kvm.
- Catat uname -r, basis upstream, dan paket sumber kernel. Pemilik: admin server. Bukti: output langkah 2 yang bertanggal.
- Baca status CVE untuk rilis dan paket itu. Pemilik: admin server. Bukti: output JSON langkah 3 yang bertanggal.
- Pindahkan atau jeda beban tidak tepercaya di host urutan 1. Pemilik: pemilik produk. Bukti: daftar job yang dipindah atau dijeda.
- Kirim pertanyaan tertulis ke setiap provider VPS. Pemilik: pemegang akun provider. Bukti: nomor tiket dan jawaban provider.
- Pasang paket Fixed, reboot, lalu cek /proc/version_signature. Pemilik: admin server. Bukti: output sesudah reboot.
- Berhenti bila semua host urutan 1 dan 2 memuat versi Fixed dan semua provider sudah menjawab. Bukti: tabel inventaris tanpa baris needed.
Status distro pada 19 Oktober 2026
| Distro | Penilaian | Status paket kernel | Catatan |
|---|---|---|---|
| Ubuntu | Medium, CVSS 9.3 | Rilis yang didukung: needed. Belum ada Fixed. | Tidak ada catatan atau mitigasi di halaman CVE. |
| Debian | Tidak ada skor di tracker | bookworm 6.1.190-1 dan trixie 6.12.113-1: fixed. forky dan sid: 7.2.11-1. | DLA-4841-1 dan DSA-6568-1. |
| Red Hat | Important, CVSS 8.8 | RHEL 6 sampai 10: Affected. | Mitigasi tidak tersedia menurut kriteria Red Hat. |
| SUSE | Important, CVSS 3.1: 8.8 | Pending. Produk SLE: Affected. | CVSS 4.0 dari SUSE: 9.3. |
Rekomendasi Rama Digital: bila host urutan 1 Anda memakai Ubuntu dan statusnya masih needed, pindahkan beban tidak tepercaya ke host yang kernelnya sudah Fixed, atau jeda beban itu. Pada 19 Oktober 2026, Debian 12 dan 13 sudah punya paket fixed. Pilih jalan pindah host hanya bila tim Anda sudah biasa mengelola host itu; bila belum, jeda beban dan tunggu paket Ubuntu, karena migrasi terburu-buru membuka risiko baru.
Pertanyaan yang sering muncul
Apa itu CVE-2026-99999 atau PwnEscape? Celah di stack jaringan IPv4 kernel Linux. Metadata checksum dari guest bisa membuat host menulis ulang header IPv4 sesudah header itu lolos cek. Host lalu membocorkan memori, dan peneliti membuktikan escape dari guest ke host di lab mereka.
Kenapa Ubuntu memberi prioritas Medium padahal CVSS 9.3? Ubuntu priority adalah urutan kerja tim Ubuntu, sedangkan CVSS menilai dampak teknis. Ubuntu tidak menulis alasan khusus untuk CVE ini. Inferensi kami: celah ini butuh kode di dalam guest atau di mesin lokal, jadi mesin tanpa VM orang lain berada di luar jalur utamanya.
Apakah VPS saya bisa diretas lewat celah ini? Celah ini menyerang kernel host, bukan kernel di dalam VPS Anda. Risikonya adalah tenant lain di host yang sama membaca memori host atau mengambil alih host. Tanyakan status kernel host kepada provider, dan tetap perbarui kernel VPS Anda.
Apakah sudah ada eksploitasi di dunia nyata? Pada 16 Oktober 2026, SSVC CISA menulis exploitation: none, dan katalog KEV versi 2026.10.16 belum memuat CVE ini. Red Hat menulis bahwa kasus ini dilacak sebagai KEV active-exploit. Peneliti memperkirakan eksploit untuk konfigurasi lemah muncul dalam hitungan minggu.
Kernel versi berapa yang sudah membawa perbaikan? Untuk kernel upstream: 5.10.272, 5.15.223, 6.1.190, 6.6.159, 6.12.113, 6.18.57, 7.2.11, dan 7.3-rc7. Untuk kernel distro, pakai status distro, karena nomor versinya berbeda dan perbaikannya berupa backport.
Apakah apt upgrade hari ini sudah menutup celah ini di Ubuntu? Belum, pada 19 Oktober 2026. Status paket kernel Ubuntu masih needed. Ulangi langkah 3, lalu jalankan apt upgrade dan reboot saat status menjadi released.
Langkah berikutnya
Batas tetap berlaku: perbaikan upstream adalah pertahanan berlapis, dan validasi input yang lebih lengkap masih dikerjakan. Bila Anda menjalankan AI agent yang mengeksekusi kode di server sendiri, AI Agent Ops Install memasang agent dengan hardening, pembagian hak akses, dan catatan aktivitas. Pada 19 Oktober 2026, halaman layanan menulis harga Rp 7,5 jt sampai Rp 25 jt dengan durasi 1 sampai 2 minggu.
Jadwalkan sesi 30 menit bila Anda ingin memetakan host, VPS, dan urutan patch Anda dalam 1 sesi.
Sumber
- halaman CVE Ubuntu dan API JSON Ubuntu. Dibaca 19 Oktober 2026. Prioritas Medium, CVSS 9.3, status needed, catatan dan mitigasi kosong.
- halaman About CVEs Ubuntu. Dibaca 19 Oktober 2026. Definisi prioritas, status, dan saran apt upgrade.
- NVD dan CVE.org. Dibaca 19 Oktober 2026. Terbit 15 Oktober 2026, vektor CVSS, cabang dan versi perbaikan, SSVC CISA 16 Oktober 2026.
- 6785011f8b16. Commit perbaikan ipv4: validate checksum_start before completing checksum.
- tulisan PwnEscape dari pwn.ai dan posting oss-security 15 Oktober 2026. Mekanisme 0x45 ke 0x4f, kebocoran 32 byte, lini masa, dan batas klaim peneliti.
- diskusi patch di netdev. Diskusi patch awal dan validasi input.
- laporan hasil tantangan Vercel Sandbox. Terbit 14 Oktober 2026. 1.285 laporan, US$242.000, 1 temuan Critical, dan pembuktian di produksi.
- dokumentasi Checksum Offloads kernel. Cara kerja CHECKSUM_PARTIAL, csum_start, dan csum_offset.
- tracker keamanan Debian, halaman CVE Red Hat, dan halaman CVE SUSE. Dibaca 19 Oktober 2026. Status paket dan penilaian setiap distro.
- katalog KEV CISA. Versi 2026.10.16, belum memuat CVE-2026-99999.