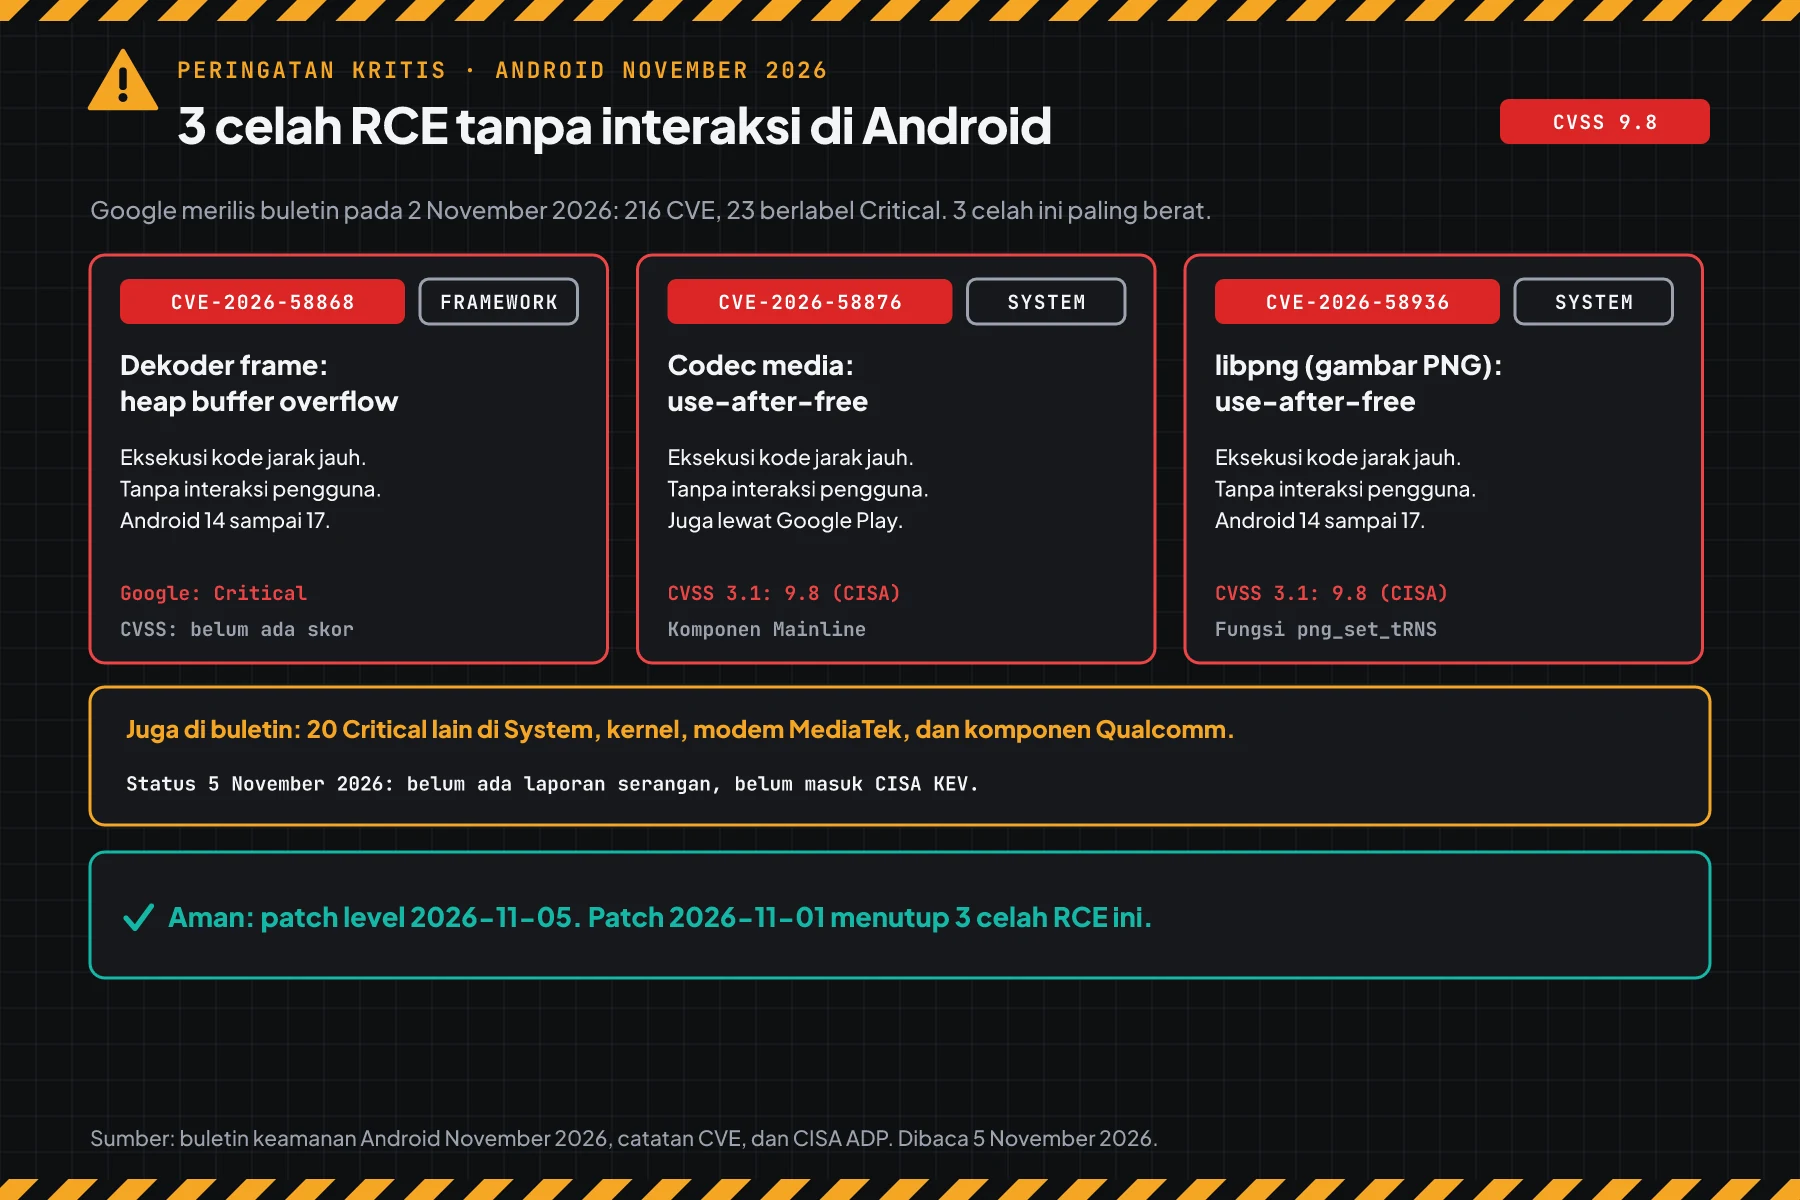
Jawaban langsung: Buletin keamanan Android November 2026 menutup 3 celah yang bisa menjalankan kode di ponsel tanpa interaksi pengguna: CVE-2026-58868, CVE-2026-58876, dan CVE-2026-58936. Hari ini, cek patch level setiap ponsel dan tablet kerja. Target minimal: 2026-11-01. Target penuh: 2026-11-05.
CISA memberi CVSS 3.1 9.8 untuk CVE-2026-58876 dan CVE-2026-58936. Google memberi label Critical untuk ketiganya. Buletin ini memuat 216 CVE, dan 23 berlabel Critical menurut hitungan kami.
Kondisi utama: Anda atau tim Anda memakai ponsel atau tablet Android 14 sampai 17 untuk kerja. Batas: Artikel ini tidak memuat isi berkas, payload, atau urutan serangan.
Kami membaca buletin keamanan Android November 2026, catatan CVE-2026-58868, catatan CVE-2026-58876, catatan CVE-2026-58936, halaman Samsung Mobile Security, daftar buletin Pixel, dan CISA KEV pada 5 November 2026, pukul 06.35 sampai 06.50 WIB. Kami menguji 3 skrip cek di container podman debian:trixie dengan adb 34.0.5 dari paket Debian dan adb tiruan. Kami tidak menguji di ponsel sungguhan dan tidak menguji serangan.
Masalah: 1 ponsel kerja memegang akun dan data kantor
Ponsel kerja menyimpan chat pelanggan, email, akses bank, dan aplikasi kasir, jadi celah di ponsel adalah celah di data bisnis Anda.
Pada 2 November 2026, Google merilis buletin keamanan Android bulan November. Celah paling berat ada di komponen Framework dan System. Menurut buletin, celah itu bisa menjalankan kode dari jarak jauh, tanpa hak tambahan, dan tanpa interaksi pengguna.
Google hanya merilis patch ke kode Android. Patch sampai ke ponsel Anda lewat vendor seperti Samsung, Xiaomi, OPPO, vivo, atau realme. Waktunya berbeda per merek dan per model.
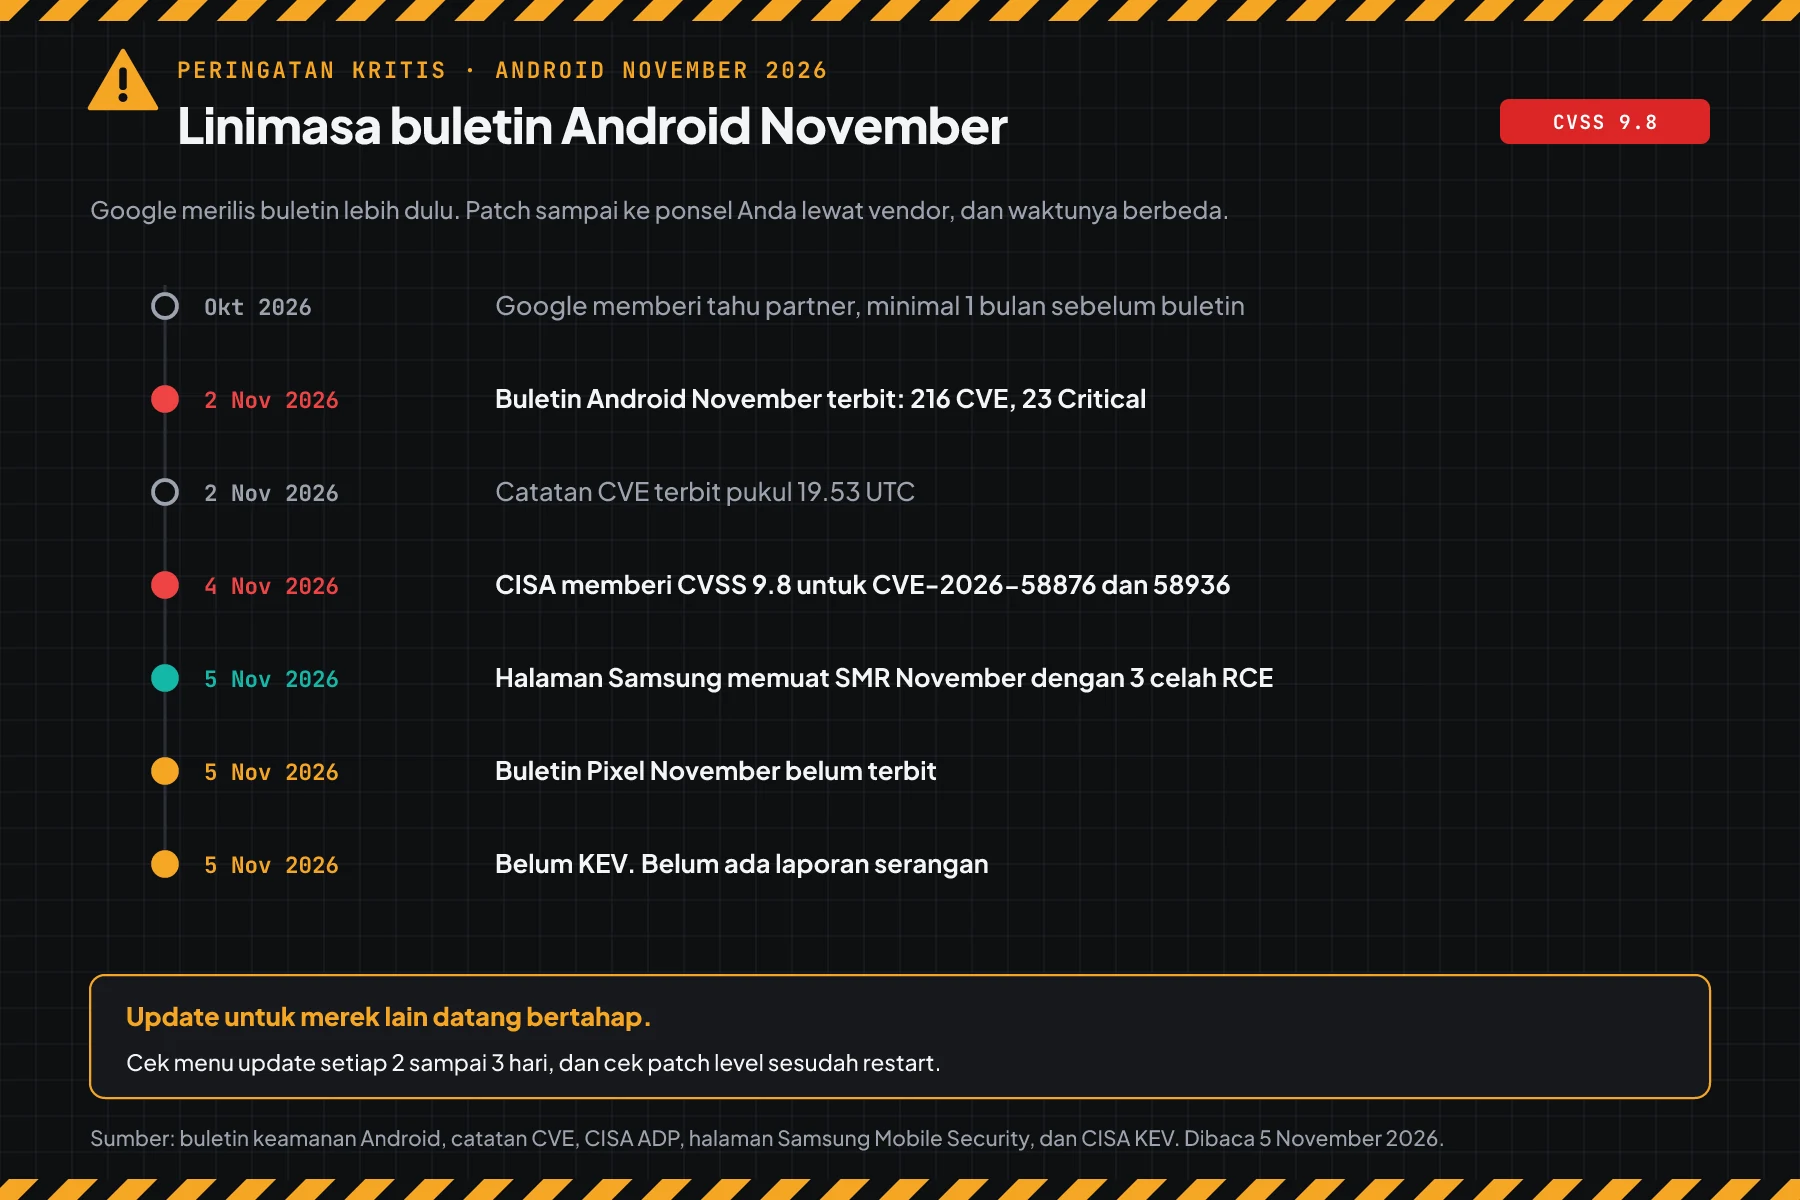
Per 5 November 2026 pagi, halaman Samsung Mobile Security sudah memuat SMR November 2026 dengan 3 celah RCE ini. Halaman buletin PixelPixelPotongan kode di halaman web yang memberi tahu platform iklan bahwa seseorang membuka halaman atau melakukan tindakan.Apa itu Meta Pixel? November 2026 belum terbit.
Cara kerja: 3 celah RCE tanpa interaksi
Ketiga celah ada di kode yang membaca data media dan gambar. Bagian ini memakai ringkasan resmi dari catatan CVE, bukan cara menyerang.
CVE-2026-58868 (Framework)
Menurut catatan CVE-2026-58868, fungsi onOutputReceived di FrameDecoder.cpp bisa menulis di luar batas memori karena heap buffer overflow. Akibatnya kode bisa berjalan dari jarak jauh tanpa interaksi pengguna. Per 5 November 2026, celah ini belum punya skor CVSS.
CVE-2026-58876 (System, Media Codecs)
Menurut catatan CVE-2026-58876, ada use-after-free di beberapa lokasi kode. Buletin memasukkan celah ini ke komponen Mainline Media Codecs, jadi Google Play system update juga bisa membawa perbaikannya.
CVE-2026-58936 (System, libpng)
Menurut catatan CVE-2026-58936, fungsi png_set_tRNS di pngset.c punya use-after-free. libpng adalah pustaka pembaca gambar PNG. Dampaknya sama: eksekusi kode jarak jauh tanpa interaksi pengguna.
Semua celah Critical di buletin ini
Tabel ini menulis 23 celah Critical dari buletin. Patch level 2026-11-01 menutup baris 1 sampai 5. Patch level 2026-11-05 menutup semua baris.
| CVE | Komponen | Jenis | CVSS 3.1 | Tertutup di patch level |
|---|---|---|---|---|
| CVE-2026-58868 | Framework | RCE | Belum ada | 2026-11-01 |
| CVE-2026-58876 | System (Media Codecs) | RCE | 9.8 (CISA ADP) | 2026-11-01 atau Google Play system update |
| CVE-2026-58936 | System (libpng) | RCE | 9.8 (CISA ADP) | 2026-11-01 |
| CVE-2026-55275, 55283, 58984 | System | EoP | Belum ada | 2026-11-01 |
| CVE-2026-58814, 58882 | System | DoS | Belum ada | 2026-11-01 |
| 6 CVE kernel | Bluetooth, pKVM, HID | EoP, ID | Belum ada | 2026-11-05 |
| 8 CVE MediaTek | Modem | Dinilai MediaTek | Belum ada | 2026-11-05 |
| CVE-2026-25285 | Komponen tertutup Qualcomm | - | Belum ada | 2026-11-05 |
Celah kernel Bluetooth di patch level 2026-11-05 juga penting. Buletin menulis bahwa celah paling berat di bagian kernel bisa menaikkan hak akses dari jarak jauh tanpa interaksi pengguna.
Status eksploitasi per 5 November 2026
Buletin tidak menulis tanda serangan terbatas untuk celah mana pun. Ketiga CVE belum masuk CISA KEV. Penilaian CISA menulis "Exploitation: none", "Automatable: yes", dan "Technical Impact: total". Analisa Rama Digital: update sebelum kode serangan muncul.
Siapa yang paling berisiko
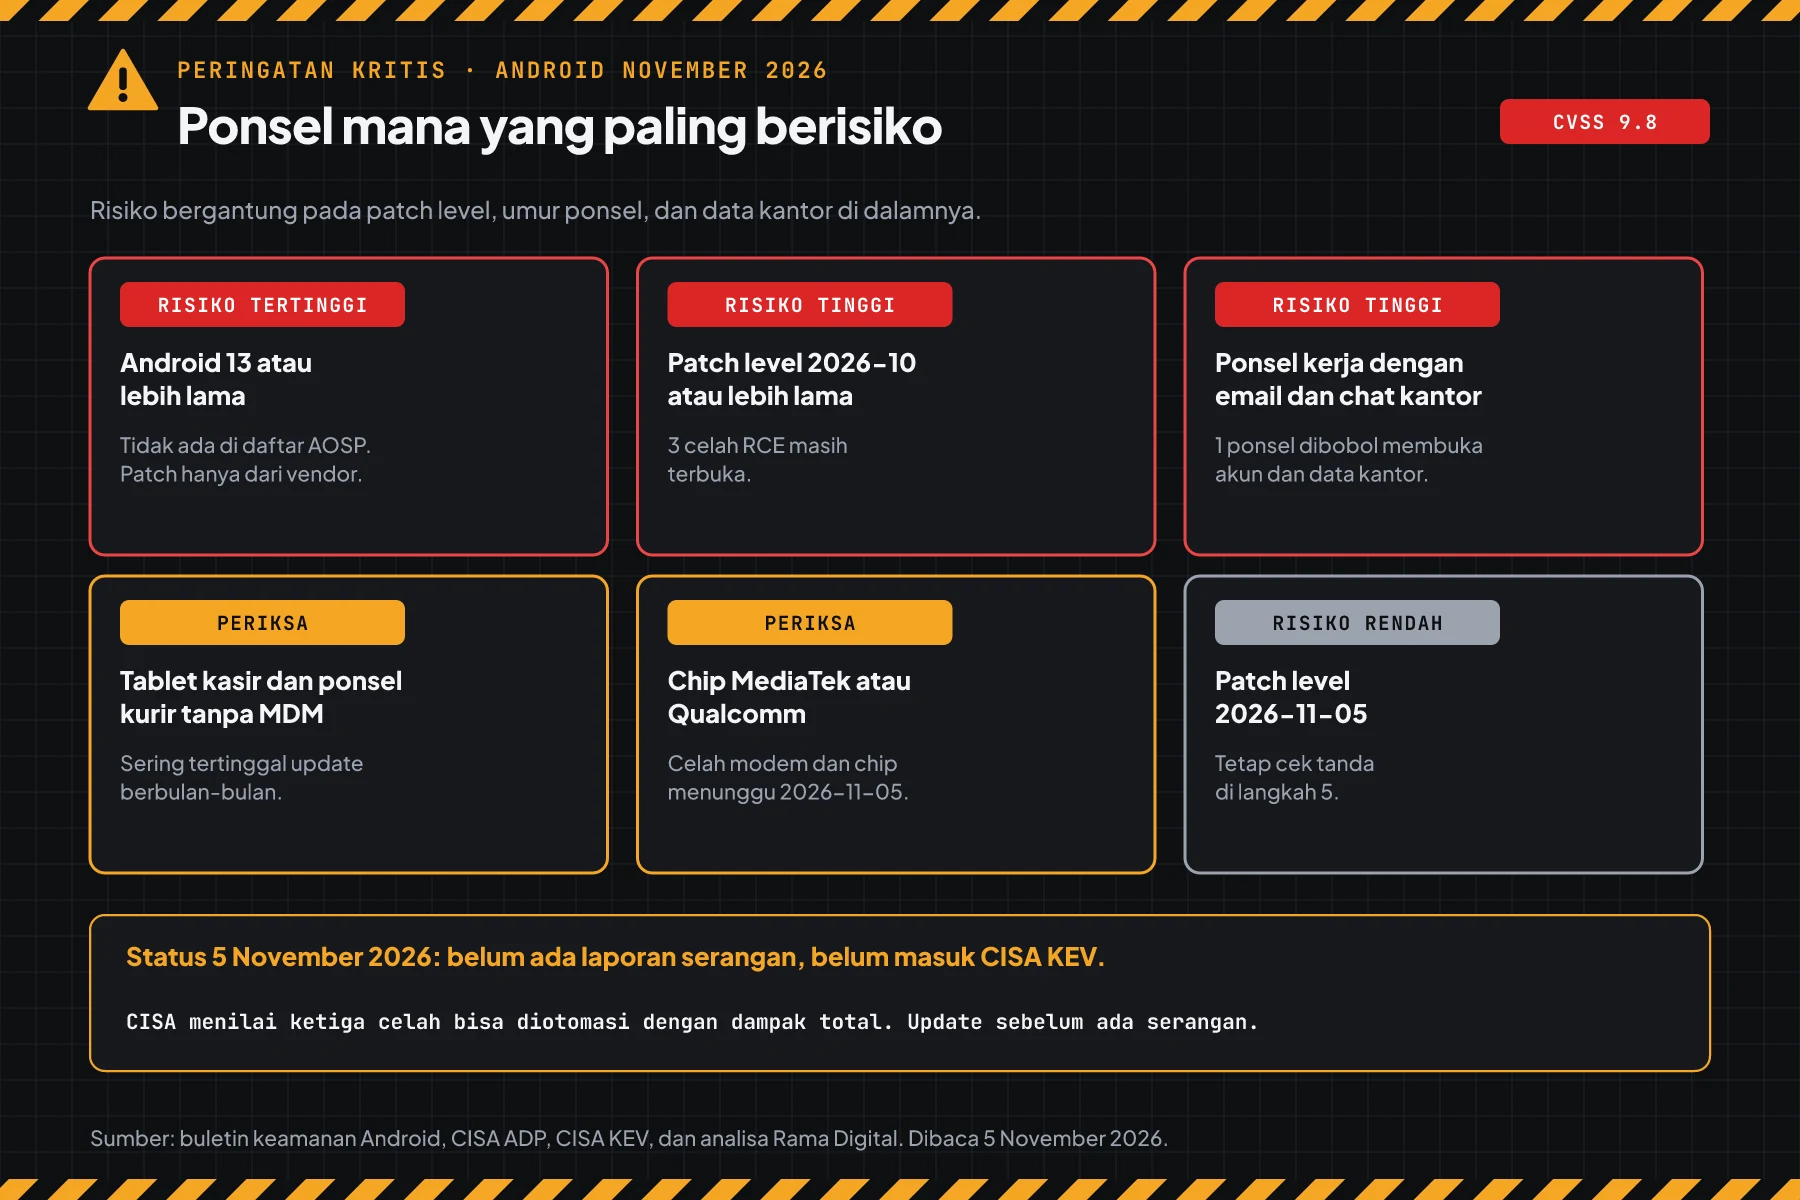
Risiko bergantung pada patch level, umur ponsel, dan data kantor di dalamnya, bukan pada merek.
| Kondisi perangkat | Risiko | Alasan |
|---|---|---|
| Android 13 atau lebih lama | Tertinggi | Buletin hanya memperbarui Android 14 sampai 17. Patch hanya datang bila vendor menambalnya sendiri |
| Patch level 2026-10-05 atau lebih lama | Tinggi | 3 celah RCE masih terbuka |
| Ponsel kerja dengan email, chat pelanggan, dan aplikasi bank | Tinggi | 1 ponsel yang dibobol membuka akun dan data kantor |
| Tablet kasir, ponsel kurir, atau ponsel bersama tanpa MDM | Periksa | Perangkat ini sering tidak di-update berbulan-bulan |
| Chip MediaTek atau Qualcomm | Periksa | Celah modem dan chip baru tertutup di patch level 2026-11-05 |
| Patch level 2026-11-05 | Rendah | Tetap cari tanda dari waktu sebelum update |
Bisnis yang memakai WhatsApp Web di laptop kantor juga perlu membaca peringatan ekstensi Adobe Acrobat dan WhatsApp Web CVE-2026-48294. Server yang melayani aplikasi Anda butuh patch kernel sendiri, misalnya untuk celah TCP kernel Linux CVE-2026-98432.
Patch level dan status perangkat
Buletin memakai 2 patch level, jadi 1 ponsel bisa aman dari 3 celah RCE tetapi belum aman dari celah kernel dan chip.
| Patch level di perangkat | Menutup | Status | Tindakan |
|---|---|---|---|
| 2026-11-05 atau lebih baru | Semua 216 CVE di buletin ini | AMAN | Lanjut ke langkah 5 |
| 2026-11-01 sampai 2026-11-04 | 119 CVE, termasuk 3 celah RCE | SEBAGIAN | Tunggu patch 2026-11-05, pasang langkah 4b |
| 2026-10-05 atau lebih lama | Belum ada patch November | RENTAN | Update minggu ini, pasang langkah 4 |
| Android 13 atau lebih lama tanpa patch November | Tidak ada di daftar versi AOSP yang diperbarui | TANPA PATCH | Ganti perangkat atau cabut akses data kantor |
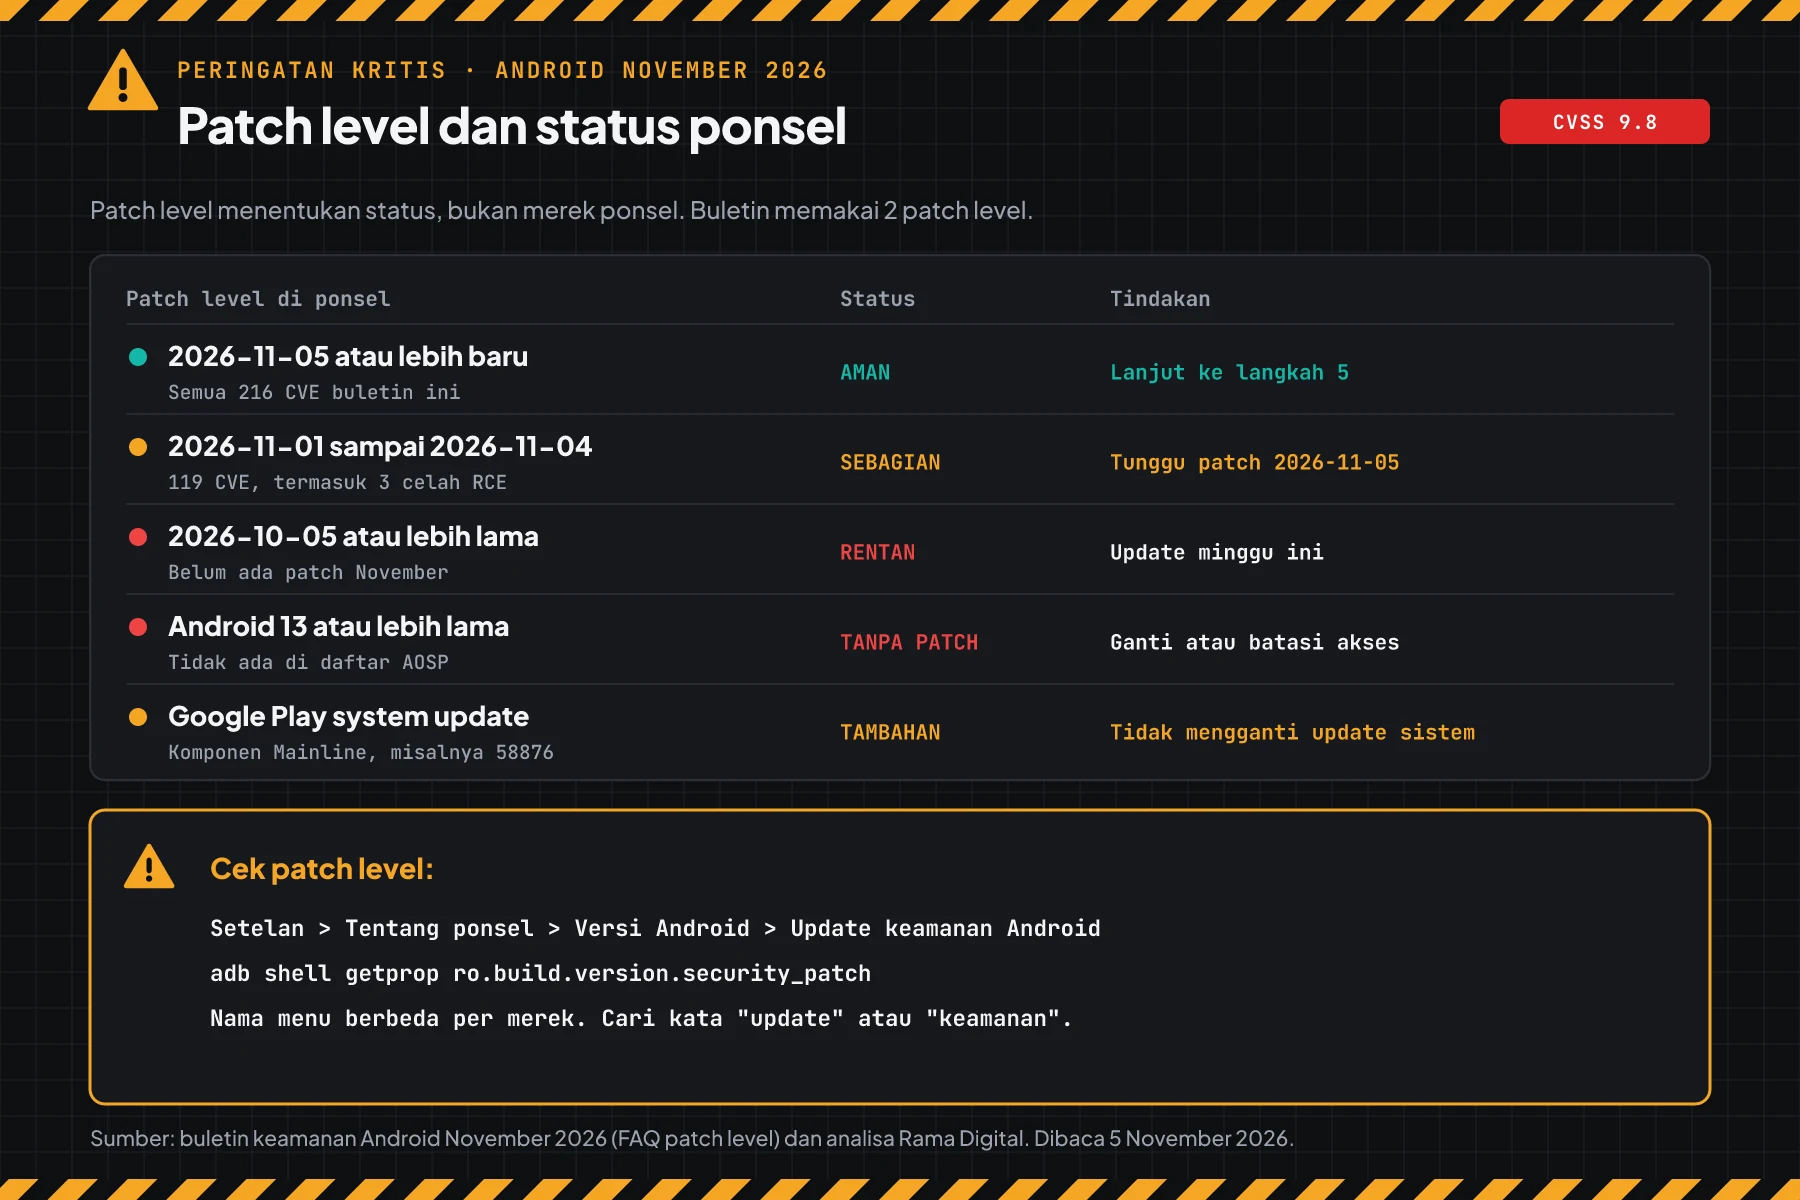
Menurut FAQ di buletin keamanan Android November 2026, perangkat dengan patch level 2026-11-01 harus memuat semua perbaikan di tingkat itu. Perangkat dengan 2026-11-05 harus memuat semua perbaikan di buletin ini. Analisa Rama Digital: Android 13 ke bawah dengan patch lama kami tulis TANPA PATCH, karena versi itu tidak ada di daftar versi AOSP yang diperbarui.
Google Play system update memperbarui komponen Mainline, termasuk Media Codecs untuk CVE-2026-58876. Update ini tidak menggantikan update sistem dari vendor, karena 2 celah RCE lain ada di luar Mainline.
Prasyarat sebelum mulai
- Daftar ponsel dan tablet kerja, dengan nama pemegang dan model.
- Akses ke konsol MDM bila perusahaan memakai MDM.
- Untuk cek lewat komputer: Android platform-tools (adb) dan kabel USB. Ikuti dokumentasi adb dari Google untuk menyalakan USB debugging.
- Wi-Fi dan baterai di atas 50 persen untuk update. Ukuran update bisa ratusan MB.
- Backup chat dan foto penting sebelum update.
Langkah 1: Cek patch level setiap ponsel
Cara tercepat untuk 1 ponsel: buka Setelan, lalu Tentang ponsel, lalu Versi Android. Baca baris update keamanan Android. Nama menu berbeda per merek, jadi cari kata "update" atau "keamanan" di kolom cari Setelan.
Untuk banyak ponsel di 1 meja, simpan skrip ini sebagai cek-patch-android.sh. Skrip membaca versi Android dan patch level dari setiap ponsel yang terhubung lewat adb.
#!/usr/bin/env bash
# Cek patch keamanan Android untuk buletin November 2026 (CVE-2026-58868, CVE-2026-58876, CVE-2026-58936).
# Skrip hanya membaca. Tanpa argumen: baca semua ponsel yang terhubung lewat adb.
# Dengan argumen: cek nilai yang Anda salin dari Setelan, format <versi Android>:<patch level>.
# Contoh: bash cek-patch-android.sh 16:2026-10-01 15:2026-11-01 14:2026-11-05 13:2026-08-01
set -u
PENUH=2026-11-05
SEBAGIAN=2026-11-01

nilai() { # $1 versi Android, $2 patch level YYYY-MM-DD
  local rel=$1 spl=$2 major=${1%%.*}
  if ! [[ $spl =~ ^[0-9]{4}-[0-9]{2}-[0-9]{2}$ ]]; then
    echo "PERIKSA: patch level tidak terbaca"; return
  fi
  local lama=0
  [[ $major =~ ^[0-9]+$ ]] && (( major <= 13 )) && lama=1
  if [[ ! $spl < $PENUH ]]; then
    echo "AMAN untuk buletin November 2026"
  elif [[ ! $spl < $SEBAGIAN ]]; then
    echo "SEBAGIAN: 3 celah RCE tertutup, celah kernel dan chip menunggu patch $PENUH"
  elif (( lama )); then
    echo "TANPA PATCH: Android $rel tidak ada di daftar AOSP. Ganti atau batasi perangkat ini"
  else
    echo "RENTAN: update ke patch $SEBAGIAN atau lebih baru"
  fi
}

if (( $# > 0 )); then
  for x in "$@"; do
    printf '%-12s patch %-11s -> %s\n' "Android ${x%%:*}" "${x#*:}" "$(nilai "${x%%:*}" "${x#*:}")"
  done
  exit 0
fi

command -v adb >/dev/null || { echo "adb tidak ada. Pasang Android platform-tools, atau cek di Setelan ponsel."; exit 1; }
mapfile -t ponsel < <(adb devices | awk 'NR>1 && $2=="device" {print $1}')
(( ${#ponsel[@]} )) || { echo "Tidak ada ponsel terhubung. Aktifkan USB debugging, lalu izinkan komputer ini di ponsel."; exit 1; }

for s in "${ponsel[@]}"; do
  p() { adb -s "$s" shell getprop "$1" </dev/null | tr -d '\r'; }
  rel=$(p ro.build.version.release)
  spl=$(p ro.build.version.security_patch)
  echo "$(p ro.product.manufacturer) $(p ro.product.model) | Android $rel | patch $spl"
  echo "  -> $(nilai "$rel" "$spl")"
done
# Cara manual dengan adb, untuk 1 ponsel
adb devices
adb shell getprop ro.build.version.release
adb shell getprop ro.build.version.security_patch
# Skrip: baca semua ponsel yang terhubung
bash cek-patch-android.sh
# Skrip: cek nilai yang Anda salin dari Setelan ponsel lain
bash cek-patch-android.sh 16:2026-10-01 15:2026-11-01 13:2026-08-01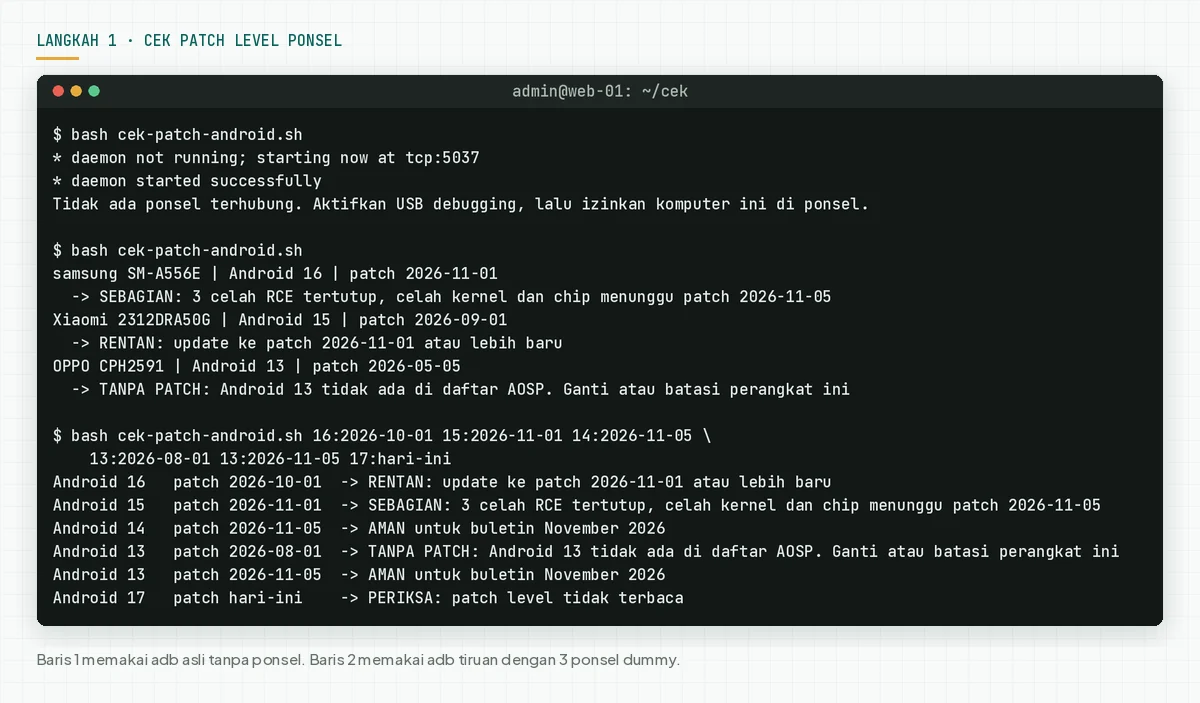
Skrip hanya membaca 3 properti sistem. Skrip tidak memasang apa pun dan tidak mengubah setelan ponsel.
Cek hasil: "RENTAN" atau "TANPA PATCH" berarti lanjut ke langkah 3 dan 4 hari ini. "SEBAGIAN" berarti 3 celah RCE sudah tertutup, tetapi pasang langkah 4b sampai patch 2026-11-05 datang.
Langkah 2: Cek armada dari ekspor MDM
Bila Anda punya lebih dari 10 perangkat, pakai daftar dari MDM atau inventaris, bukan cek satu per satu.
Ekspor daftar perangkat dari MDM ke CSV. Pastikan ada kolom versi Android dan patch level. Simpan skrip ini sebagai cek-armada-android.py.
#!/usr/bin/env python3
"""Cek armada Android dari ekspor CSV MDM atau daftar inventaris untuk buletin November 2026.

Skrip hanya membaca berkas CSV. Kolom dicari dari judulnya:
nama perangkat (kolom pertama), versi Android ("android", "os", atau "versi"), dan patch level ("patch").
Contoh: python3 cek-armada-android.py ekspor-mdm.csv
"""
import csv
import re
import sys
from collections import Counter

PENUH, SEBAGIAN = '2026-11-05', '2026-11-01'


def kolom(judul, *kata):
    for i, j in enumerate(judul):
        if any(k in j.lower() for k in kata):
            return i
    return None


def nilai(rel, spl):
    if not re.fullmatch(r'\d{4}-\d{2}-\d{2}', spl):
        return 'PERIKSA'
    major = re.match(r'\d+', rel)
    if spl >= PENUH:
        return 'AMAN'
    if spl >= SEBAGIAN:
        return 'SEBAGIAN'
    if major and int(major.group()) <= 13:
        return 'TANPA PATCH'
    return 'RENTAN'


with open(sys.argv[1], newline='', encoding='utf-8-sig') as f:
    baris = list(csv.reader(f))
judul, data = baris[0], [b for b in baris[1:] if any(b)]
k_patch = kolom(judul, 'patch')
k_rel = kolom(judul, 'android', 'os', 'versi')
if k_patch is None or k_rel is None:
    sys.exit('Kolom patch level atau versi Android tidak ada. Cek judul kolom CSV.')

hitung = Counter()
for b in data:
    status = nilai(b[k_rel].strip(), b[k_patch].strip())
    hitung[status] += 1
    if status != 'AMAN':
        print(f'{status:<12} {b[0]:<22} Android {b[k_rel].strip():<5} patch {b[k_patch].strip()}')
print(f'\nTotal {len(data)} perangkat: ' + ', '.join(f'{s} {hitung[s]}' for s in ('AMAN', 'SEBAGIAN', 'RENTAN', 'TANPA PATCH', 'PERIKSA')))
print(f'Target: patch {SEBAGIAN} minggu ini, patch {PENUH} saat vendor merilisnya.')
python3 cek-armada-android.py ekspor-mdm.csv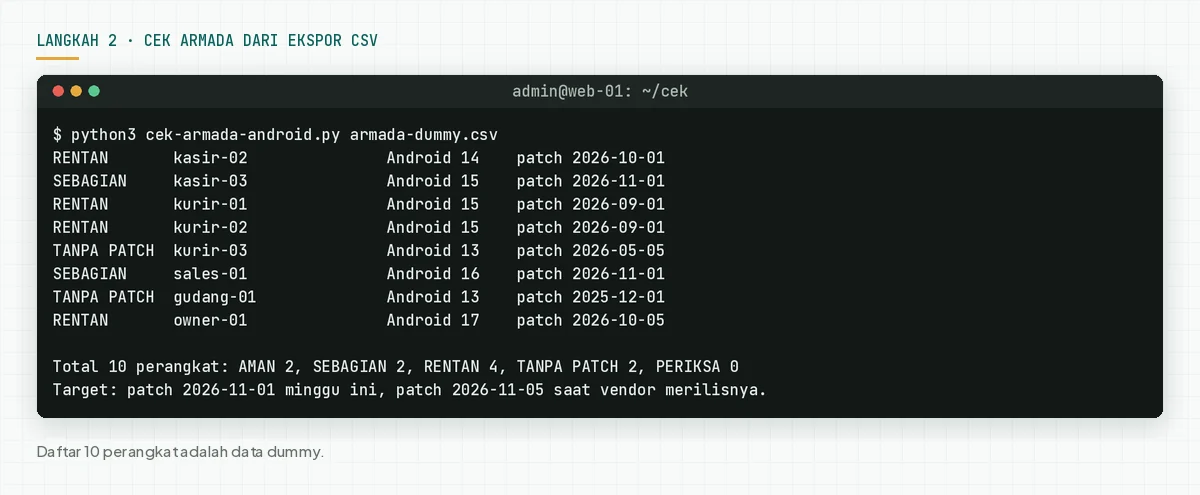
Tanpa MDM, buat CSV sendiri dari langkah 1: 1 baris per perangkat dengan nama, model, versi Android, dan patch level.
Cek hasil: catat jumlah RENTAN dan TANPA PATCH. Kirim daftar nama perangkat itu ke pemegangnya hari ini, dengan batas waktu update.
Langkah 3: Pasang update sistem dan Google Play system update
Hanya update sistem yang menutup celah ini. Ponsel memakai kode baru hanya sesudah restart.
- Buka Setelan, lalu menu update sistem atau pembaruan perangkat lunak. Unduh dan pasang update yang ada. Ikuti panduan update Android dari Google.
- Buka menu Google Play system update. Pada banyak ponsel, menu ini ada di bagian Keamanan atau Tentang ponsel. Pasang update yang ada.
- Restart ponsel.
- Jalankan lagi langkah 1. Hasil yang benar: "SEBAGIAN" atau "AMAN".
Bila menu update menulis bahwa ponsel sudah terbaru tetapi patch level masih Oktober, vendor belum merilis patch untuk model itu. Cek lagi setiap 2 sampai 3 hari, dan pasang langkah 4 sampai patch datang.
3b. Aturan MDM: patch minimal untuk data kantor
Di MDM, buat aturan kepatuhan dengan patch level minimal 2026-11-01. Perangkat di bawah batas kehilangan akses ke email dan chat kantor sampai pemegangnya update. Microsoft Intune punya setting "Minimum security patch level" untuk aturan ini.
Beri waktu 7 hari sebelum aturan berlaku. Banyak vendor merilis patch bertahap per model.
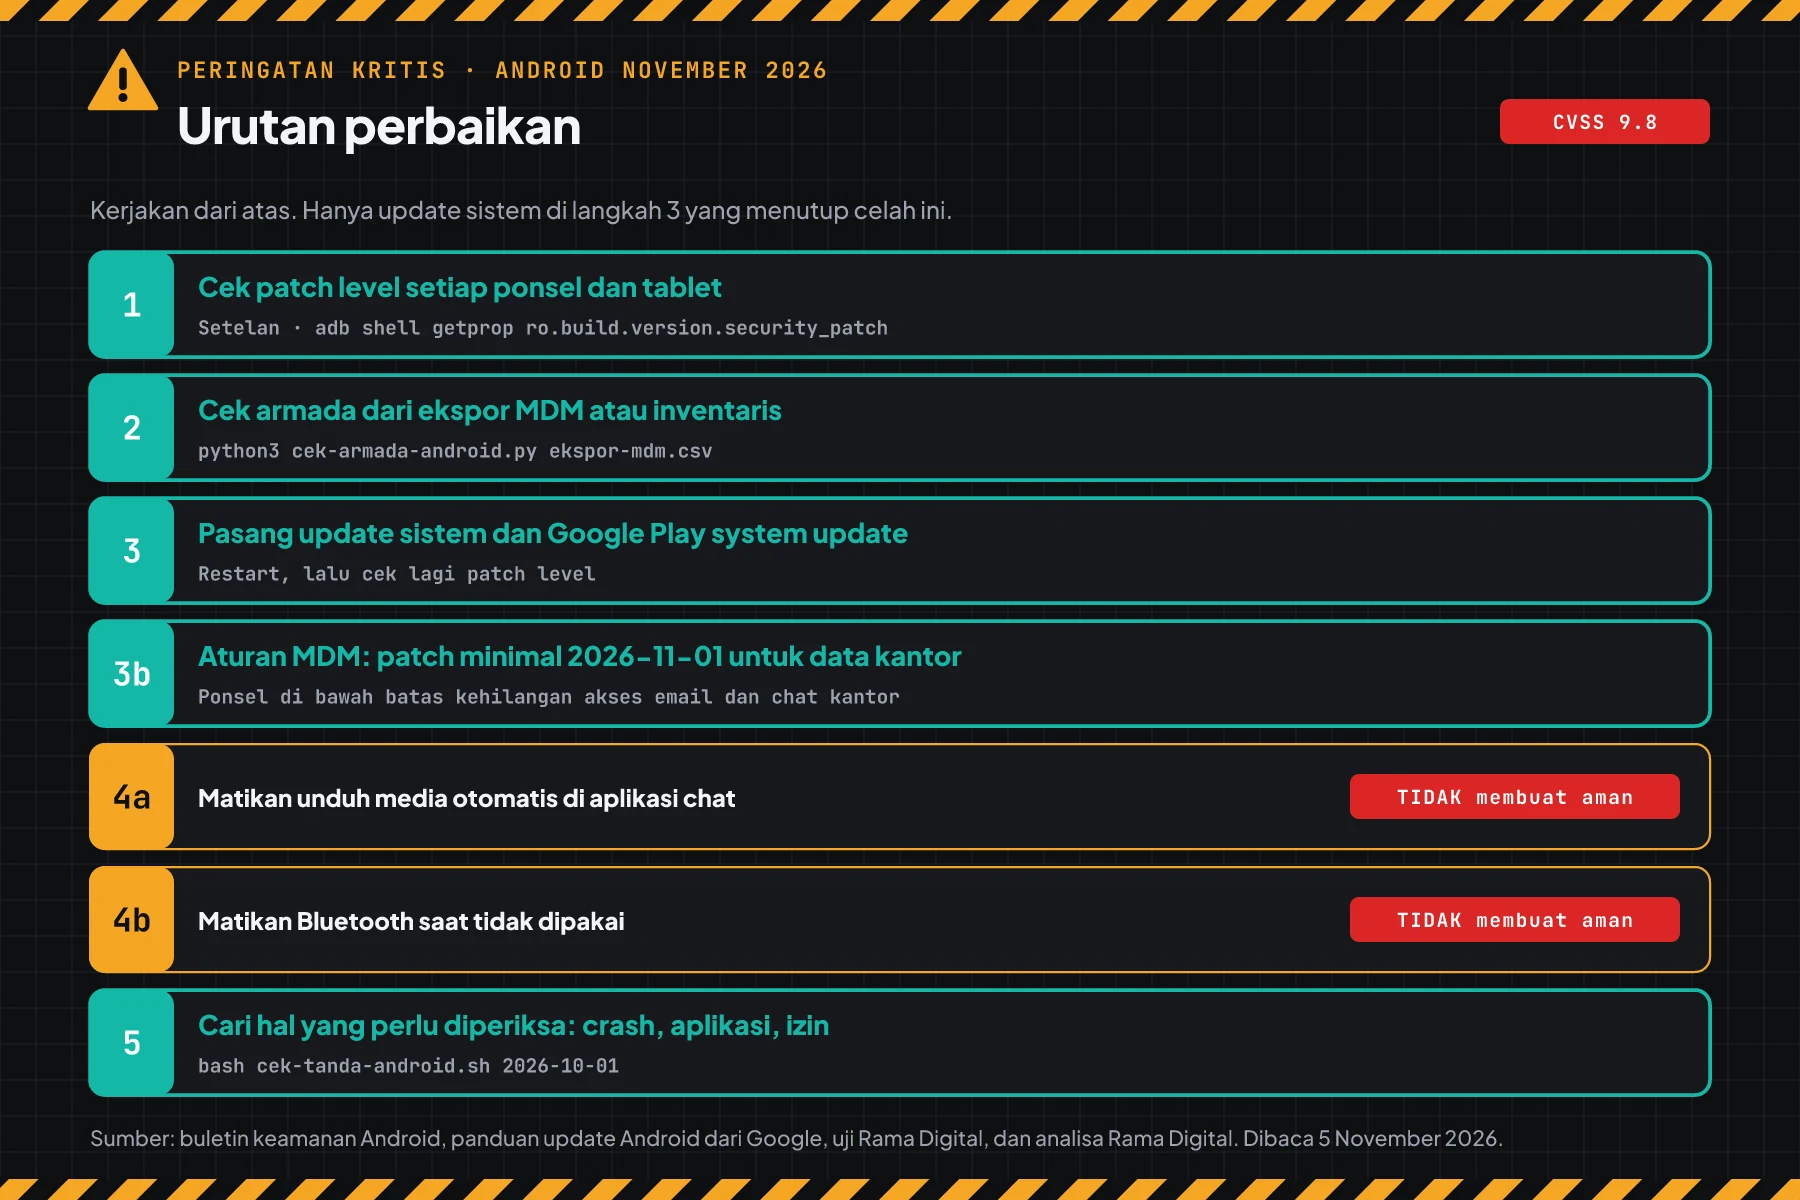
Cek hasil: skrip langkah 1 menulis "SEBAGIAN" atau "AMAN", dan laporan MDM menulis 0 perangkat di bawah 2026-11-01 sesudah batas waktu.
Langkah 4: Kurangi risiko sampai patch datang
Langkah ini mengurangi peluang serangan, tetapi tidak menutup celah.
Analisa Rama Digital: 3 celah RCE ada di kode yang membaca media dan gambar. Kondisi: patch belum tersedia untuk ponsel Anda. Batas: aplikasi lain dan pratinjau tetap bisa memproses gambar, jadi langkah ini tidak membuat ponsel aman.
4a. Matikan unduh media otomatis di aplikasi chat
Di WhatsApp, buka Setelan, lalu Penyimpanan dan data. Di bagian unduh media otomatis, matikan semua jenis media untuk data seluler, Wi-Fi, dan roaming. Ulangi di Telegram dan aplikasi chat lain.
Dengan setelan ini, ponsel tidak mengunduh dan memproses foto atau video dari nomor asing sebelum Anda memilihnya. Jangan buka media dari pengirim yang tidak Anda kenal.
4b. Matikan Bluetooth saat tidak dipakai
Celah kernel Bluetooth baru tertutup di patch level 2026-11-05. Matikan Bluetooth dari panel cepat saat Anda tidak memakai earphone, printer kasir, atau jam pintar.
4c. Cabut data kantor dari Android 13 dan lebih lama
Keluarkan akun email dan chat kantor dari perangkat TANPA PATCH. Pakai perangkat itu hanya untuk tugas tanpa data pelanggan, lalu rencanakan penggantian bulan ini.
Cek hasil: setelan unduh otomatis mati di setiap ponsel kerja, dan perangkat TANPA PATCH tidak punya akun kantor lagi.
Langkah 5: Cari hal yang perlu diperiksa
Google tidak merilis tanda serangan untuk 3 celah ini, jadi cari perubahan yang tidak dikenal pemegang ponsel.
Simpan skrip ini sebagai cek-tanda-android.sh. Skrip membaca buffer crash, aplikasi pihak ketiga yang baru, layanan aksesibilitas, aplikasi admin, dan izin memasang aplikasi.
#!/usr/bin/env bash
# Cari hal yang perlu diperiksa di 1 ponsel Android sesudah buletin November 2026. Skrip hanya membaca.
# Google tidak merilis tanda serangan untuk 3 celah RCE ini. Jadi skrip menulis PERIKSA, bukan bukti serangan.
# Pemakaian: bash cek-tanda-android.sh [tanggal mulai YYYY-MM-DD]
set -u
MULAI=${1:-2026-10-01}
command -v adb >/dev/null || { echo "adb tidak ada. Pasang Android platform-tools."; exit 1; }
s=$(adb devices | awk 'NR>1 && $2=="device" {print $1; exit}')
[ -n "$s" ] || { echo "Tidak ada ponsel terhubung."; exit 1; }
a() { adb -s "$s" shell "$@" </dev/null | tr -d '\r'; }
periksa=0
tulis() { # $1 judul bagian, $2 isi (1 temuan per baris)
  echo "$1"
  if [ -n "$2" ]; then
    echo "$2" | sed 's/^/   PERIKSA /'
    periksa=$((periksa + $(echo "$2" | wc -l)))
  else
    echo "   Tidak ada"
  fi
}

crash=$(a logcat -b crash -d | grep -oE '>>> [^ ]+ <<<|Process: [^ ,]+' \
  | sed -E 's/^>>> (.*) <<<$/\1/; s/^Process: //' \
  | grep -iE 'media|codec|extractor|png|surfaceflinger|gallery|photo|whatsapp' | sort | uniq -c | awk '{print $2" ("$1"x)"}')
tulis "1. Crash proses media dan gambar (buffer crash)" "$crash"

baru=""
while read -r pkg inst; do
  [ -n "$pkg" ] || continue
  t=$(a dumpsys package "$pkg" | grep -m1 -oE 'firstInstallTime=[0-9-]+' | cut -d= -f2)
  [[ -n $t && ! $t < $MULAI ]] || continue
  [ "$inst" = com.android.vending ] && dari="Play Store" || dari="luar Play Store ($inst)"
  baru+="$pkg dipasang $t dari $dari"$'\n'
done < <(a pm list packages -3 -i | sed -E 's/^package:([^ ]+) +installer=(.*)$/\1 \2/')
tulis "2. Aplikasi pihak ketiga yang dipasang sejak $MULAI" "${baru%$'\n'}"

acc=$(a settings get secure enabled_accessibility_services | tr ':' '\n' | grep -v '^null$' | grep -v '^$')
tulis "3. Layanan aksesibilitas yang aktif" "$acc"

adm=$(a dumpsys device_policy | grep -oE 'ComponentInfo\{[^}]+\}' | sort -u | sed -E 's/ComponentInfo\{(.*)\}/\1/')
tulis "4. Aplikasi admin perangkat" "$adm"

src=$(a appops query-op REQUEST_INSTALL_PACKAGES allow 2>/dev/null | grep -v '^$')
tulis "5. Aplikasi yang boleh memasang aplikasi lain" "$src"

echo
echo "PERIKSA $periksa. Setiap baris PERIKSA butuh penjelasan dari pemilik ponsel."
echo "Tidak ada baris PERIKSA bukan bukti aman. Patch level tetap yang utama."
bash cek-tanda-android.sh 2026-10-01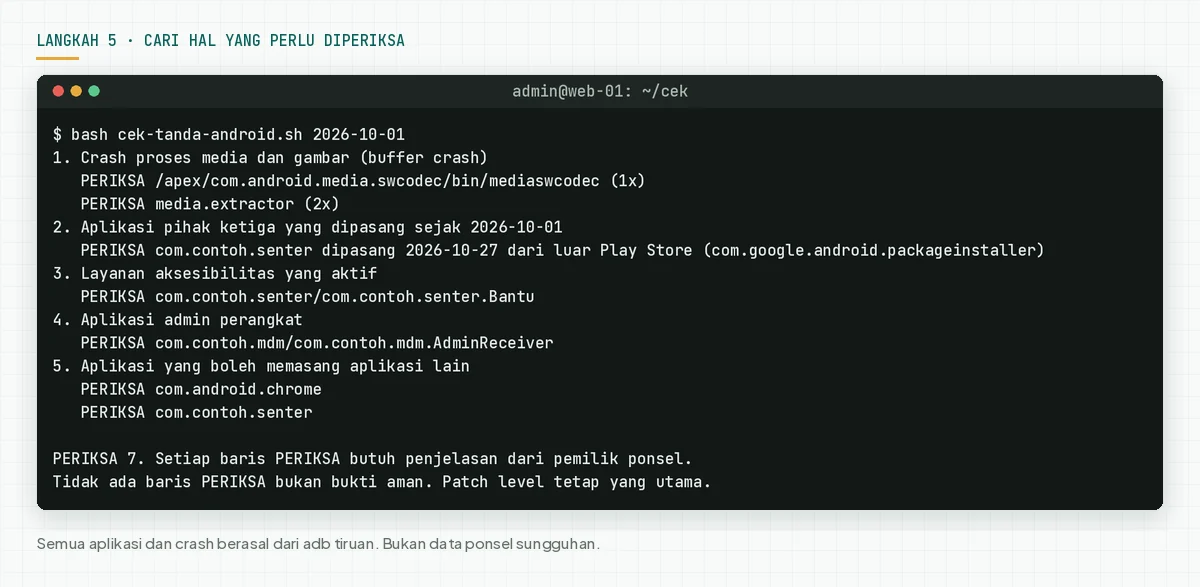
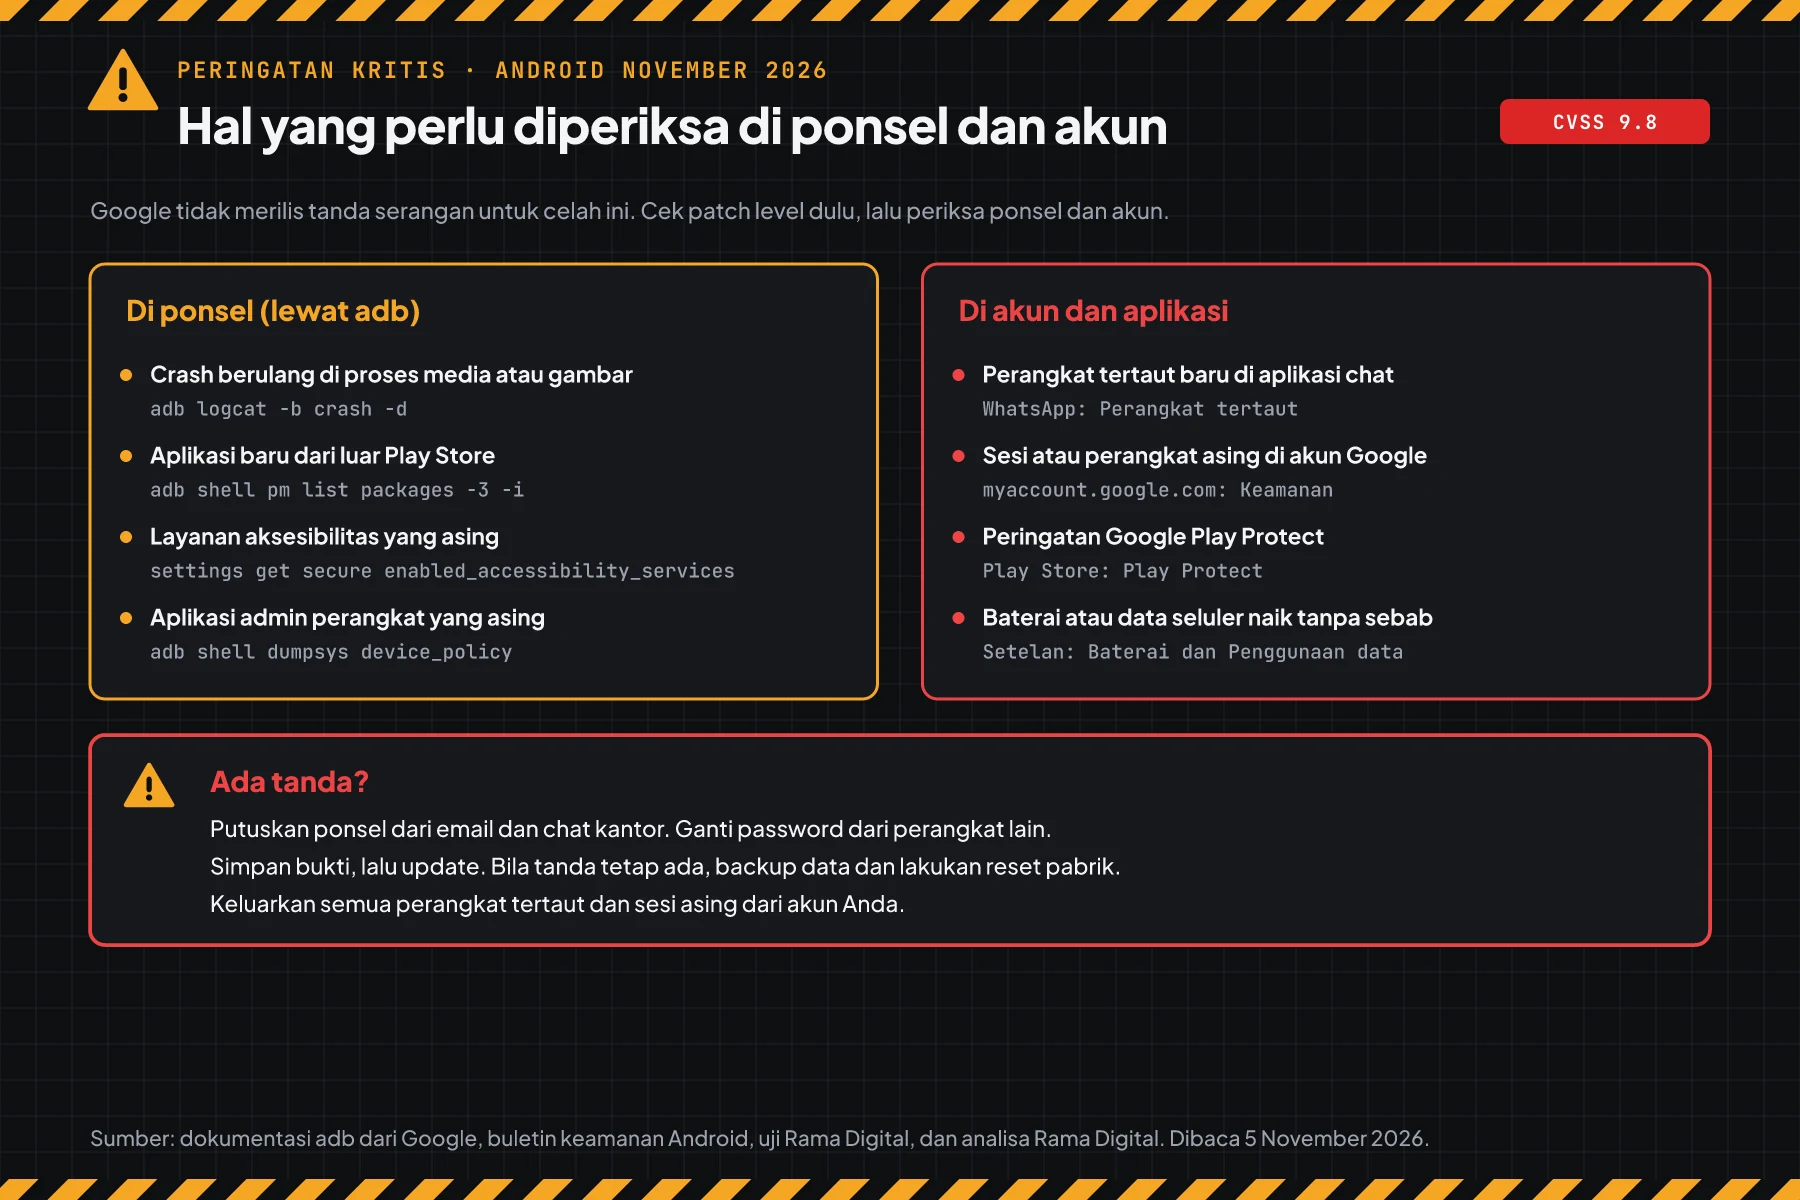
Buffer crash di ponsel hanya menyimpan data terbaru. Jadi baris kosong di bagian 1 tidak membuktikan bahwa tidak pernah ada crash.
Cek juga akun: perangkat tertaut di WhatsApp, sesi di akun Google, dan peringatan Google Play Protect. Pesan phishing sering datang sesudah ponsel dibobol, jadi baca juga panduan mengenali email phishing.
Cek hasil: setiap baris PERIKSA punya penjelasan dari pemegang ponsel. Contoh: aplikasi admin adalah agentAgent AIProgram AI yang mengerjakan langkah pekerjaan sendiri, misalnya membaca pesan, menyiapkan balasan, lalu mencatat hasilnya.Buka glosarium MDM perusahaan.
Bila ada 1 tanda yang tidak bisa dijelaskan, putuskan ponsel dari email dan chat kantor. Ganti password dari perangkat lain, keluarkan perangkat tertaut yang asing, lalu update. Bila tanda tetap ada, backup data dan lakukan reset pabrik.
Bila ponsel menyimpan data pelanggan, UU 27/2022 tentang Pelindungan Data Pribadi mewajibkan pemberitahuan tertulis paling lambat 3 kali 24 jam sesudah kebocoran data pribadi. Baca juga panduan security, privacy, dan UU PDP untuk perusahaan.
Contoh: 1 pagi untuk 10 perangkat toko
Simulasi ini memakai data dummy dari langkah 2. Nama perangkat dan hasil bukan data pelanggan.
| Waktu (WIB) | Perangkat dummy | Hasil | Tindakan |
|---|---|---|---|
| 08.00 | Semua 10 perangkat | AMAN 2, SEBAGIAN 2, RENTAN 4, TANPA PATCH 2 | Kirim daftar ke pemegang |
| 08.30 | kasir-02, kurir-01, kurir-02, owner-01 | RENTAN | Update sistem dan restart. owner-01 belum mendapat patch, jadi langkah 4 |
| 09.00 | kurir-03, gudang-01 (Android 13) | TANPA PATCH | Cabut akun kantor, rencanakan pengganti |
| 09.30 | kasir-03, sales-01 | SEBAGIAN | Langkah 4b, cek lagi patch 2026-11-05 minggu depan |
| 10.00 | Semua ponsel kerja | Unduh media otomatis mati | Langkah 5 di ponsel dengan data pelanggan |
Pelajaran dari simulasi: 6 dari 10 perangkat tidak bisa langsung aman hari ini. Langkah 4 dan aturan MDM menjaga data kantor sampai patch datang.
Siapa yang memasang patch
Tanggung jawab update berbeda per jenis perangkat, jadi tabel ini membantu Anda tahu siapa yang bergerak hari ini.
| Jenis perangkat | Pemegang patch | Yang Anda kerjakan |
|---|---|---|
| Ponsel kerja milik perusahaan dengan MDM | Tim IT, lewat MDM | Langkah 2, 3b, dan 5 |
| Ponsel pribadi yang dipakai untuk kerja | Pemilik ponsel | Minta bukti patch level, lalu langkah 4a |
| Tablet kasir dari vendor aplikasi kasir | Vendor, sesuai kontrak | Minta jadwal update tertulis dan patch level |
| Perangkat Android 13 atau lebih lama | Tidak ada patch AOSP | Langkah 4c dan rencana ganti |
Rekomendasi Rama Digital: masukkan patch level ke checklist bulanan, sama seperti backup. Buletin Android terbit setiap bulan.
Checklist hari ini
- Buat daftar semua ponsel dan tablet kerja. Pemilik: tim IT atau pemilik usaha. Bukti: daftar nama, model, dan pemegang.
- Cek patch level dengan langkah 1 atau 2. Pemilik: tim IT. Bukti: output skrip.
- Pasang update sistem dan Google Play system update, lalu restart. Pemilik: pemegang perangkat. Bukti: patch level baru.
- Pasang aturan MDM patch minimal 2026-11-01. Pemilik: tim IT. Bukti: laporan kepatuhan.
- Matikan unduh media otomatis dan Bluetooth yang tidak dipakai. Pemilik: pemegang perangkat. Bukti: tangkapan layar setelan.
- Cabut akun kantor dari perangkat TANPA PATCH. Pemilik: tim IT. Bukti: daftar perangkat yang dicabut.
- Cari tanda dengan langkah 5 di ponsel dengan data pelanggan. Pemilik: tim IT. Bukti: output skrip dan penjelasan setiap PERIKSA.
Tanya jawab
Apakah celah ini sudah dipakai menyerang?
Per 5 November 2026, buletin tidak menulis serangan, dan ketiga CVE belum masuk CISA KEV. CISA menilai ketiga celah ini bisa diotomasi, jadi update sebelum kode serangan muncul.
Ponsel saya patch 2026-11-01. Apakah sudah aman?
Aman dari 3 celah RCE di artikel ini. Celah kernel, modem MediaTek, dan Qualcomm baru tertutup di 2026-11-05, jadi pasang langkah 4b sampai patch itu datang.
Ponsel saya belum mendapat update. Apa yang saya kerjakan?
Pasang langkah 4, lalu cek menu update setiap 2 sampai 3 hari. Vendor merilis patch bertahap per model dan per negara.
Apakah Google Play system update saja menutup celah ini?
Tidak. Update ini bisa menutup CVE-2026-58876 di komponen Media Codecs. CVE-2026-58868 dan CVE-2026-58936 butuh update sistem dari vendor.
Ponsel saya Android 13. Apakah ikut terdampak?
Buletin hanya menilai Android 14 sampai 17. Analisa Rama Digital: anggap Android 13 berisiko, karena kode media dan libpng juga ada di versi lama dan patch AOSP tidak datang lagi.
Apakah antivirus bisa menutup celah ini?
Tidak. Celah ini ada di kode sistem Android. Antivirus dan Google Play Protect bisa mendeteksi aplikasi berbahaya, tetapi tidak menambal kode sistem.
Apakah skrip cek mengubah sesuatu di ponsel saya?
Tidak. Ketiga skrip hanya membaca properti sistem, daftar aplikasi, setelan, dan buffer crash. Langkah yang mengubah sesuatu hanya ada di langkah 3 dan 4.
Langkah berikutnya
Batas yang tetap berlaku: langkah 4 tidak menutup celah, dan update tidak menghapus akses yang sudah dipakai penyerang. Bila Anda butuh bantuan audit perangkat dan aplikasi yang menyimpan data pelanggan, pakai Vibe Code Rescue. Untuk 1 masalah mendesak hari ini, jadwalkan sesi 30 menit.
Sumber
- buletin keamanan Android November 2026: tanggal terbit, 2 patch level, daftar CVE, label Critical, komponen Mainline, dan FAQ patch level.
- catatan CVE-2026-58868, catatan CVE-2026-58876, dan catatan CVE-2026-58936: deskripsi resmi, versi Android yang diperbarui, dan skor CISA ADP.
- halaman Samsung Mobile Security: isi SMR November 2026.
- daftar buletin Pixel: status buletin Pixel November 2026 per 5 November 2026.
- panduan update Android dari Google: cara update Android dan Google Play system update.
- dokumentasi adb dari Google: perintah adb dan USB debugging.
- CISA KEV: status per 5 November 2026.
- UU 27/2022 tentang Pelindungan Data Pribadi: kewajiban melapor kebocoran data pribadi.