Jawaban langsung: Patch Ivanti Connect Secure 13 Oktober 2026 hanya menutup 1 dari 3 celah yang penyerang rangkai. Versi 22.8R2.5 dan 25.1.1.2 masih rentan CVE-2026-111357 dan CVE-2026-118527. CISA memasukkan 2 CVE itu ke katalog KEV pada 30 Oktober 2026. Hari ini, cek versi, naik ke 25.1.1.3 atau 22.8R2.6, lalu cari tanda serangan.
Menurut laporan Volexity, rantai 3 celah ini memberi penyerang eksekusi kode sebagai root tanpa login. Penyerang memakai akses itu untuk mengambil kredensial Active Directory, password LAPS, dan kunci BitLocker.
Kondisi utama: Tidak ada CVE di rantai ini dengan skor 9 atau lebih. Kami tetap menulis peringatan karena rantai ini sudah dipakai menyerang dan berujung root. Batas: Artikel ini tidak memuat isi request, payload, atau urutan serangan.
Kami membaca advisory Ivanti 000109571, langkah pemulihan Ivanti 000097080, laporan Volexity, CISA KEV, catatan CVE-2026-104935, catatan CVE-2026-111357, dan NVD pada 1 November 2026, pukul 06.35 sampai 07.30 WIB. Skrip di langkah 1, 4, dan 5 kami jalankan di container podman dengan image resmi nginx 1.29 pada tanggal yang sama. Kami tidak punya appliance Ivanti, jadi langkah di konsol admin kami tulis dari dokumentasi Ivanti.
Masalah: patch 13 Oktober menutup 1 dari 3 celah
Tim yang memasang patch 13 Oktober dan berhenti di sana masih punya perangkat yang bisa diambil alih sampai root.
Menurut laporan Volexity, penyerang yang Volexity beri nama UTA0576 mulai menyerang pada 3 Oktober 2026. Targetnya ICS 22.8R2.4 build 19097, versi terbaru saat itu. Ivanti merilis patch untuk CVE-2026-104935 pada 13 Oktober, dan CISA memasukkan CVE itu ke CISA KEV di hari yang sama.
Patch untuk 2 celah lain baru datang pada 29 Oktober 2026, dalam versi 25.1.1.3 dan 22.8R2.6. CISA menambahkan CVE-2026-111357 dan CVE-2026-118527 ke KEV pada 30 Oktober. Batas CISA untuk lembaga federal AS adalah 2 November untuk CVE-2026-111357 dan 13 November untuk CVE-2026-118527.
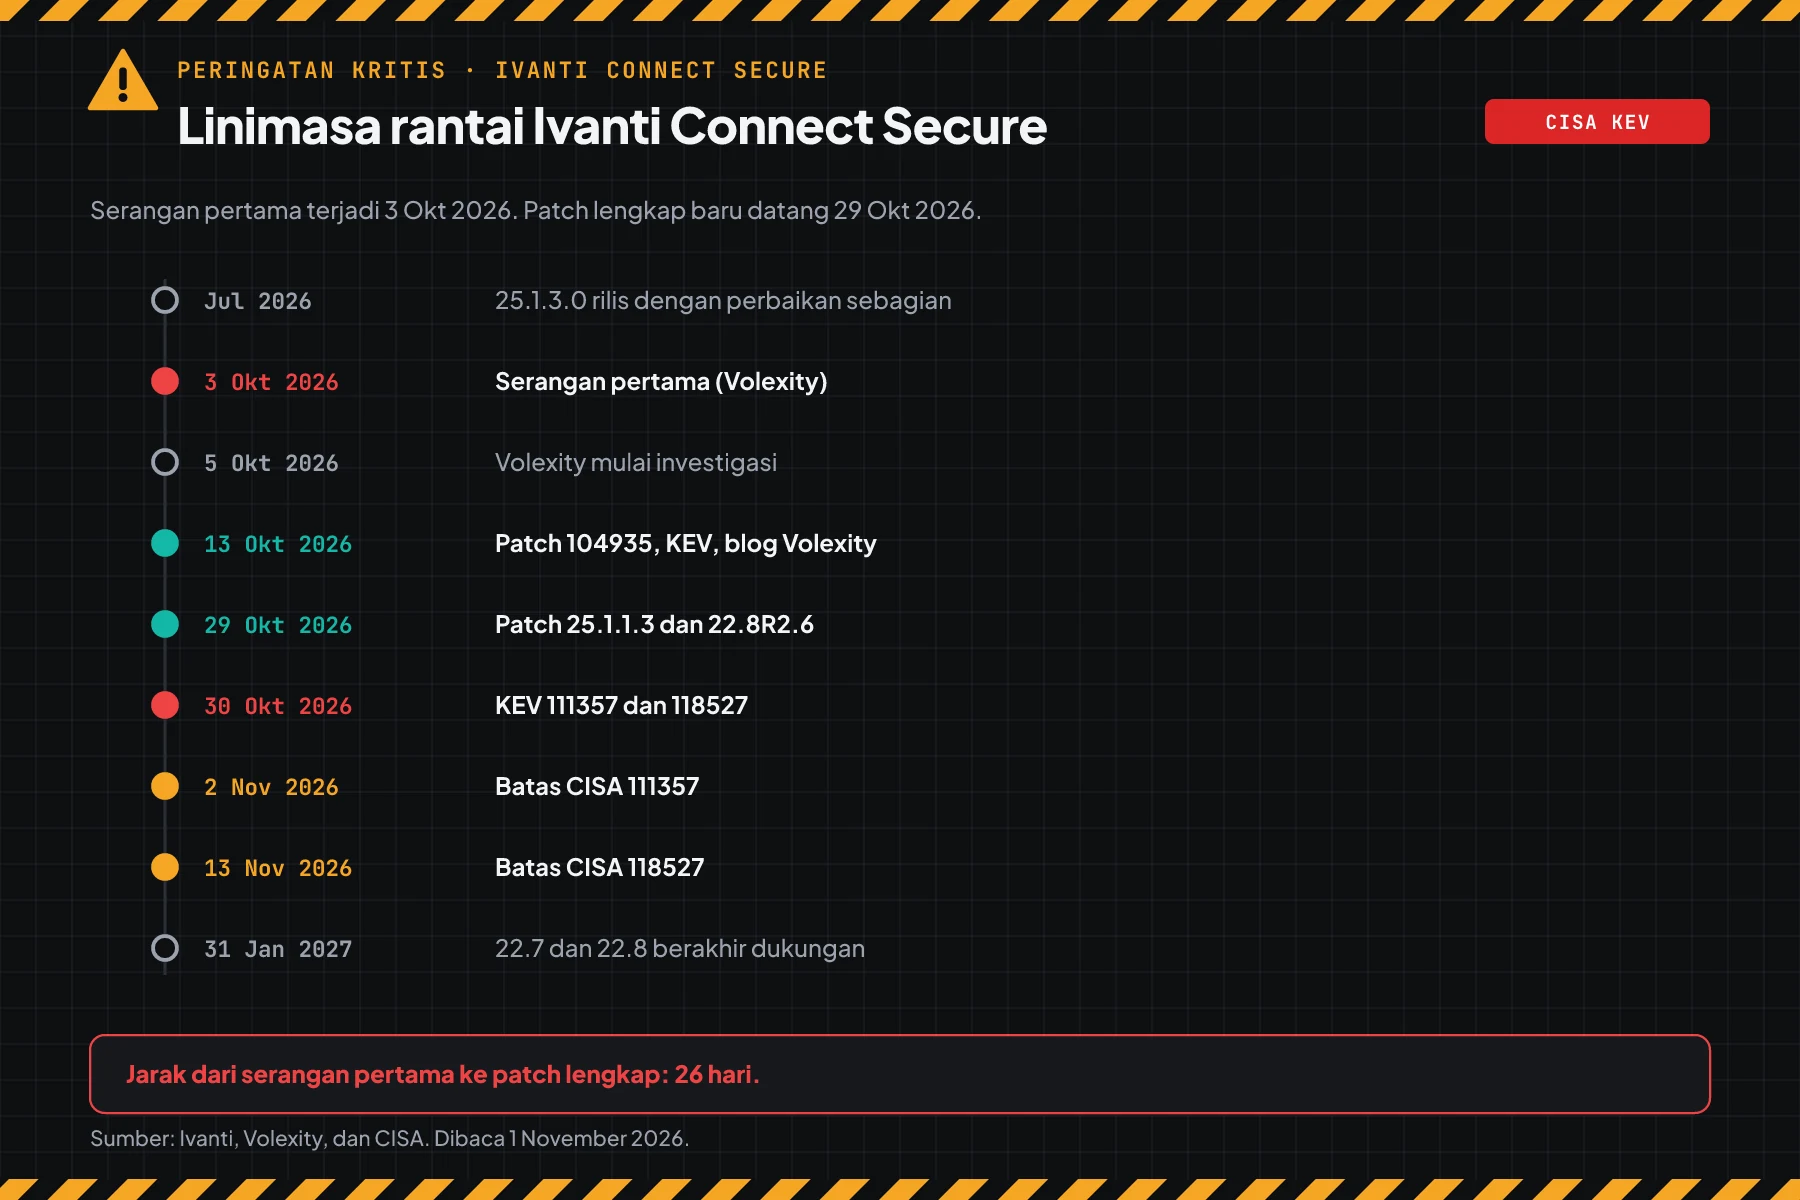
Ivanti menulis bahwa perusahaan menemukan sebagian celah ini lewat program keamanan sendiri, lalu menambalnya di 25.1.3.0 pada Juli 2026. Backport ke cabang lain belum selesai saat serangan terjadi.
Cara kerja: 3 celah dalam 1 rantai
Satu celah membuka akses tanpa login, dan 2 celah lain menaikkan akses itu sampai root.
Bagian ini memakai ringkasan resmi. Tujuannya membantu Anda memilih langkah yang tepat, bukan menjelaskan cara menyerang.
Ringkasan dari Ivanti dan Volexity
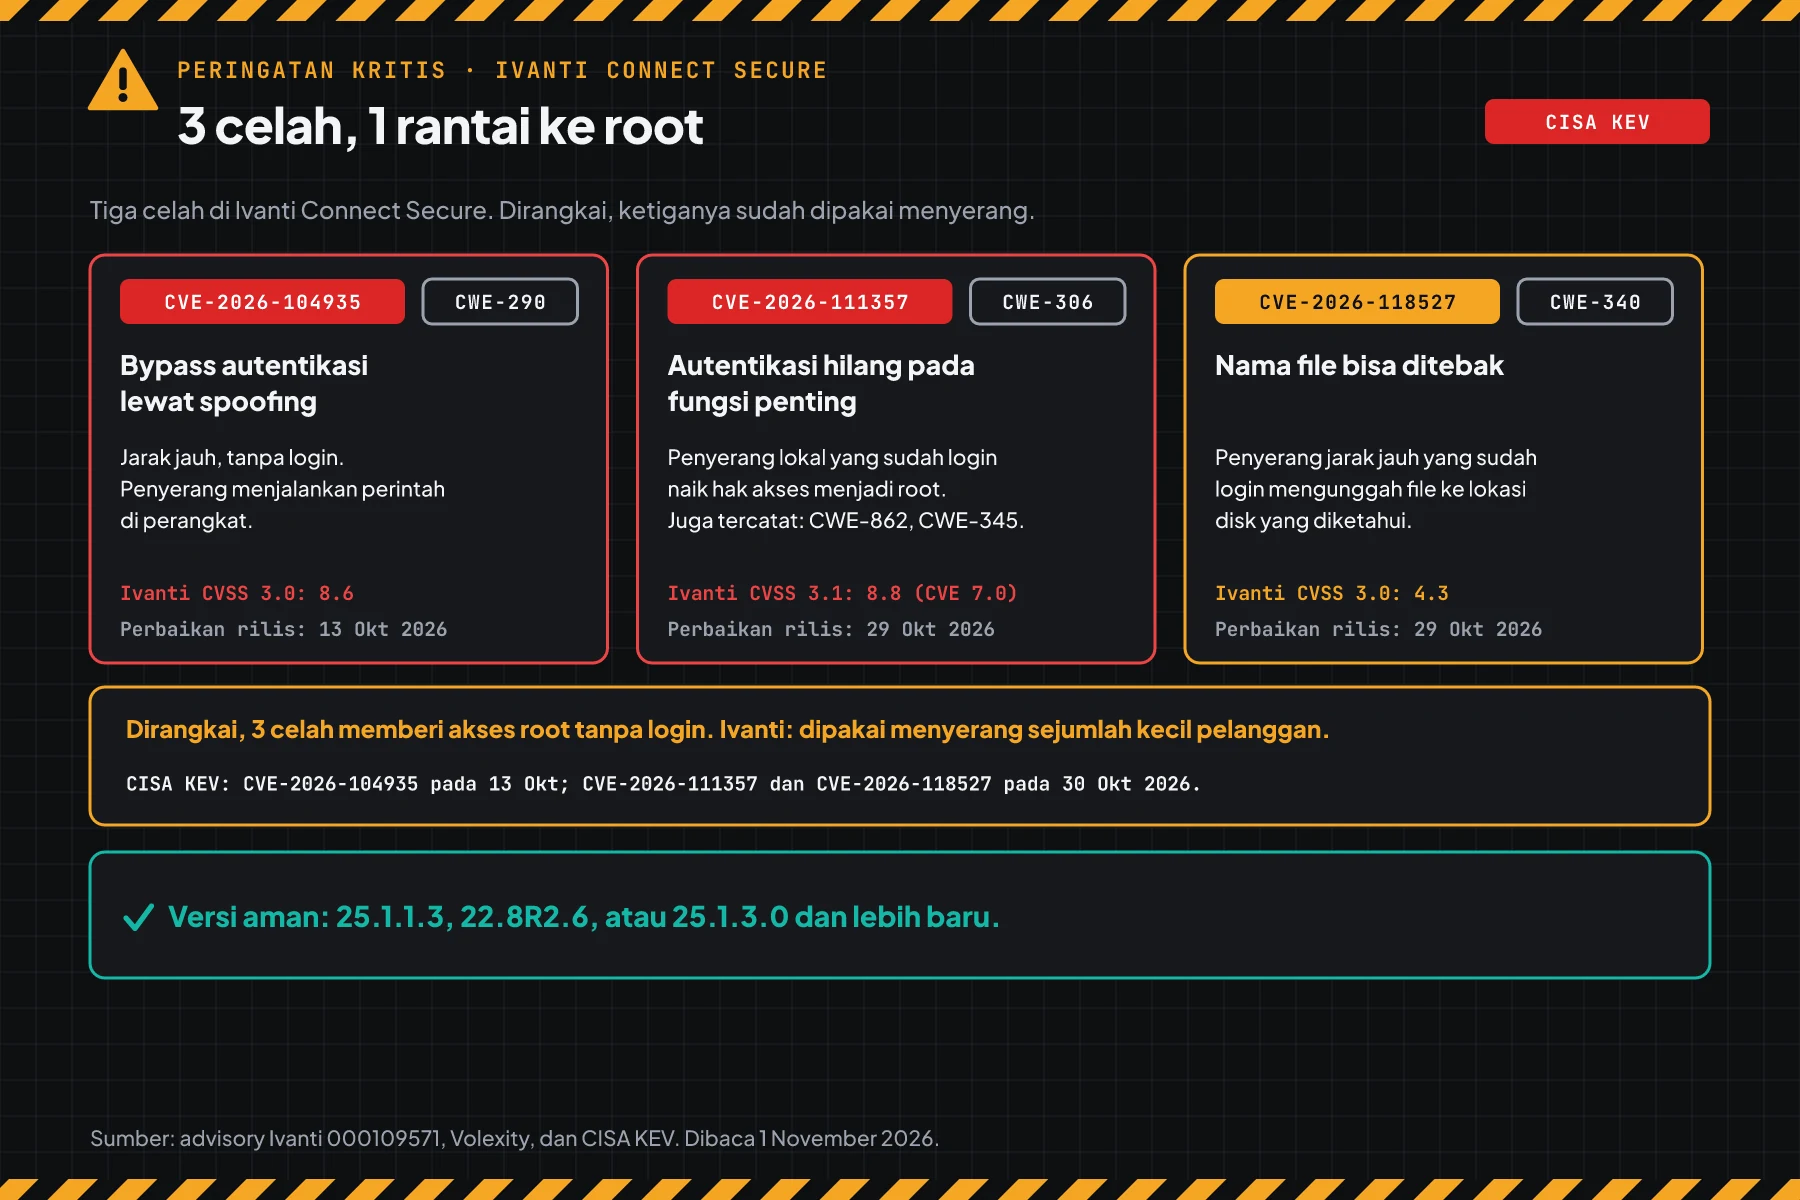
Menurut advisory Ivanti 000109571, CVE-2026-104935 adalah bypass autentikasi lewat spoofing (CWE-290). Penyerang jarak jauh tanpa login bisa menjalankan perintah. CVE-2026-111357 adalah fungsi kritis tanpa autentikasi (CWE-306). Penyerang lokal yang sudah login bisa naik hak akses. CVE-2026-118527 adalah nama file yang mudah ditebak (CWE-340). Penyerang yang sudah login bisa mengunggah file ke lokasi yang diketahui.
laporan Volexity menulis bahwa layanan latar ICS yang berjalan sebagai root mempercayai data konfigurasi bersama. Penyerang mengubah data itu di memori, lalu meminta layanan menjalankan perintahnya sebagai root. Sesudah selesai, penyerang mengembalikan data dan menghapus sebagian log.
Skor dari setiap sumber
Skor berbeda per sumber, jadi tulis skor bersama sumbernya.
| CVE | Skor Ivanti | Catatan CVE dan NVD | CISA KEV |
|---|---|---|---|
| CVE-2026-104935 | CVSS 3.0 8.6 | 8.6, dari Ivanti sebagai CNA | Masuk 13 Oktober 2026 |
| CVE-2026-111357 | CVSS 3.1 8.8, scope berubah | 7.0 dari MITRE sebagai CNA, NVD Analyzed | Masuk 30 Oktober 2026 |
| CVE-2026-118527 | CVSS 3.0 4.3 | Catatan CVE belum terbit per 1 November 2026 | Masuk 30 Oktober 2026 |
Status eksploitasi per 1 November 2026
Ivanti menulis bahwa rantai ini dipakai menyerang sejumlah kecil pelanggan. CISA KEV mencatat 3 CVE ini sebagai celah yang sudah dipakai menyerang. alert CISA 13 Oktober meminta organisasi memasang patch dan memeriksa perangkat.
Analisa Rama Digital: skor per CVE menipu bila Anda membacanya satu per satu. Skor 4.3 untuk CVE-2026-118527 terlihat ringan, tetapi celah itu bagian dari rantai ke root. Pakai status KEV sebagai dasar prioritas, bukan skor tunggal.
Siapa yang paling berisiko
Perusahaan yang memakai Ivanti Connect Secure untuk VPN kerja jarak jauh, dan yang menghubungkannya ke Active Directory, paling berisiko.
Tabel ini merangkum advisory Ivanti 000109571 dan laporan Volexity.
| Kondisi perangkat | Risiko | Alasan |
|---|---|---|
| Sudah patch 13 Oktober (22.8R2.5 atau 25.1.1.2) | Tinggi | CVE-2026-111357 dan CVE-2026-118527 masih terbuka |
| Belum patch sejak sebelum 13 Oktober | Tertinggi | Rantai lengkap tanpa login masih terbuka |
| Terhubung ke Active Directory lewat LDAP | Dampak tambahan | Volexity: penyerang membaca password LAPS, kunci BitLocker, dan atribut password |
| Akun layanan LDAP dengan hak luas | Dampak tambahan | Akun ini menjadi pintu ke data AD |
| Hanya mengandalkan Integrity Checker Tool (ICT) | Tanda terlewat | Volexity: ICT tidak menemukan rantai ini, karena perubahan hanya di memori |
| Cabang 22.7R2.x atau 25.1.3.x | Rendah | Ivanti: cabang ini tidak memuat celah ini |
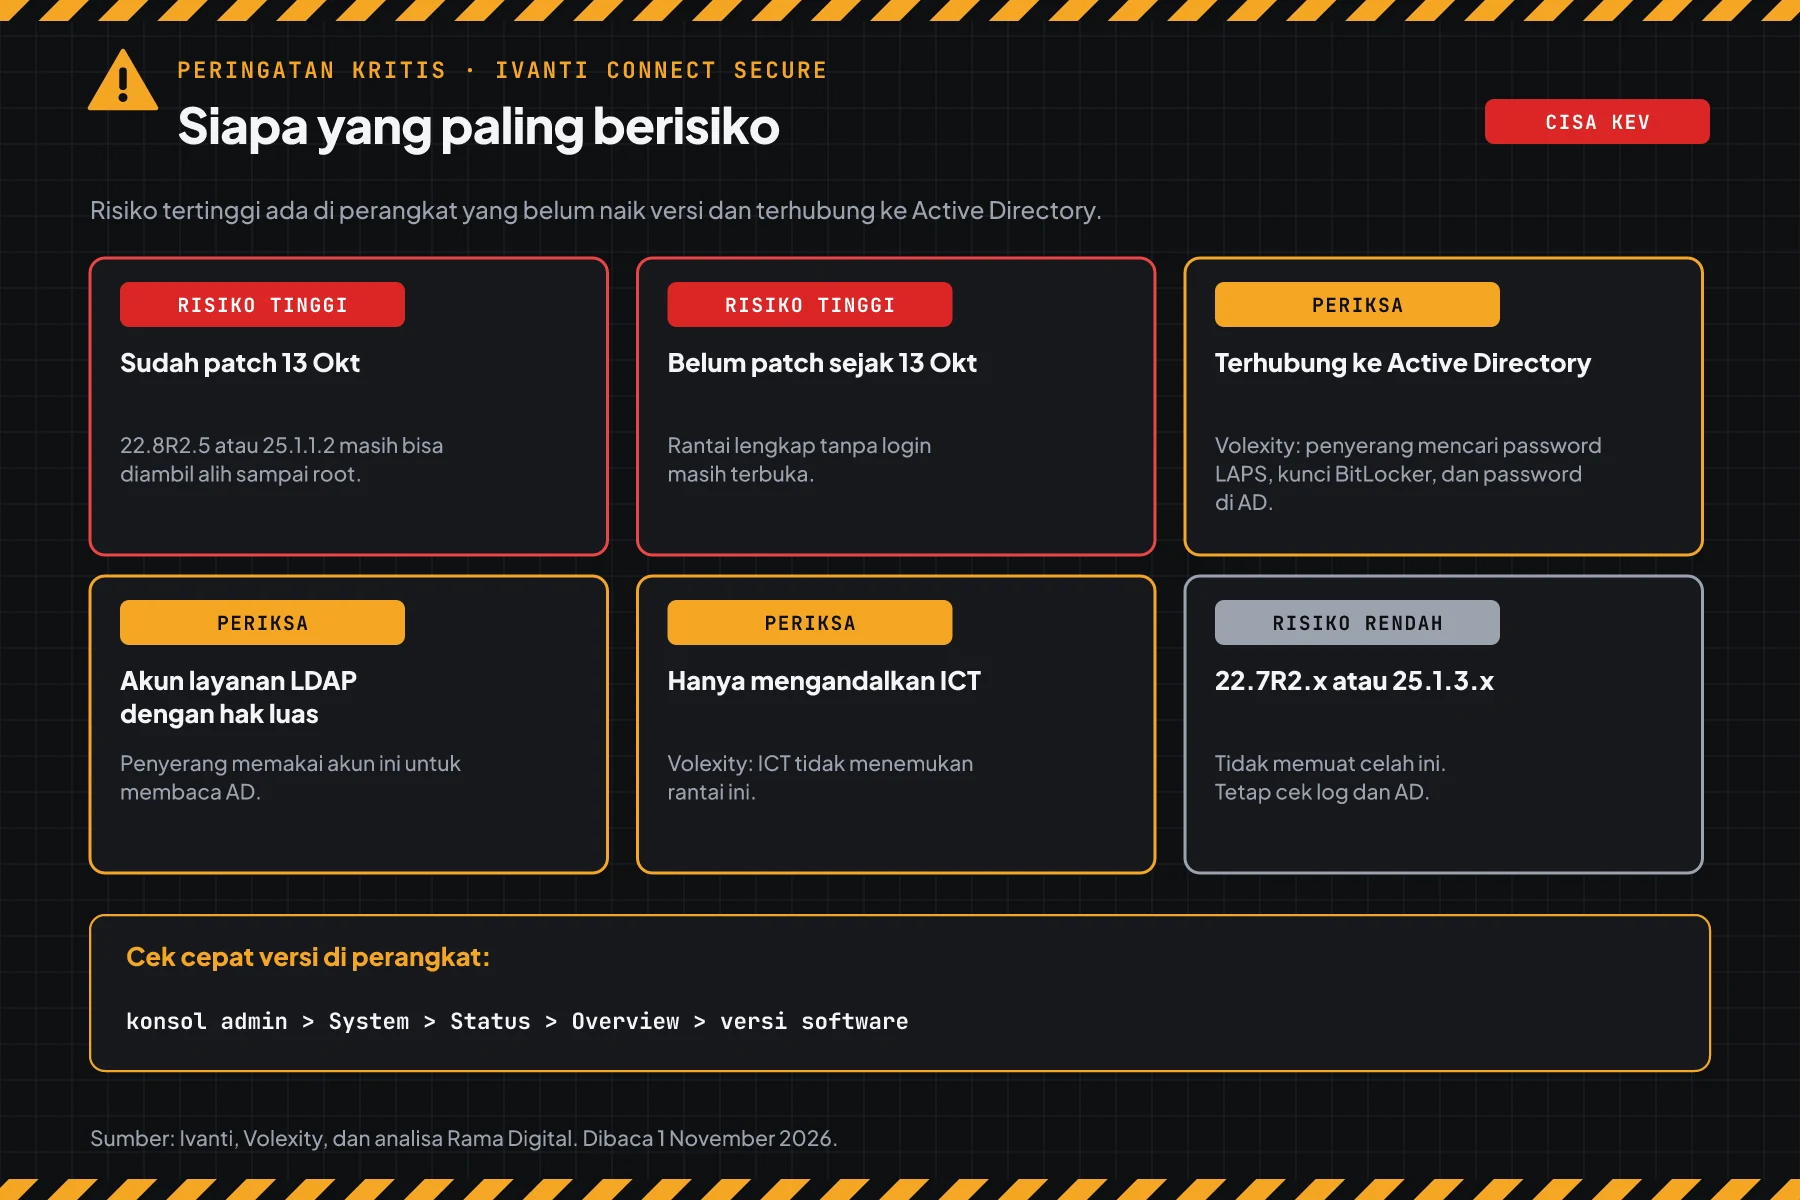
Perangkat VPN berada di tepi jaringan dan memegang kredensial domain. Jadi satu perangkat yang diambil alih bisa membuka seluruh jaringan kantor. Pola yang sama muncul di celah GitLab CVE-2026-97229 yang juga masuk KEV: perangkat yang terbuka ke internet menjadi target pertama.
Versi rentan dan versi aman
Pakai tabel cabang ini, karena patch 13 Oktober dan patch 29 Oktober memakai nomor versi yang berdekatan.
| Cabang atau versi terpasang | Status per 1 November 2026 | Naik ke |
|---|---|---|
| 22.7R2.14 dan lebih lama | Tidak terdampak | Tetap, lalu pindah ke 25.1 sebelum 31 Januari 2027 |
| 22.8R2.4 dan lebih lama | Rentan 3 CVE | 22.8R2.6 atau 25.1.1.3 |
| 22.8R2.5 (patch 13 Oktober) | Rentan CVE-2026-111357 dan CVE-2026-118527 | 22.8R2.6 atau 25.1.1.3 |
| 25.1.1.1 dan lebih lama (ISA6000, ISA8000) | Rentan 3 CVE | 25.1.1.3 |
| 25.1.1.2 (patch 13 Oktober) | Rentan CVE-2026-111357 dan CVE-2026-118527 | 25.1.1.3 |
| 25.1.2.2 dan lebih lama (ISA4500, ISA6500, ISA8500) | Rentan CVE-2026-104935 | 25.1.3.0 atau 25.1.3.1 |
| 25.1.3.0 dan lebih baru | Tidak memuat celah ini | Tetap di versi terbaru |
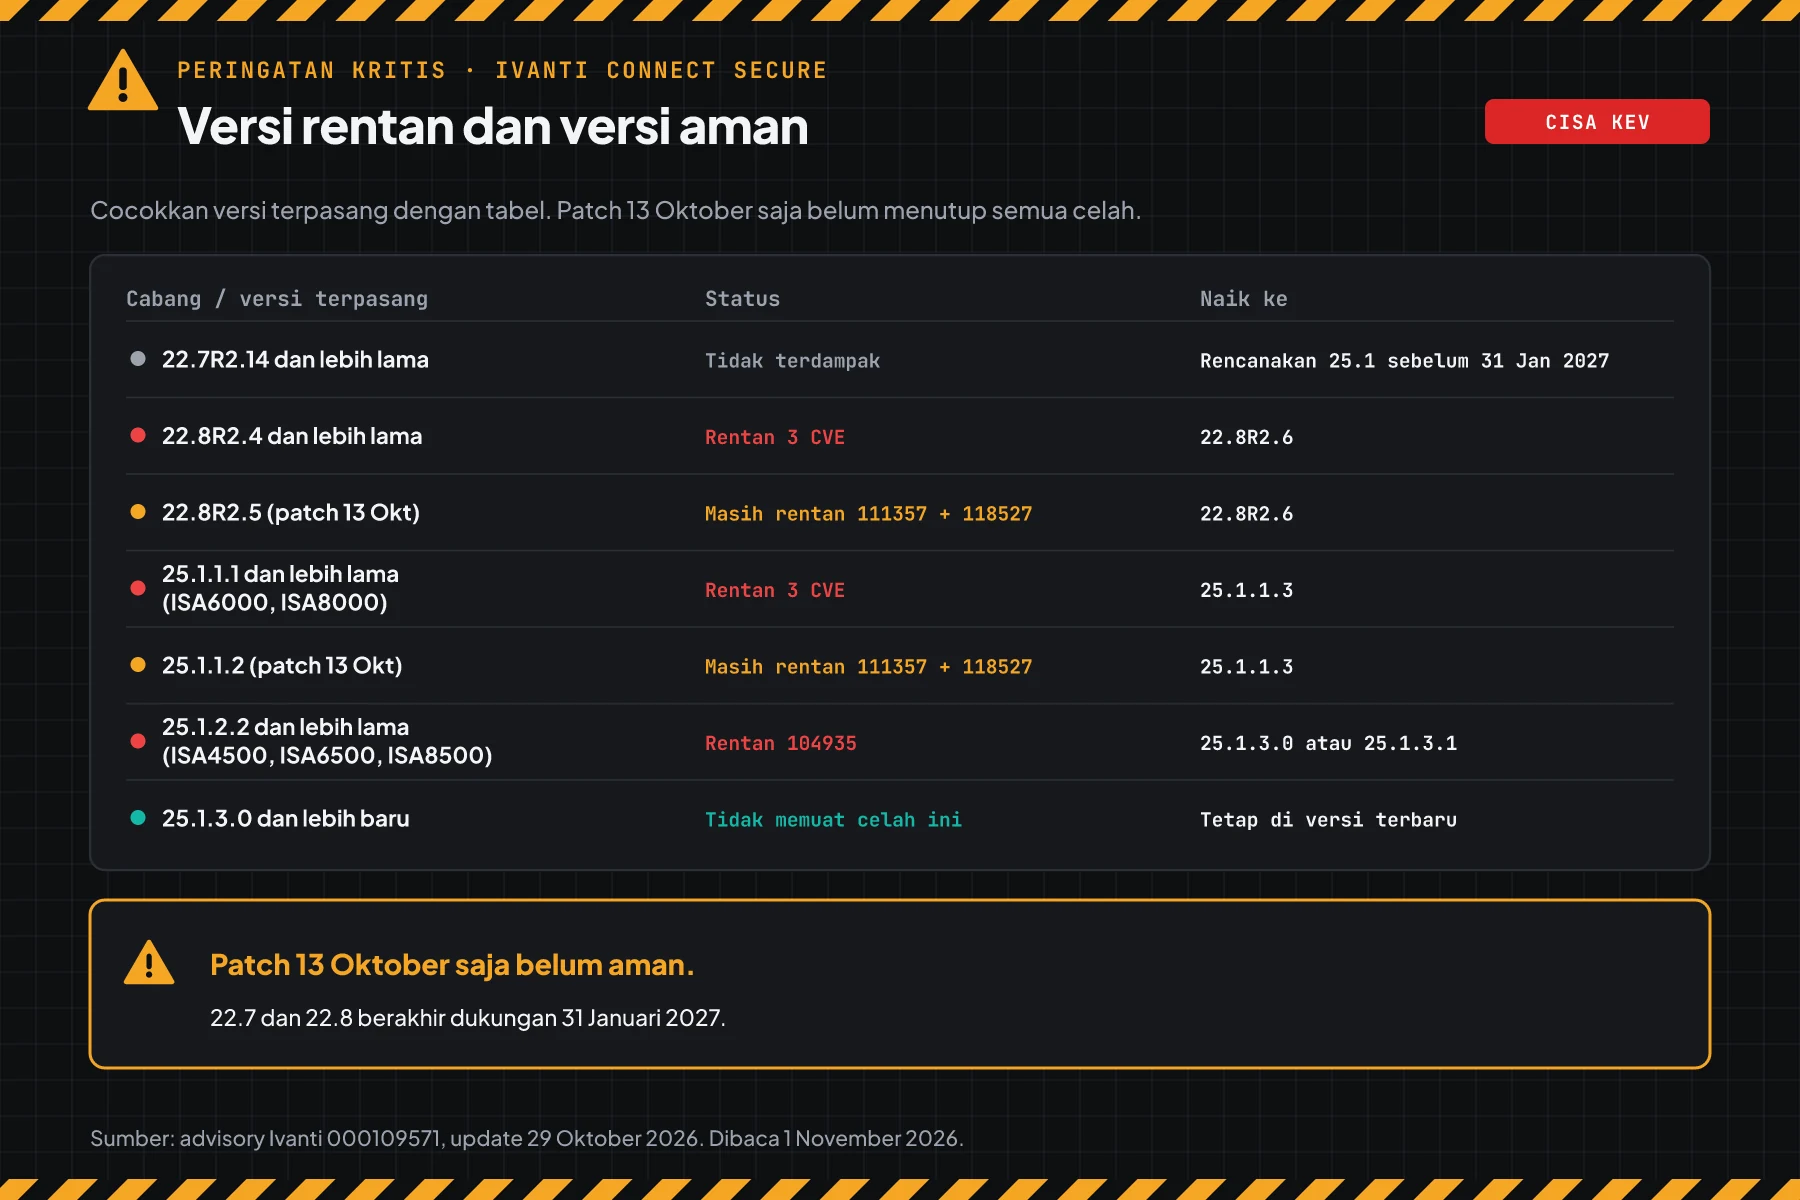
Data tabel berasal dari advisory Ivanti 000109571, update 29 Oktober 2026. Ivanti menyarankan 25.1.1.3 untuk pengguna 22.8. Pengguna yang belum bisa pindah ke 25.1 boleh memasang 22.8R2.6 dulu. Cabang 22.7 dan 22.8 berakhir dukungan pada 31 Januari 2027.
Pindah ke 25.1.3.0 butuh platform baru ISA4500, ISA6500, atau ISA8500. Pengguna VM atau cloud harus membangun perangkat baru dari template 25.1.3.0. Baca panduan upgrade dan migrasi 25.x Ivanti sebelum memilih jalur.
Prasyarat sebelum mulai
- Akses admin ke konsol Ivanti Connect Secure setiap perangkat, termasuk node cluster dan perangkat cadangan.
- Akun Ivanti License System (ILS) untuk mengunduh paket 25.1.1.3 atau 22.8R2.6.
- Jendela maintenance. Upgrade memutus sesi VPN yang aktif.
- Akses log reverse proxy, WAF, load balancer, dan firewall di depan perangkat, bila ada.
- Akses ke domain controller untuk langkah 5, atau kontak tim Active Directory.
Langkah 1: Cek versi setiap perangkat
Buka konsol admin, lalu buka System > Status > Overview. Catat versi software dan nomor build setiap perangkat.
Untuk banyak perangkat, simpan skrip ini sebagai cek-versi-ics.sh. Skrip membandingkan versi dengan tabel advisory Ivanti dan mencetak versi tujuan. Skrip tidak menghubungi perangkat.
#!/usr/bin/env bash
# Cek versi Ivanti Connect Secure terhadap CVE-2026-104935, CVE-2026-111357, dan CVE-2026-118527.
# Data: advisory Ivanti 000109571, update 29 Oktober 2026.
# Pakai: bash cek-versi-ics.sh "22.8R2.5" "25.1.1.2"   atau   bash cek-versi-ics.sh < daftar-versi.txt
# Salin versi dari konsol admin: System > Status > Overview.

cek() {
  local asli="$1" v
  # Buang teks tambahan seperti "ICS" dan "(build 19097)".
  v=$(printf '%s' "$asli" | sed -E 's/\(.*\)//; s/[Ii][Cc][Ss]//g; s/[[:space:]]//g')
  [ -z "$v" ] && return
  local status naik=""
  if [[ $v =~ ^22\.([0-9]+)R([0-9]+)(\.([0-9]+))?$ ]]; then
    local minor=${BASH_REMATCH[1]} r=${BASH_REMATCH[2]} p=${BASH_REMATCH[4]:-0}
    if (( minor < 7 )); then
      status="TIDAK TERDAMPAK 3 CVE ini, cek status dukungan cabang 22.$minor di Ivanti"
    elif (( minor == 7 )); then
      status="TIDAK TERDAMPAK (22.7 berakhir dukungan 31 Jan 2027)"
    elif (( minor > 8 )); then
      status="TIDAK DIKENAL"
    elif (( r < 2 || (r == 2 && p <= 4) )); then
      status="RENTAN 3 CVE"; naik="22.8R2.6 atau 25.1.1.3"
    elif (( r == 2 && p == 5 )); then
      status="RENTAN CVE-2026-111357 dan CVE-2026-118527"; naik="22.8R2.6 atau 25.1.1.3"
    else
      status="AMAN untuk 3 CVE ini (rencanakan 25.1 sebelum 31 Jan 2027)"
    fi
  elif [[ $v =~ ^25\.1\.([0-9]+)\.([0-9]+)$ ]]; then
    local b=${BASH_REMATCH[1]} p=${BASH_REMATCH[2]}
    if (( b < 1 || (b == 1 && p <= 1) )); then
      status="RENTAN 3 CVE"; naik="25.1.1.3"
    elif (( b == 1 && p == 2 )); then
      status="RENTAN CVE-2026-111357 dan CVE-2026-118527"; naik="25.1.1.3"
    elif (( b == 1 )); then
      status="AMAN untuk 3 CVE ini"
    elif (( b == 2 )); then
      status="RENTAN CVE-2026-104935"; naik="25.1.3.0 atau 25.1.3.1 (ISA4500, ISA6500, ISA8500)"
    else
      status="AMAN untuk 3 CVE ini"
    fi
  elif [[ $v =~ ^(9\.|2[0-1]\.) ]]; then
    status="TIDAK TERDAMPAK 3 CVE ini, cek status dukungan cabang ini di Ivanti"
  else
    status="TIDAK DIKENAL"
  fi
  [ "$status" = "TIDAK DIKENAL" ] && status="TIDAK DIKENAL, cocokkan manual dengan advisory Ivanti"
  printf '%-22s %s\n' "$asli" "$status"
  [ -n "$naik" ] && printf '%-22s -> naik ke %s\n' "" "$naik"
  return 0
}

if (( $# > 0 )); then
  for x in "$@"; do cek "$x"; done
else
  while IFS= read -r baris; do cek "$baris"; done
fi
# Satu versi per baris, salin dari konsol admin setiap perangkat
nano versi-perangkat.txt
bash cek-versi-ics.sh < versi-perangkat.txt
# Atau langsung sebagai argumen
bash cek-versi-ics.sh "22.8R2.5" "25.1.1.2"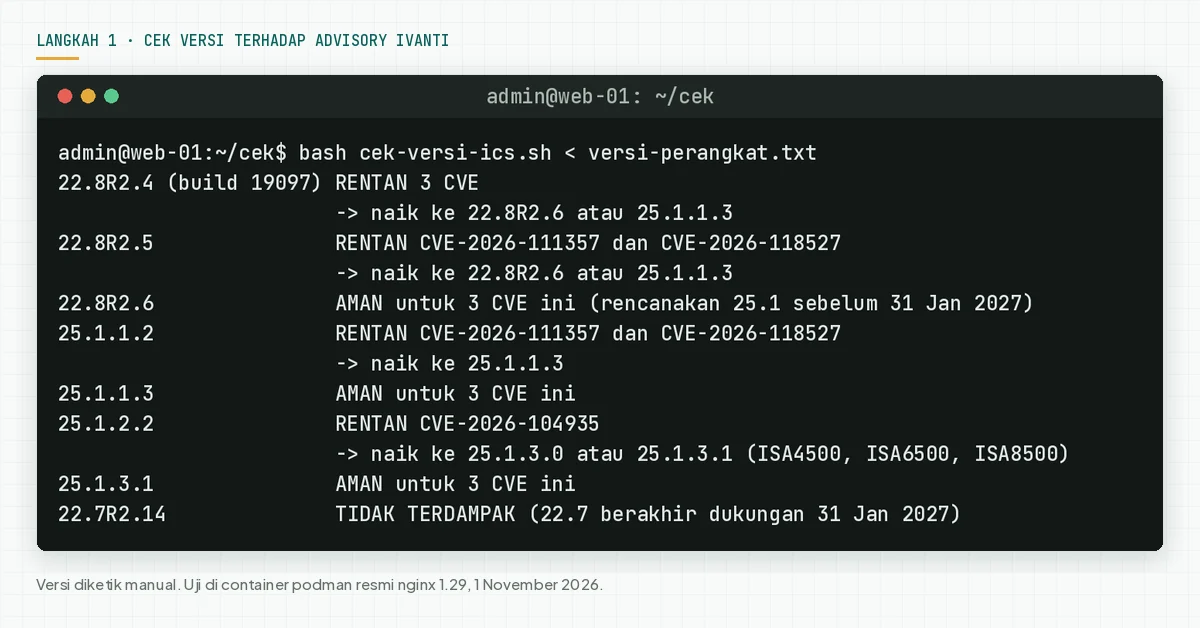
Cek hasil: "RENTAN 3 CVE" berarti perangkat belum dapat patch 13 Oktober. Lanjut ke langkah 2, 3, dan 5 hari ini. "RENTAN CVE-2026-111357 dan CVE-2026-118527" berarti patch 13 Oktober sudah terpasang, tetapi upgrade 29 Oktober belum. "AMAN" tetap berarti jalankan langkah 5, karena serangan mulai 3 Oktober.
Langkah 2: Backup konfigurasi sebelum upgrade
Backup konfigurasi membuat upgrade bisa dibatalkan, dan Anda butuh salinan yang sama bila langkah 5 menemukan tanda.
- Ekspor konfigurasi sistem dan konfigurasi user dari menu Maintenance > Import/Export.
- Simpan berkas ekspor di luar perangkat, dengan nama yang memuat tanggal dan versi.
- Bila Anda memakai Archiving Server, buat juga backup biner sesuai KB44759 Ivanti.
- Catat sertifikat, APIAPIPintu resmi yang dipakai 2 sistem untuk saling mengirim data, tanpa orang menyalin data secara manual.Buka glosarium key, dan akun lokal yang tersimpan di perangkat. Langkah 5 membutuhkan daftar ini.
Cek hasil: berkas ekspor ada di luar perangkat, dan ukurannya bukan 0 byte.
Langkah 3: Upgrade ke 25.1.1.3, 22.8R2.6, atau 25.1.3.x
Hanya upgrade dari Ivanti yang menutup CVE-2026-111357 dan CVE-2026-118527.
- Unduh paket dari ILS. Pilih 25.1.1.3 untuk 25.1.1 dan 22.8, atau 22.8R2.6 bila belum bisa pindah ke 25.1.
- Buka Maintenance > System > Upgrade/Downgrade, unggah paket, lalu jalankan upgrade.
- Untuk cluster, upgrade node satu per satu sesuai panduan upgrade dan migrasi 25.x Ivanti.
- Untuk 25.1.2.x, pindah ke 25.1.3.0 atau 25.1.3.1 di platform ISA4500, ISA6500, atau ISA8500.
- Sesudah reboot, buka lagi System > Status > Overview dan jalankan
cek-versi-ics.shdengan versi baru. - Jalankan Integrity Checker Tool internal dan eksternal sesuai panduan Ivanti. Ingat batasnya: hasil bersih tidak membuktikan perangkat bersih.
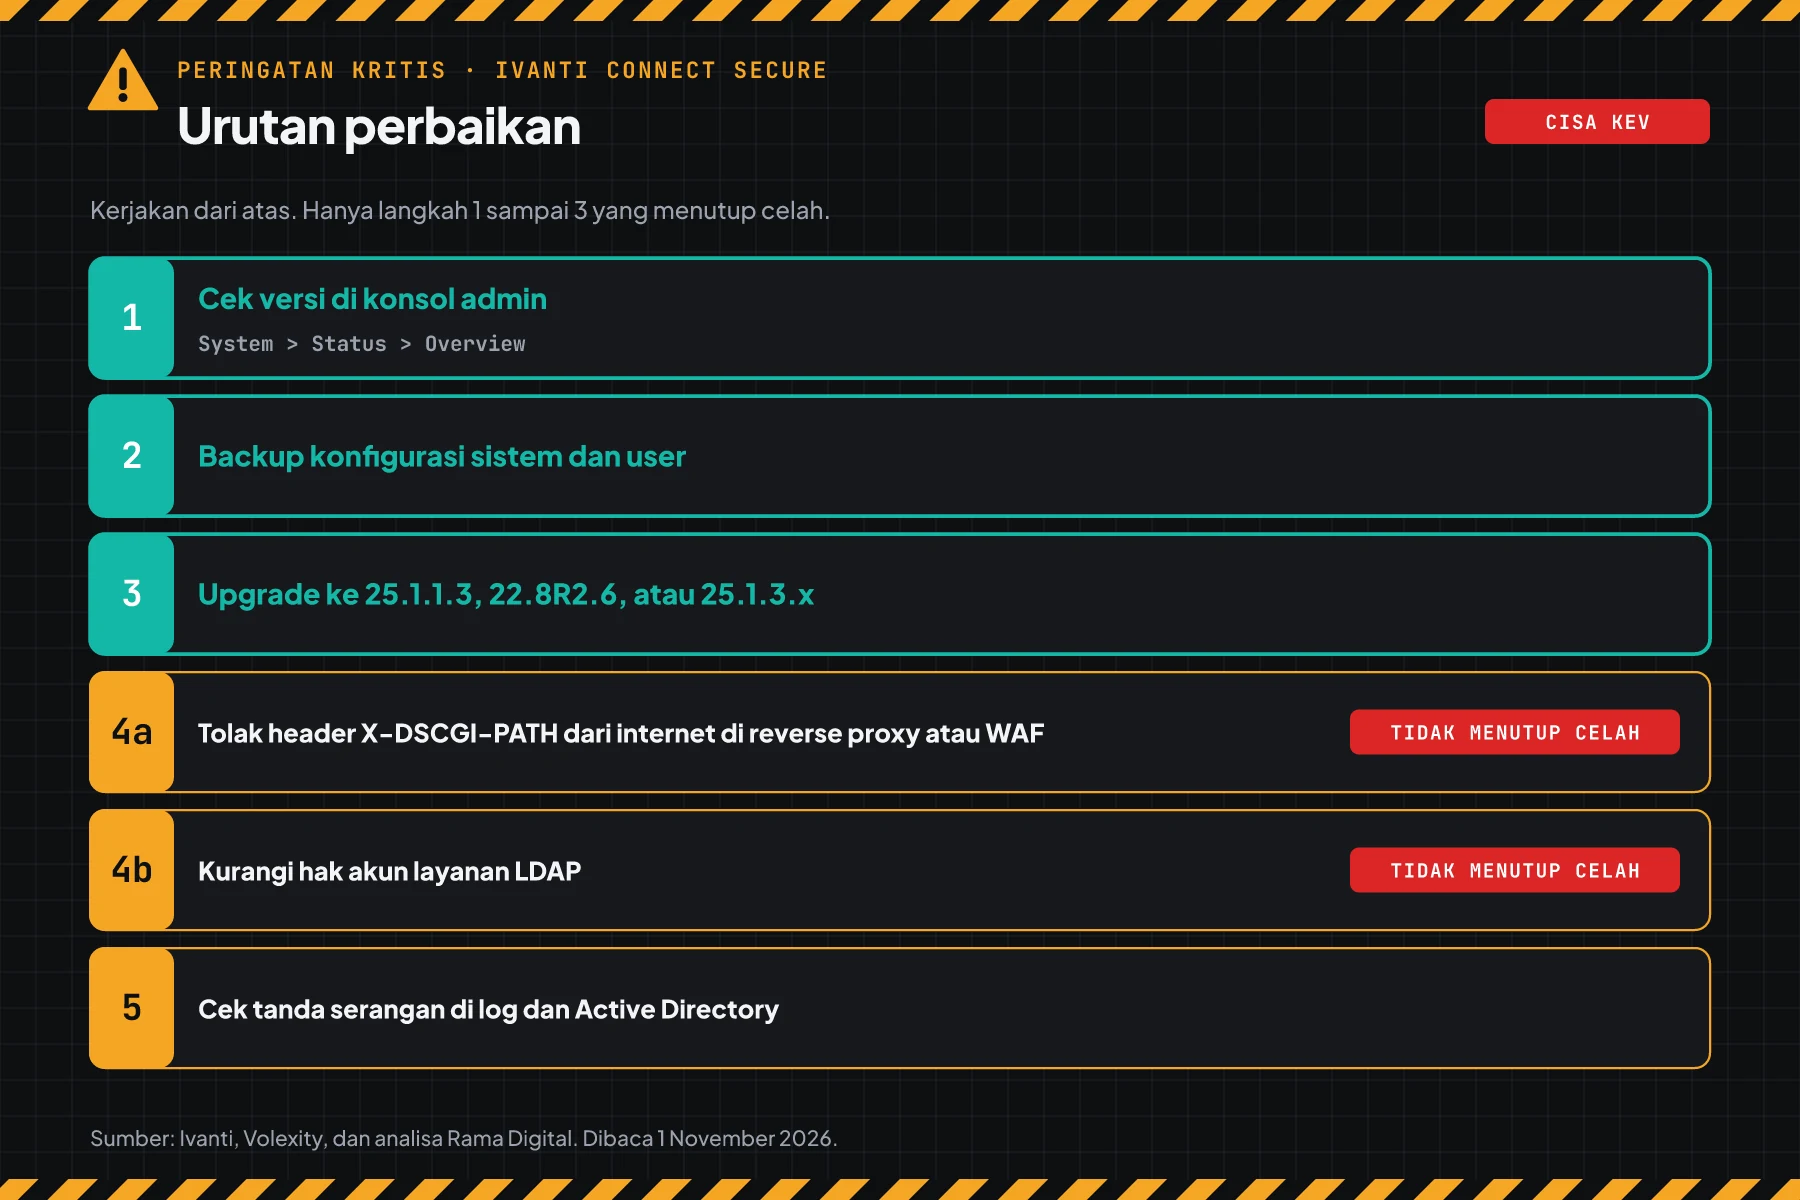
Cek hasil: skrip mencetak "AMAN untuk 3 CVE ini" untuk setiap perangkat, termasuk node cadangan.
Langkah 4: Pasang mitigasi sementara sampai upgrade selesai
Langkah ini mengurangi peluang dan dampak serangan, tetapi tidak menutup celah.
Analisa Rama Digital: Ivanti tidak menerbitkan workaround untuk 2 celah baru. Kami menyusun 3 langkah dari laporan Volexity dan praktik umum. Kondisi: upgrade belum bisa jalan hari ini. Batas: penyerang bisa menemukan jalur lain, jadi langkah ini tidak menggantikan upgrade.
4a. Tolak header X-DSCGI-PATH di reverse proxy atau WAF
Volexity menyarankan pemantauan header X-DSCGI-PATH pada request ke halaman login. Header ini dipakai di dalam perangkat, jadi klien VPN biasa tidak mengirimnya. Aturan ini hanya berlaku bila proxy Anda membuka TLS sebelum meneruskan trafik.
# 1. Di blok http: format log yang mencatat header X-DSCGI-PATH.
log_format ics_cek '$remote_addr - [$time_local] "$request" $status dscgi="$http_x_dscgi_path"';

# 2. Di blok server yang meneruskan trafik ke Ivanti Connect Secure.
access_log /var/log/nginx/ics-access.log ics_cek;

# Tolak request dari internet yang membawa header internal ini.
if ($http_x_dscgi_path) {
    return 403;
}
sudo nginx -t && sudo systemctl reload nginx
U=https://vpn.perusahaan-anda.co.id/dana-na/auth/url_default/welcome.cgi
curl -s -o /dev/null -w '%{http_code}\n' "$U" # harus 200
curl -s -o /dev/null -w '%{http_code}\n' -H 'X-DSCGI-PATH: tes' "$U" # harus 403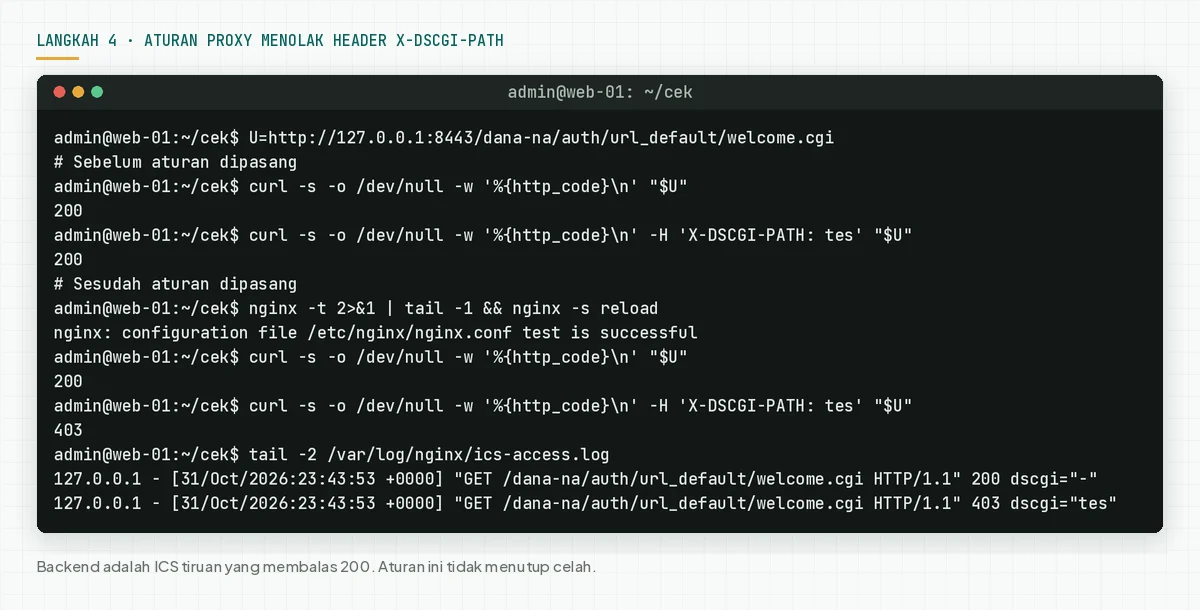
Di WAF lain, buat aturan yang sama: tolak request dari internet bila header X-DSCGI-PATH ada. Uji login VPN dari 1 akun percobaan sesudah aturan aktif.
4b. Kurangi hak akun layanan LDAP
Akun layanan yang perangkat pakai untuk LDAP hanya butuh hak baca user dan grup. Cabut hak baca atribut LAPS dan objek pemulihan BitLocker dari akun ini, lalu ganti password-nya sesudah upgrade.
4c. Tutup konsol admin dari internet
Buka konsol admin hanya dari jaringan manajemen atau alamat IP admin. Langkah ini tidak menutup rantai, tetapi mengurangi jalur masuk lain.
Cek hasil: request dengan header uji mendapat 403, login VPN biasa tetap berhasil, dan akun layanan LDAP tidak bisa membaca atribut LAPS.
Langkah 5: Cari tanda perangkat sudah disentuh
Upgrade tidak menghapus kredensial yang sudah dicuri, jadi periksa log di depan perangkat dan di Active Directory.
Simpan skrip ini sebagai cek-log-ics.sh. Skrip menghitung request ke halaman login per IP, mencari header X-DSCGI-PATH, dan mencari alamat IOC dari Volexity.
#!/usr/bin/env bash
# Cari tanda rantai CVE-2026-104935 di log reverse proxy, WAF, atau firewall di depan Ivanti Connect Secure.
# Sumber tanda: Volexity, 13 Oktober 2026. Pakai: bash cek-log-ics.sh /var/log/nginx/ics-access.log [log-firewall]
[ $# -eq 0 ] && { echo "Pakai: bash cek-log-ics.sh LOG [LOG ...]"; exit 1; }
tanda=0

echo "== 1. Request ke welcome.cgi per IP (5 terbanyak)"
grep -h 'welcome.cgi' "$@" | awk '{print $1}' | sort | uniq -c | sort -rn | head -5
n=$(grep -h 'welcome.cgi' "$@" | wc -l)
echo "Total: $n request"

echo "== 2. Request dengan header X-DSCGI-PATH"
hdr=$(grep -h -i -E 'dscgi="[^"-]|x-dscgi-path' "$@" | grep -v 'dscgi=""' || true)
if [ -n "$hdr" ]; then
  printf '%s\n' "$hdr" | head -5
  echo "Jumlah: $(printf '%s\n' "$hdr" | wc -l) baris"
  tanda=1
else
  echo "Tidak ada"
fi

echo "== 3. Alamat IOC dari Volexity (108.165.147.64)"
ioc=$(grep -h -F '108.165.147.64' "$@" || true)
if [ -n "$ioc" ]; then printf '%s\n' "$ioc" | head -5; tanda=1; else echo "Tidak ada"; fi

if (( tanda )); then
  echo "Hasil: ADA TANDA. Simpan log ini dan ikuti langkah pemulihan Ivanti."
else
  echo "Hasil: tidak ada tanda di log ini. Log yang bersih tidak membuktikan perangkat bersih."
fi
sudo bash cek-log-ics.sh /var/log/nginx/ics-access.log /var/log/firewall-keluar.log
# Log WAF atau load balancer lain: ekspor dulu ke berkas teks, lalu jalankan skrip yang sama.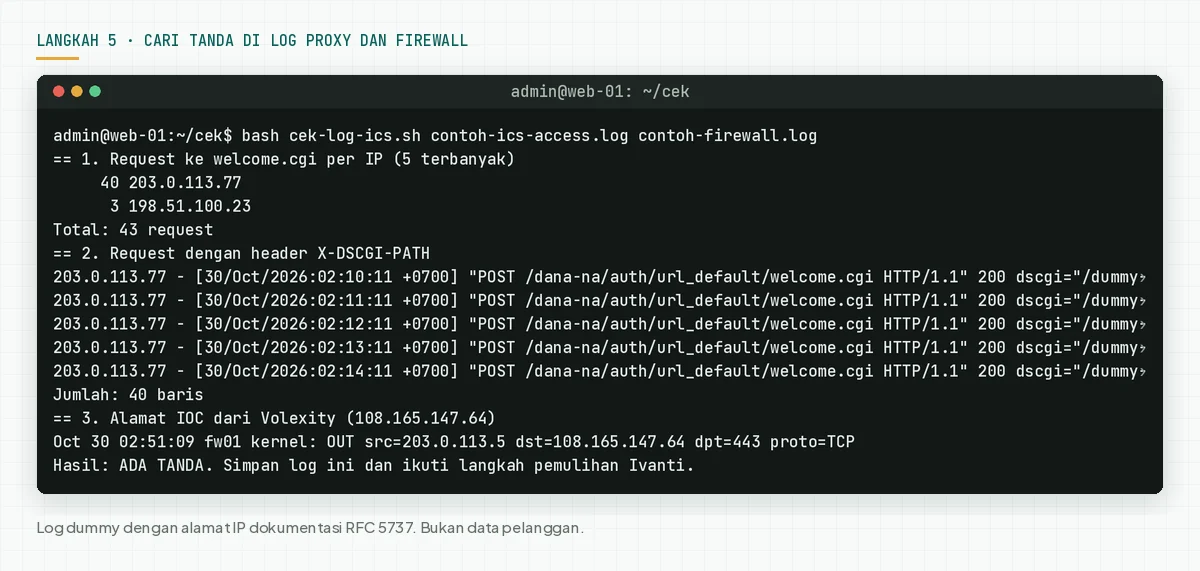
Lalu periksa domain controller. Perintah PowerShell ini menghitung gagal login dan tiket Kerberos dari IP internal perangkat VPN. Kami belum menjalankan perintah ini, karena butuh Active Directory asli.
# Jalankan di domain controller, PowerShell sebagai admin.
$ipVpn = 'GANTI-DENGAN-IP-INTERNAL-VPN'
$sejak = (Get-Date).AddDays(-30)
# Gagal login (4625) dan pra-autentikasi Kerberos gagal (4771) dari IP VPN
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4625, 4771; StartTime = $sejak } |
  Where-Object { $_.Message -like "*$ipVpn*" } | Measure-Object
# Permintaan tiket layanan Kerberos (4769) dari IP VPN
Get-WinEvent -FilterHashtable @{ LogName = 'Security'; Id = 4769; StartTime = $sejak } |
  Where-Object { $_.Message -like "*$ipVpn*" } | Measure-Object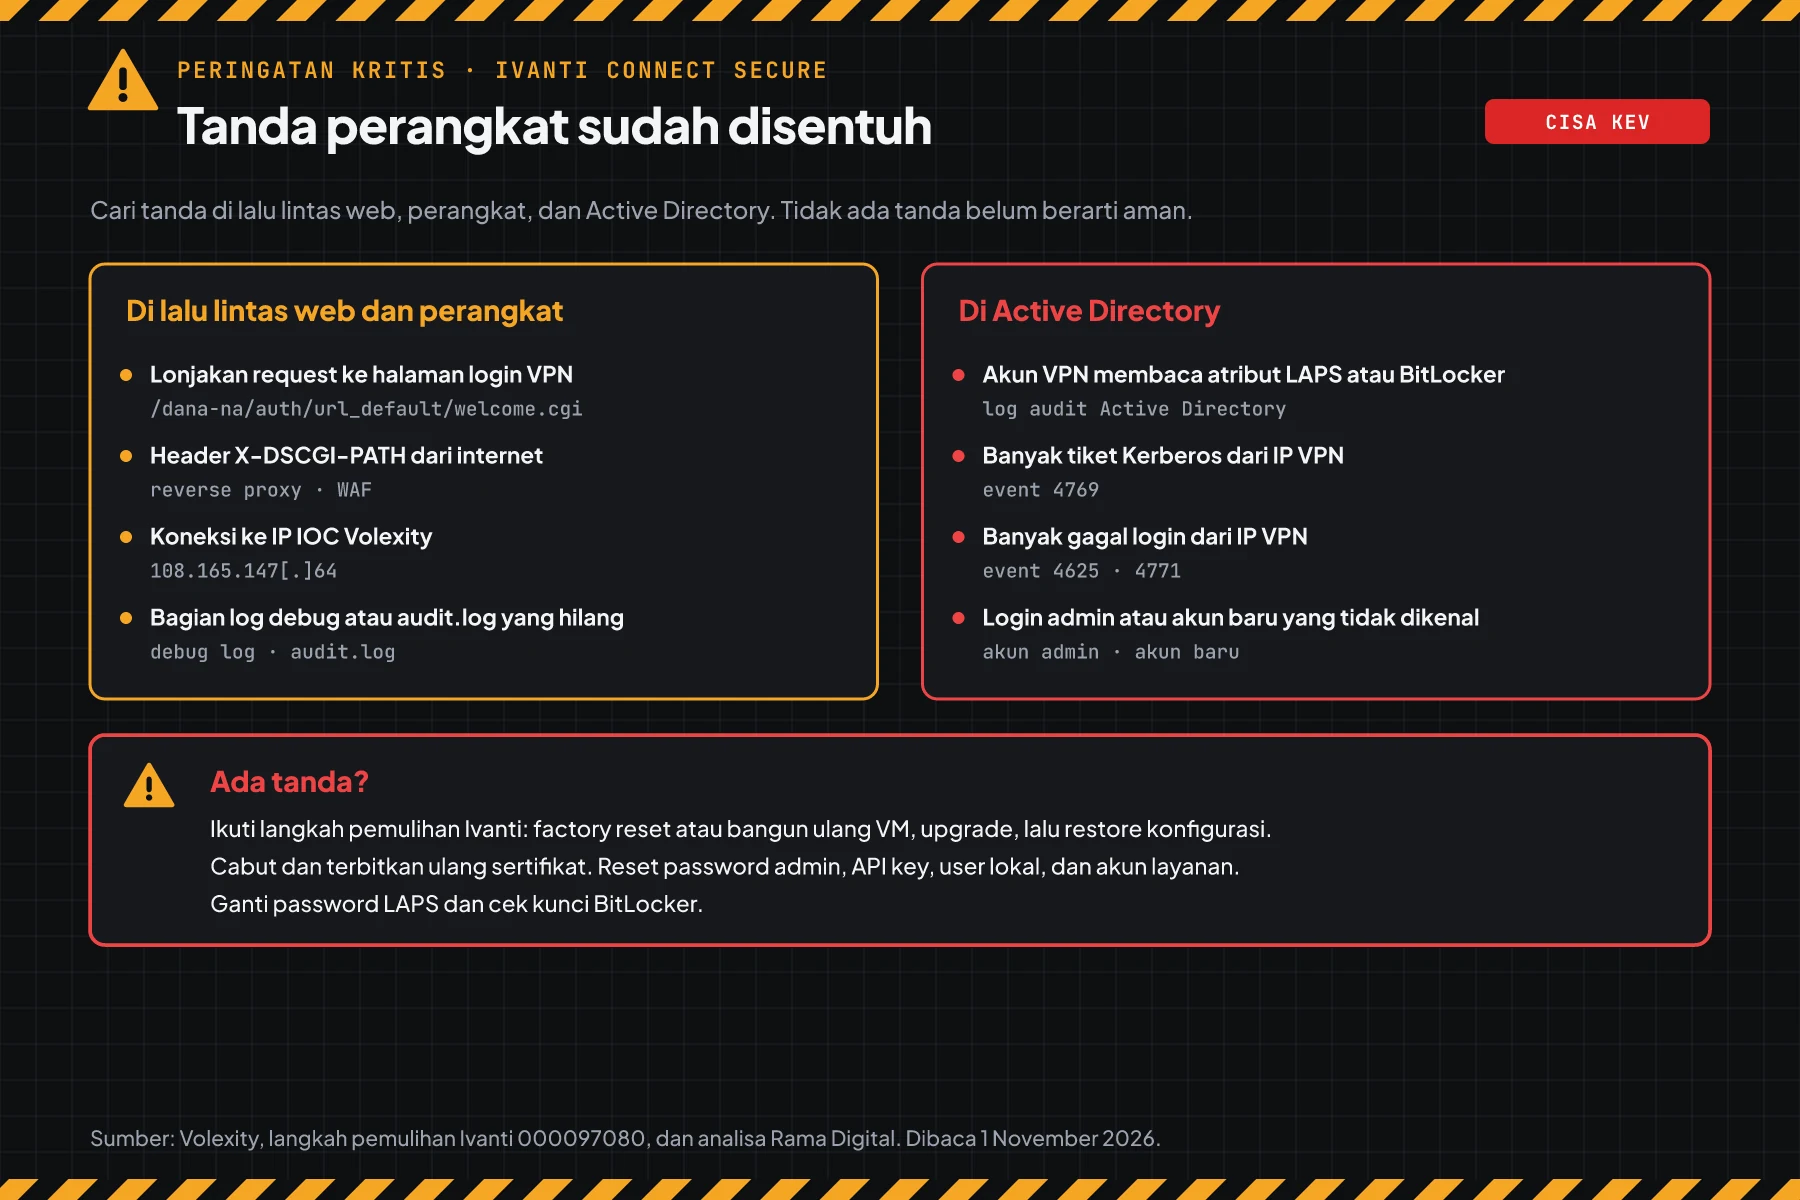
Bila audit akses objek Active Directory aktif, cari juga event 4662 dari akun layanan VPN pada atribut LAPS dan BitLocker. Volexity juga mencatat koneksi ke 108.165.147[.]64 dan bagian log debug yang hilang.
Cek hasil: 0 baris header, 0 koneksi ke IOC, dan tidak ada lonjakan event 4625, 4771, atau 4769 dari IP VPN. Bila ada 1 tanda saja, ikuti langkah pemulihan Ivanti 000097080: backup konfigurasi, factory reset atau bangun ulang VM, upgrade, lalu restore. Cabut dan terbitkan ulang sertifikat, lalu reset password admin, API key, user lokal, dan akun layanan. Ganti juga password LAPS dan rencanakan recovery password BitLocker baru.
Bila kredensial atau data pribadi bocor, UU 27/2022 tentang Pelindungan Data Pribadi mewajibkan pemberitahuan tertulis paling lambat 3 kali 24 jam. Baca juga panduan security, privacy, dan UU PDP untuk perusahaan.
Contoh: 1 pagi respons untuk 2 perangkat
Simulasi ini memakai data dummy. Nama perangkat, waktu, dan hasil bukan data pelanggan.
| Waktu (WIB) | Perangkat dummy | Yang dicek | Hasil | Tindakan |
|---|---|---|---|---|
| 07.00 | vpn-pusat (22.8R2.5, cluster 2 node) | Langkah 1 | RENTAN 2 CVE | Langkah 4a pagi ini, upgrade ke 22.8R2.6 malam ini |
| 07.30 | vpn-cabang (25.1.1.2) | Langkah 1 dan 2 | RENTAN 2 CVE, backup tersimpan | Upgrade ke 25.1.1.3 jam 12.00 |
| 09.00 | vpn-pusat | Langkah 5 | 38 request dengan header dari 1 IP pada 9 Oktober | Respons insiden, factory reset, reset akun layanan LDAP |
| 11.00 | Active Directory | Langkah 5 | Lonjakan event 4769 dari IP vpn-pusat | Ganti password LAPS dan akun layanan |
Pelajaran dari simulasi: patch 13 Oktober tidak membuktikan perangkat bersih. Vpn-pusat sudah patch, tetapi langkah 5 tetap menemukan tanda dari sebelum patch.
Siapa yang memasang patch
Tanggung jawab patch berbeda per cara pengelolaan, jadi tabel ini membantu Anda tahu siapa yang bergerak hari ini.
| Cara pengelolaan | Pemegang patch | Yang Anda kerjakan |
|---|---|---|
| Appliance ISA di kantor sendiri | Tim IT Anda | Langkah 1 sampai 5 |
| VM di VMware, Hyper-V, atau cloud | Tim IT Anda | Langkah 1 sampai 5, dan snapshot sebelum upgrade |
| Dikelola mitra atau MSP | Mitra sesuai kontrak | Minta bukti versi tertulis dan hasil langkah 5 |
| Ivanti Neurons for Secure Access | Ivanti untuk konsol cloud, tim Anda untuk gateway | Cek versi gateway, lalu langkah 5 |
Rekomendasi Rama Digital: perlakukan perangkat VPN sebagai aset dengan prioritas patch tertinggi, setara dengan server domain. Untuk standar pemeriksaan yang lebih luas, baca standar audit keamanan dan pentest.
Checklist hari ini
- Buat daftar semua perangkat Ivanti Connect Secure, termasuk node cadangan. Pemilik: tim IT. Bukti: daftar nama dan versi.
- Cek versi dengan langkah 1. Pemilik: admin jaringan. Bukti: output skrip.
- Backup konfigurasi dengan langkah 2. Pemilik: admin jaringan. Bukti: berkas ekspor.
- Pasang langkah 4 di setiap perangkat yang belum bisa upgrade hari ini. Pemilik: admin jaringan. Bukti: uji 403.
- Upgrade ke 25.1.1.3, 22.8R2.6, atau 25.1.3.x. Pemilik: admin jaringan. Bukti: output skrip sesudah upgrade.
- Periksa tanda dengan langkah 5. Pemilik: admin jaringan dan tim Active Directory. Bukti: output skrip dan event.
- Ganti password akun layanan LDAP sesudah upgrade, walau tidak ada tanda.
Tanya jawab
Saya sudah pasang patch 13 Oktober. Apakah perangkat saya aman?
Belum. Versi 22.8R2.5 dan 25.1.1.2 menutup CVE-2026-104935 saja. Naik ke 22.8R2.6 atau 25.1.1.3 untuk menutup CVE-2026-111357 dan CVE-2026-118527.
Kenapa artikel ini memakai status KEV, bukan skor CVSS?
Skor tertinggi di rantai ini adalah 8.8. Tetapi 3 celah ini sudah dipakai bersama sampai root. Status KEV menunjukkan serangan nyata, jadi status itu lebih tepat untuk prioritas.
Integrity Checker Tool saya bersih. Apakah perangkat saya bersih?
Belum tentu. Volexity menulis bahwa ICT tidak menemukan rantai ini, karena penyerang mengubah memori dan mengembalikannya. Jalankan langkah 5 dan periksa Active Directory.
Apakah Ivanti Connect Secure 22.7 terdampak?
Tidak. Ivanti menulis bahwa 22.7.X dan versi lebih rendah tidak memuat celah ini. Cabang 22.7 berakhir dukungan pada 31 Januari 2027, jadi rencanakan pindah ke 25.1.
Perangkat saya tidak punya reverse proxy di depannya. Apa yang saya lakukan?
Langkah 4a tidak berlaku untuk Anda. Percepat upgrade, pasang langkah 4b dan 4c, lalu jalankan pemeriksaan Active Directory di langkah 5.
Apakah upgrade menghapus akses penyerang?
Upgrade menutup celah. Upgrade tidak membatalkan kredensial yang sudah dicuri. Ganti password akun layanan, admin, LAPS, dan sertifikat bila ada tanda.
Siapa pelaku serangan ini?
Volexity memberi nama UTA0576 dan menilai motifnya kriminal, dengan keyakinan rendah. Langkah perbaikan sama, siapa pun pelakunya.
Langkah berikutnya
Batas yang tetap berlaku: mitigasi di langkah 4 tidak menutup celah, dan upgrade tidak membatalkan kredensial yang sudah dicuri. Bila perangkat Anda menunjukkan tanda di langkah 5, atau Anda butuh bantuan audit dan pemulihan, pakai Vibe Code Rescue. Untuk 1 kendala yang mendesak hari ini, jadwalkan sesi 30 menit.
Sumber
- advisory Ivanti 000109571: ringkasan 3 celah, skor Ivanti, CWE, versi terdampak, versi aman, dan FAQ.
- langkah pemulihan Ivanti 000097080: langkah pemulihan perangkat yang terkena serangan.
- panduan upgrade dan migrasi 25.x Ivanti: jalur upgrade dan migrasi ke 25.x.
- laporan Volexity: linimasa serangan, pasca-eksploitasi, batas ICT, dan saran pemantauan.
- CISA KEV: CVE-2026-104935 masuk 13 Oktober, CVE-2026-111357 dan CVE-2026-118527 masuk 30 Oktober 2026.
- alert CISA 13 Oktober: peringatan patch CVE-2026-104935.
- catatan CVE-2026-104935, catatan CVE-2026-111357, dan NVD: skor CNA dan status analisa.
- UU 27/2022 tentang Pelindungan Data Pribadi: kewajiban pemberitahuan kebocoran data pribadi.